
LIMS bekerja di jaringan, bukan di ponsel
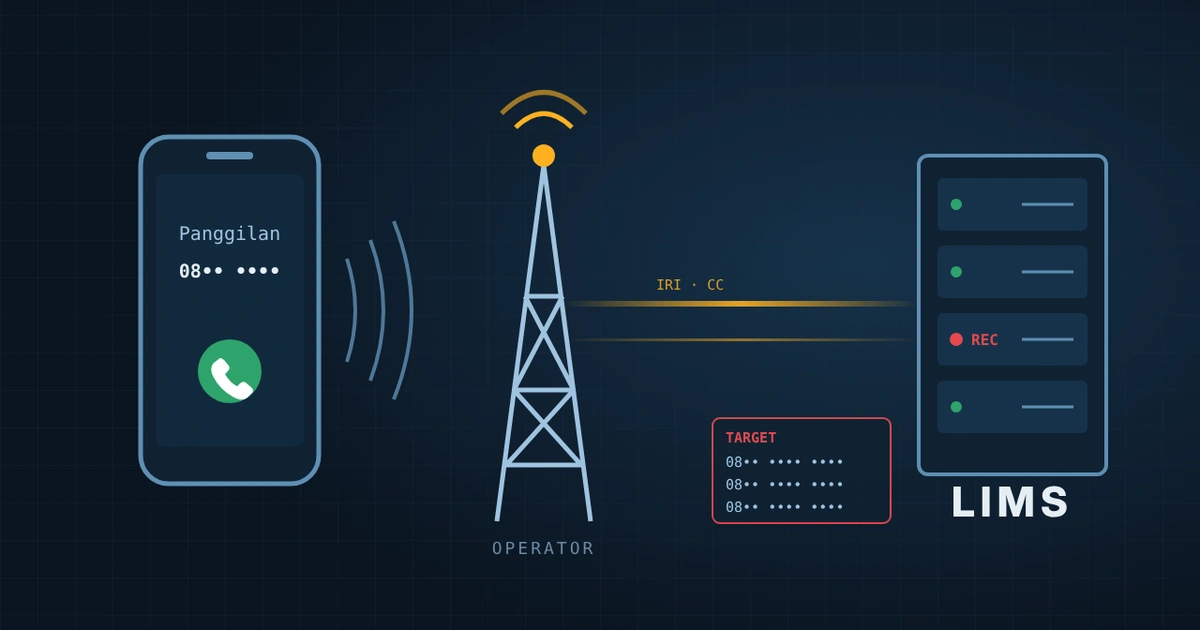
Lawful Interception Management System (LIMS) adalah sistem untuk mengelola intersepsi komunikasi melalui infrastruktur jaringan telekomunikasi, termasuk pengaturan sasaran dan penyaluran hasilnya kepada pihak berwenang. Ini bukan aplikasi mata-mata yang perlu dipasang di ponsel. Berbeda dari spyware seperti Pegasus yang menginfeksi perangkat, LIMS berada di jaringan operator dan dapat menyalin komunikasi tanpa menyentuh ponsel target. Dalam mekanisme intersepsi, informasi yang mungkin disalurkan mencakup data terkait komunikasi (IRI), seperti waktu koneksi dan identitas pihak yang berkomunikasi, serta isi komunikasi (CC), misalnya percakapan telepon; jenis data yang tersedia bergantung pada layanan dan kemampuan teknis. Karena itu, penyadapan ponsel dalam kondisi tertentu dapat berlangsung tanpa aplikasi tambahan atau pemberitahuan di perangkat. Namun, ini tidak berarti LIMS otomatis membuka seluruh isi ponsel, seperti semua foto, kata sandi, atau pesan aplikasi.
Poin yang patut menjadi perhatian bukan bahwa setiap ponsel pasti sedang dipantau, melainkan bahwa sistem jaringan yang punya fungsi sah dapat disalahgunakan jika kendali dan pengawasannya buruk. Dugaan penyadapan yang muncul dalam pemberitaan tetap perlu dibedakan dari fakta yang sudah dipastikan melalui proses hukum. Teknologi intersepsi memiliki fungsi penegakan hukum, tetapi kewenangan itu harus dibatasi prosedur yang dapat diperiksa.
Empat celah LIMS berawal dari tata kelola
Menurut pakar keamanan siber Pratama Persadha, empat celah LIMS yang berisiko membuka ruang penyalahgunaan bukan semata-mata kelemahan teknis, melainkan kegagalan tata kelola. Pertama, kontrol akses lemah: satu orang yang dapat memasukkan sasaran, menyetujui permintaan, menjalankan intersepsi, sekaligus mengelola hasil memiliki ruang terlalu besar untuk bertindak tanpa pemeriksaan silang. Kedua, verifikasi berlapis tidak berjalan: tanpa dasar hukum, dokumen permohonan, identitas perkara, dan persetujuan pejabat berwenang, akses dapat bergantung pada instruksi internal. Ketiga, audit trail lemah: jika penambahan nomor, perubahan pengaturan, pengaktifan intersepsi, pengambilan hasil, atau penghapusan data tak tercatat secara otomatis dan tak dapat diubah, tindakan sulit ditelusuri. Keempat, pengawasan independen tidak ada atau tidak berjalan, sehingga anomali dapat luput dari pemeriksaan berkala.
Keempat masalah itu saling menguatkan. Akses yang terlalu luas memudahkan penyadapan tanpa persetujuan memadai; verifikasi yang lemah membuat sasaran tak teruji; log yang bisa diubah mengaburkan pelaku; dan absennya pengawas memberi penyalahgunaan kesempatan bertahan. Ini adalah risiko pada sistem serta orang-orang yang mengelolanya, bukan bukti bahwa semua intersepsi dilakukan tanpa izin. Pemisahan tugas, prinsip hak akses minimum, pencatatan yang tak dapat dimanipulasi, dan audit independen seharusnya menjadi syarat dasar, bukan pelengkap.
Deteksi penyadapan LIMS bukan urusan baterai
Jika intersepsi berlangsung di jaringan operator, ponsel tidak harus bekerja lebih keras dan tidak memerlukan pemasangan aplikasi. Pakar keamanan siber Alfons Tanujaya mengatakan penyadapan melalui LIMS tidak menimbulkan tanda yang bisa dikenali dari perangkat: baterai tidak mesti cepat habis, aplikasi asing tidak muncul, dan kinerja ponsel tidak berubah. Karena itu, gejala yang sering diasosiasikan dengan spyware—ponsel panas, baterai terkuras, atau aplikasi mencurigakan—bukan metode deteksi penyadapan LIMS yang dapat diandalkan. Tidak melihat tanda-tanda itu juga tidak membuktikan komunikasi aman; sebaliknya, tanda tersebut pun tidak otomatis membuktikan adanya penyadapan. Tidak ada pemeriksaan sederhana di ponsel yang dapat memastikan intersepsi jaringan semacam ini.
Batas ini penting agar pengguna tidak diberi rasa aman palsu oleh aplikasi pemindai atau pemeriksaan baterai. Pemeriksaan perangkat dapat membantu mencari malware yang terpasang di ponsel, tetapi tidak mengungkap tindakan yang berlangsung di sisi operator. Jika ada dugaan konkret, simpan informasi yang relevan dan mintalah bantuan pihak tepercaya yang memahami keamanan komunikasi; jangan menyimpulkan penyadapan hanya dari satu gejala atau memasang aplikasi yang tidak jelas asalnya.
Kebiasaan keamanan ponsel yang tetap berguna
Pengguna memang tidak bisa mengaudit LIMS milik operator, tetapi tetap dapat memperkecil risiko penyusupan ke akun dan perangkat. Gunakan kata sandi berbeda untuk setiap akun penting, aktifkan autentikasi multifaktor bila tersedia, dan jangan memberi izin admin kepada orang atau aplikasi yang tidak membutuhkannya. Periksa sesi masuk serta log aktivitas akun secara berkala; cabut akses yang tidak dikenal dan tinjau izin aplikasi. Langkah-langkah ini tidak mendeteksi penyadapan jaringan, tetapi membantu mengamankan jalur lain yang bisa membocorkan data.
- Pisahkan akses: hindari satu kata sandi untuk banyak akun dan jangan berbagi kredensial.
- Terapkan hak akses minimum: beri aplikasi hanya izin yang diperlukan dan hapus izin yang tidak lagi relevan.
- Verifikasi sebelum menyetujui permintaan, tautan, atau permintaan akses yang tak terduga.
- Periksa riwayat aktivitas akun penting dan keluar dari sesi atau perangkat yang tidak dikenal.
- Perbarui sistem operasi serta aplikasi dari sumber resmi, dan gunakan kunci layar yang kuat.
Tidak satu pun kebiasaan tersebut dapat menutup celah tata kelola operator atau memastikan komunikasi bebas intersepsi. Namun, kebiasaan itu melindungi akun dan isi perangkat dari ancaman lain. Keamanan ponsel bukan hanya soal memasang aplikasi; pembatasan akses, verifikasi, pencatatan, dan pengawasan rutin sama pentingnya.