
Adopsi AI Melaju, Kesiapan Manusia Tertinggal
AI keamanan siber adalah penggunaan kecerdasan buatan untuk membantu organisasi mendeteksi, memilah, dan menanggapi ancaman digital, dengan manusia tetap bertanggung jawab atas penilaian dan keputusan penting. Kesenjangan antara laju adopsi teknologi dan kemampuan manusia kini menjadi ujian bagi organisasi di Asia Pasifik. Survei Kaspersky menunjukkan 81 persen organisasi di kawasan itu telah menaikkan anggaran keamanan TI, sementara 71 persen lebih memilih solusi keamanan berbasis AI daripada pilihan non-AI. Minat terhadap alat AI tercatat sebesar 87 persen di Vietnam, 76 persen di Malaysia, dan 74 persen di Indonesia. Angka tersebut menandakan dorongan besar, tetapi belanja teknologi tidak otomatis menghasilkan pertahanan yang matang. Pertanyaan yang lebih penting adalah apakah tim mampu memahami keluaran sistem, mengenali kesalahan, dan mengambil tindakan tepat saat ancaman bergerak di luar pola yang dikenal. Tanpa keterampilan itu, AI berisiko menjadi lapisan baru yang dibeli tanpa kesiapan untuk menggunakannya.
AI Mempercepat, Manusia Menentukan
AI dapat membantu tim keamanan memilah peringatan, merangkum informasi ancaman, dan menemukan pola yang sulit diperiksa secara manual. Keunggulan ini penting saat organisasi menghadapi banyak sinyal sekaligus, tetapi AI bukan pengganti pemahaman konteks. Sistem dapat kesulitan mengenali serangan baru yang dirancang untuk menghindari deteksi; manusia tetap perlu menilai apakah suatu peringatan benar, memahami dampaknya, dan menentukan respons. Kaspersky melaporkan bahwa serangan yang berkaitan dengan rendahnya kesadaran karyawan memengaruhi 63 persen organisasi di Asia Pasifik, dibandingkan 60 persen secara global. Phishing merupakan insiden yang paling banyak dilaporkan di kawasan tersebut, sebesar 24 persen, sementara eksploitasi kerentanan AI dan deepfake masing-masing mencapai 14 persen. Jadi, AI keamanan siber paling berguna sebagai penguat kapasitas tim. Organisasi yang menganggapnya sebagai pengganti kewaspadaan manusia justru meninggalkan celah yang mudah dimanfaatkan.
Kesenjangan keterampilan keamanan siber bukan hanya soal jumlah tenaga ahli. Kekurangan kemampuan teknis paling besar tercatat pada pemrograman sistem (62 persen), pengetahuan kerangka kerja (61 persen), dan teknologi jaringan (46 persen). Di sisi kemampuan nonteknis, kekurangan berpikir analitis mencapai 48 persen dan pemecahan masalah 43 persen. Keterampilan tersebut menentukan apakah staf dapat menguji hasil AI, menghubungkan peringatan dengan kondisi organisasi, dan berkomunikasi saat insiden berlangsung. Program Cyber Pathways dari Kaspersky menawarkan titik awal berupa pemetaan kemampuan dan pengembangan spesialisasi bagi para profesional. Namun, pelatihan tidak boleh berhenti pada sertifikat. Organisasi perlu memberi tim kesempatan berlatih dengan skenario nyata, menguji keputusan, dan memperjelas siapa yang bertindak ketika sistem mengirimkan peringatan.
Tanggung Jawab Tidak Bisa Diserahkan kepada Vendor
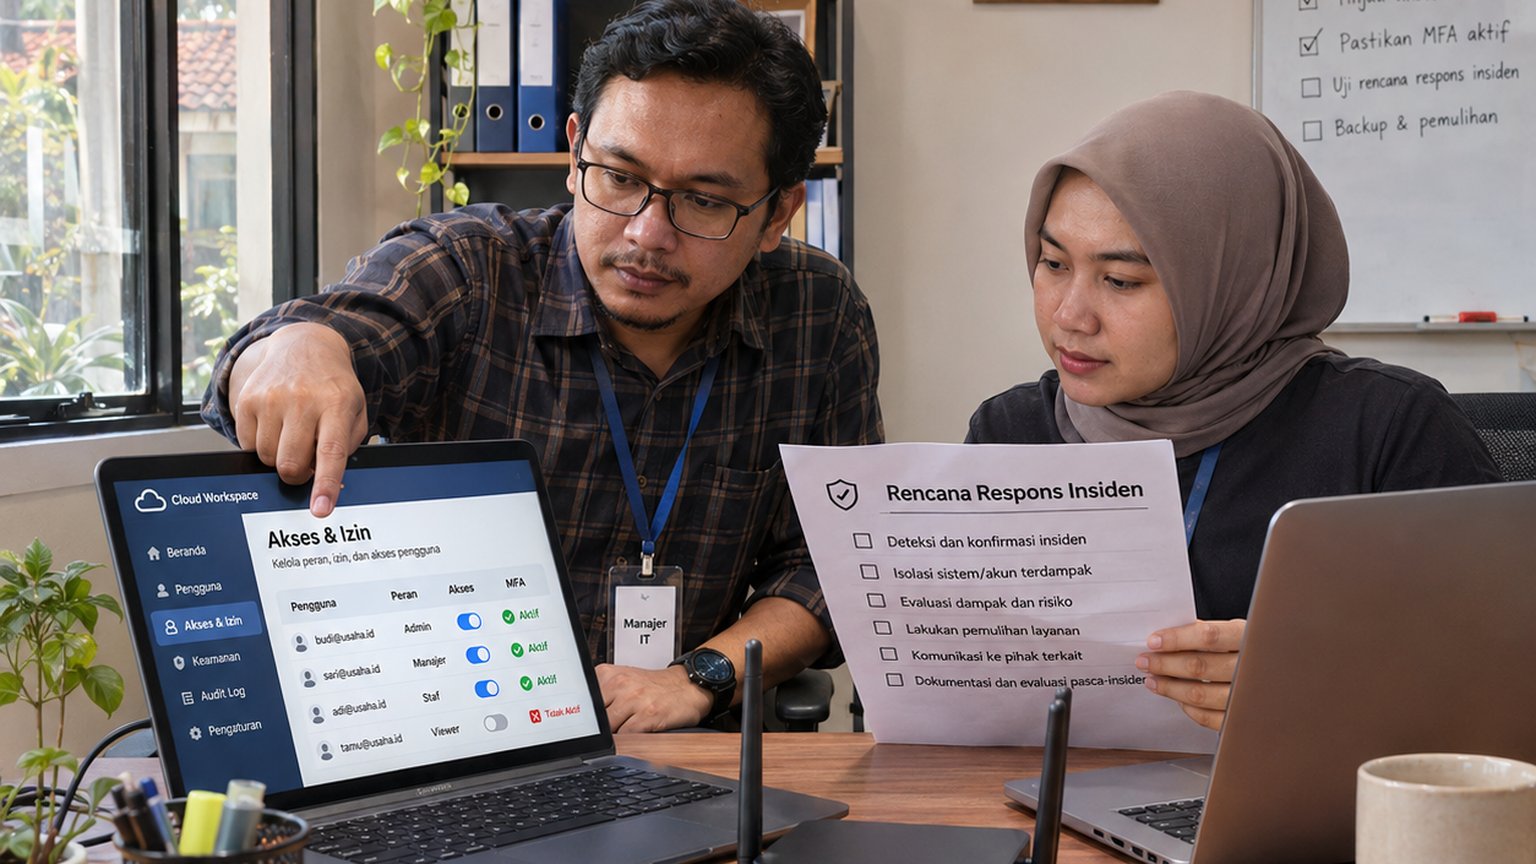
Perlindungan siber perusahaan tidak dapat diserahkan sepenuhnya kepada laboratorium pembuat AI atau penyedia teknologi. Laboratorium menentukan kebijakan produk, penyedia awan mengelola infrastruktur, dan perusahaan pengguna tetap memutuskan data yang dimasukkan, pihak yang memperoleh akses, serta cara keluaran sistem digunakan. Vendor keamanan dapat membantu memantau ancaman, tetapi tidak selalu mengetahui alur kerja internal dan titik kritis bisnis pelanggan. Karena itu, perusahaan perlu menetapkan pemilik risiko, membatasi hak akses, memeriksa kontrak vendor, memastikan mekanisme pemberitahuan insiden, dan menguji pemulihan layanan. Autentikasi berlapis, pemantauan aktivitas tidak biasa, serta latihan respons juga membantu membuktikan bahwa pembagian tugas berfungsi saat tekanan datang. Ketergantungan pada vendor tidak menghapus kewajiban internal, termasuk bagi organisasi yang sumber dayanya terbatas.
Kegagalan pertahanan bukan sekadar persoalan teknis bagi pelanggan dan mitra. Gangguan layanan atau kebocoran data dapat merembet kepada pelanggan, pemasok, dan pihak lain yang bergantung pada sistem perusahaan; pemulihan juga menuntut organisasi menjaga layanan dan kepercayaan. Maka, kesiapan perlu diukur bukan hanya dari jumlah alat yang dipasang, melainkan dari kemampuan membatasi akses, mengenali masalah, mengambil keputusan, dan memulihkan operasi. Perusahaan yang menyusun rencana respons sebelum insiden memiliki pijakan lebih kuat daripada yang berharap teknologi akan menyelesaikan semuanya secara otomatis.
Kesimpulan: Bangun Pertahanan yang Menggabungkan Keduanya
AI dapat memperluas jangkauan dan kecepatan tim keamanan, tetapi tidak bisa menggantikan penilaian, kesadaran, serta pengetahuan praktis manusia. Organisasi sebaiknya memandang investasi teknologi dan pengembangan keterampilan sebagai satu pekerjaan, bukan pilihan yang saling meniadakan. Langkah berikutnya adalah memperkuat kemampuan staf, menetapkan tanggung jawab lintas tim dan vendor, serta berlatih menghadapi insiden sebelum terjadi. Ambisi AI di kawasan ini sudah jelas; pekerjaan yang belum selesai adalah memastikan orang-orang yang mengoperasikannya mampu menguji, mengarahkan, dan mengoreksi sistem. Perlindungan siber perusahaan yang dapat diandalkan lahir dari kerja sama manusia dan AI—bukan dari teknologi terdepan yang dibiarkan bekerja sendiri.