
RatHat: Malware Android yang Diam-Diam Mengambil Alih Rekening dan Ponsel
Malware Android RatHat adalah ancaman baru pada keamanan ponsel Android yang secara khusus menargetkan pengguna perbankan dengan cara memalsukan antarmuka aplikasi finansial, mencuri PIN dan kata sandi bank, membaca kode otentikasi satu kali, lalu mempertahankan kontrol atas perangkat meski aplikasi berbahaya tampak sudah dihapus oleh pengguna. Ini bukan sekadar virus iseng, melainkan alat pembobolan rekening yang memanfaatkan fitur bawaan Android untuk mengambil alih hidup digital korban. Fokus RatHat adalah pencurian PIN bank dan proteksi data sensitif korban yang pada praktiknya berbalik menjadi eksploitasi masif: ia memantau layar, menggandakan form login, hingga mengamati pola sentuhan untuk mengungkap kunci ponsel. Di era perbankan mobile, mengabaikan ancaman semacam ini sama saja dengan menaruh kartu ATM dan PIN tertulis di meja umum.
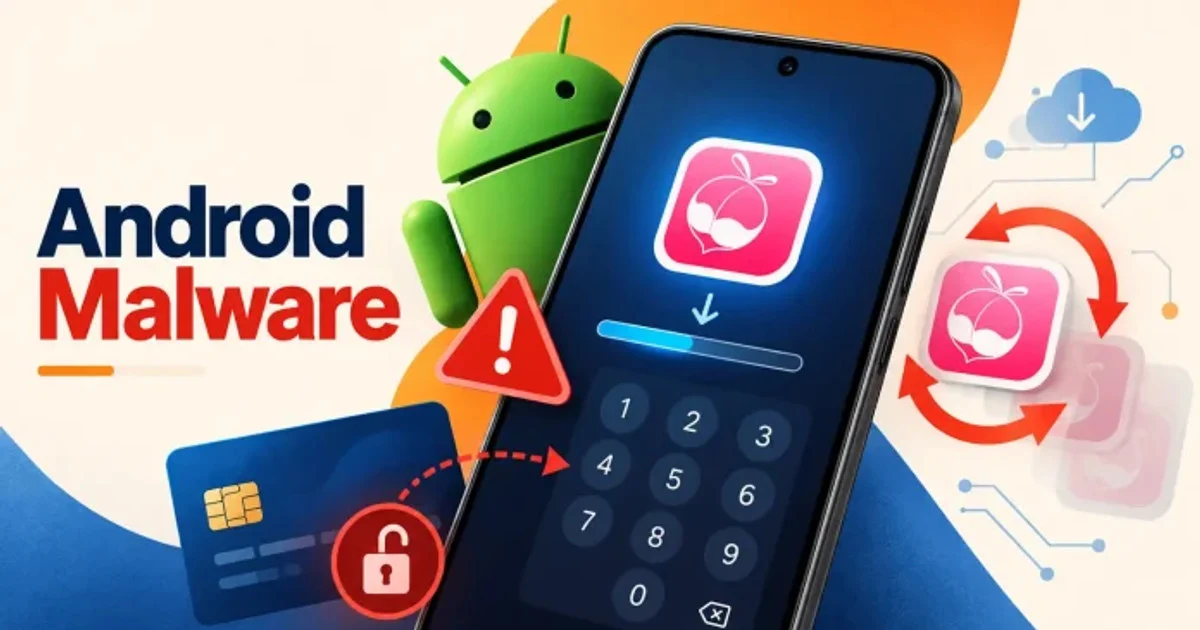
Bagaimana RatHat Mencuri PIN, Kata Sandi, dan Kode Otentikasi
RatHat berbahaya karena menggunakan fitur aksesibilitas dan mode pengembang Android sebagai pintu belakang yang sah untuk mengawasi seluruh aktivitas di ponsel. Aplikasi berawal dari APK yang tampak legal, dipromosikan lewat pesan phishing, iklan berbahaya, dan forum pihak ketiga, lalu meminta izin Aksesibilitas yang seolah diperlukan. Setelah diberi akses, RatHat memantau layar, membaca SMS dan notifikasi berisi kode otentikasi satu kali (OTP), serta mengumpulkan data aplikasi perbankan atau pembayaran yang terpasang. Lebih licik lagi, malware ini menempatkan antarmuka web palsu di atas aplikasi bank, kripto, atau pembayaran ketika pengguna membukanya, merekam PIN dan kredensial login yang diketik. Pada saat yang sama, RatHat melacak koordinat sentuhan untuk menyimpulkan angka PIN dan pola kunci layar, menjadikan setiap tap di layar sebagai data mentah untuk pencurian rekening.
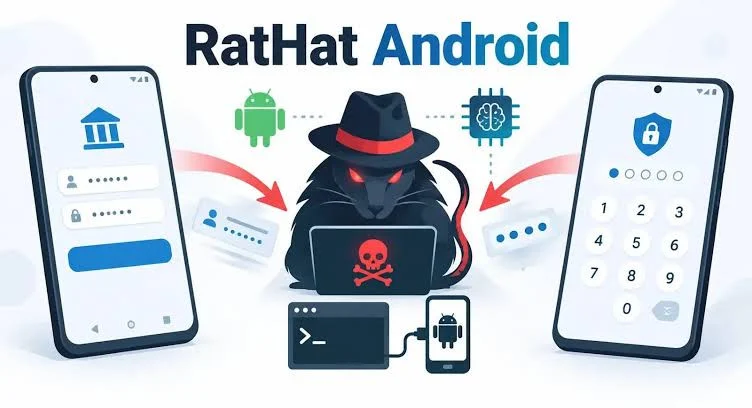
Tetap Hidup Setelah Dihapus: RatHat dan Kelemahan Kebiasaan Pengguna
Kekuatan paling mengganggu dari malware Android RatHat adalah kemampuannya bertahan hidup di ponsel bahkan setelah aplikasi tampak dihapus. Ia bisa menampilkan layar penghapusan palsu, sementara komponen lokalnya tetap bersembunyi di luar siklus hidup aplikasi biasa. Komponen ini terus memeriksa apakah paket RatHat masih ada, dan jika mendeteksi bahwa paket sudah dihapus, ia menginstal ulang APK dan memulihkan izin tanpa memicu permintaan izin yang jelas kepada pengguna. Artinya, menghapus ikon mencurigakan dari layar bukan solusi; penyerang masih memegang akses ke perangkat dan rekening. Di sini kebiasaan sepele seperti mengklik tautan mencurigakan di SMS atau iklan menjadi pintu awal bencana: kampanye RatHat memang dimulai dari situs unduhan palsu yang dipromosikan lewat pesan phishing dan iklan berbahaya. Satu kali klik ceroboh bisa berujung pada pembobolan rekening yang sistematis.
Jaringan 2G: Celah Lama yang Masih Bisa Dimanfaatkan Serangan
Ancaman terhadap keamanan ponsel Android bukan hanya berasal dari malware seperti RatHat, tetapi juga dari teknologi jaringan lama yang masih aktif, terutama 2G. Jaringan 2G, meski usang, masih diaktifkan secara default di sebagian besar ponsel Android sebagai koneksi cadangan di daerah terpencil. Masalahnya, 2G hanya memiliki autentikasi satu arah dan enkripsi yang lemah, sehingga pelaku dapat memakai stasiun pangkalan seluler palsu (SMS Blaster) untuk memaksa ponsel turun ke 2G dan mengirim pesan phishing yang menyamar sebagai bank atau layanan penting. Penipuan SMS Blaster yang efektif sudah dilaporkan di beberapa negara, menunjukkan betapa realistisnya skenario ini. Menonaktifkan layanan 2G adalah langkah sederhana yang tidak banyak memengaruhi pengalaman sehari-hari, karena mayoritas wilayah kini sudah didukung jaringan yang lebih baru, tetapi langkah ini langsung menghilangkan risiko serangan melalui stasiun pangkalan palsu.
Langkah Praktis: Menguatkan Keamanan Ponsel Android dan Proteksi Data Sensitif
Melihat kecanggihan malware Android RatHat dan kelemahan jaringan 2G, pengguna tidak punya pilihan selain memperlakukan keamanan ponsel Android setara dengan keamanan rekening bank. Perlindungan dimulai dari kebiasaan: unduh aplikasi hanya dari toko resmi, hindari mengklik tautan mencurigakan di SMS atau iklan yang tidak diinginkan, dan jangan memberi izin Aksesibilitas pada aplikasi yang sebenarnya tidak membutuhkan fungsi tersebut. Secara berkala, periksa kembali daftar izin aplikasi dan fitur yang aktif; kecurigaan harus muncul jika ada notifikasi aneh, layar login yang berbeda dari biasanya, atau transaksi perbankan yang tidak bisa dijelaskan. Pada sisi jaringan, mematikan layanan 2G di pengaturan ponsel merupakan proteksi langsung terhadap serangan lewat stasiun pangkalan palsu. Google sendiri mengembangkan fitur Perlindungan Lanjutan di Android 16 untuk memblokir jaringan tidak aman seperti 2G, dan memberi operator opsi menonaktifkan 2G secara default di Android 17 melalui mekanisme "zero-click" yang tidak bergantung pada tindakan pengguna. Keamanan mobile bukan lagi fitur tambahan; ia adalah syarat minimum agar PIN, kata sandi, dan data sensitif tetap terlindungi.