
RatHat, Malware Android Berbasis AI yang Bukan Sekadar Virus Biasa
Malware Android RatHat adalah perangkat lunak berbahaya berbasis kecerdasan buatan yang dirancang untuk mengambil alih kendali administratif ponsel Android, mengotomatisasi pencurian kredensial dan data, serta mengirimkan informasi sensitif ke server peretas melalui klien proxy yang terpasang secara tersembunyi. Ancaman ini bukan sekadar virus yang mengganggu performa, melainkan mesin otomatis pencuri data yang menyelinap lewat aplikasi palsu yang tampak sah. Jika Anda masih menganggap aplikasi MOD berbahaya hanya soal risiko akun diblokir, RatHat adalah bukti bahwa kompromi keamanan ponsel Android bisa berujung pada hilangnya kendali penuh atas perangkat dan kebocoran identitas digital Anda. Di era serangan siber yang meningkat tajam, bersikap santai terhadap keamanan ponsel bukan lagi pilihan rasional, melainkan undangan terbuka bagi penjahat siber.
Bagaimana RatHat Mengambil Alih Ponsel: Dari Aplikasi Palsu ke Kendali Penuh
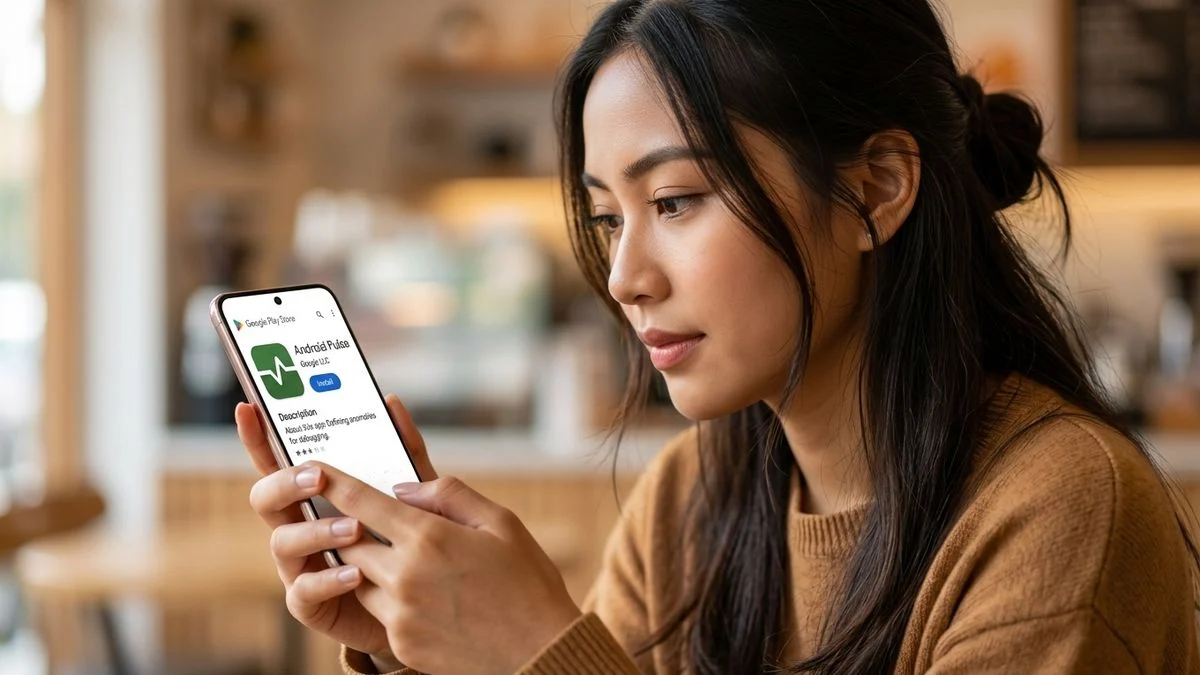
RatHat bekerja halus: ia menyamar sebagai aplikasi resmi seperti peramban populer dan mengelabui korban melalui situs web jebakan yang meniru tampilan toko aplikasi resmi. Begitu terpasang dan dibuka, aplikasi palsu meminta izin aksesibilitas—izin yang tampak teknis tetapi sangat kuat. Saat pengguna menyetujuinya, malware mulai menelusuri menu ponsel, mengaktifkan Wireless Debugging, lalu memberi dirinya akses ADB Shell. Di titik ini, RatHat mendapatkan kendali penuh atas sistem operasi dan dapat mengeksekusi perintah apa pun dari jarak jauh, termasuk memasang agen AI untuk menjalankan instruksi sistem serta mengaktifkan klien proxy yang menyalurkan data curian ke pelaku. Kemampuan mengambil alih pada level admin dan mencuri data apa pun yang diinginkan menjadikan RatHat ancaman yang praktis menghapus batas antara ponsel Anda dan layar kontrol peretas.
Aplikasi MOD Berbahaya dan Sumber Unduhan Tidak Resmi: Pintu Masuk RatHat
RatHat memanfaatkan satu kelemahan klasik pengguna Android: kegemaran memasang aplikasi MOD dan mengunduh berkas APK dari sumber tidak resmi. Penelitian mencatat bahwa empat puluh tiga persen aplikasi Android memiliki kerentanan keamanan berisiko tinggi, dan peluang kejahatan siber kian terbuka seiring tingginya pengunduhan aplikasi pihak ketiga di masyarakat. Aplikasi modifikasi seperti WhatsApp Mod atau game terobos mengorbankan sistem isolasi atau sandboxing bawaan, sehingga verifikasi tanda tangan digital hancur dan peranti lunak jahat dapat disusupkan tanpa terdeteksi. Dalam konteks ini, situs yang meniru Google Play Store dan menawarkan aplikasi palsu menjadi vektor ideal bagi RatHat untuk menjaring korban. Ketika pengguna mengejar fitur premium gratis, mereka pada dasarnya menukar proteksi data Android dengan akses bebas bagi spyware, trojan, ransomware, dan kini malware AI yang jauh lebih cerdas.
Tanda-Tanda Ponsel Terinfeksi RatHat dan Malware Serupa
Pengguna sering baru sadar setelah terlambat, padahal tanda-tanda infeksi malware—termasuk RatHat—cukup jelas jika mau memperhatikan. Perangkat yang terinfeksi biasanya mengalami penurunan fungsi operasional: ponsel terasa sangat panas meski tidak menjalankan aplikasi berat, baterai merosot drastis hingga sekitar lima puluh persen akibat aktivitas prosesor di latar belakang, dan performa sehari-hari menjadi lambat serta tidak stabil. Aktivitas data mencurigakan, seperti kuota internet terkuras tanpa pemakaian wajar, juga mengindikasikan adanya proses pengiriman informasi ke pihak lain. Dalam beberapa kasus, pengguna mendengar suara tajam berdenging ketika menelepon, layar mengalami glitch sesaat, atau indikator kamera dan mikrofon menyala sendiri—semua ini konsisten dengan upaya pengambilan alih gawai dan penyadapan jarak jauh. Mengabaikan gejala ini berarti memberi waktu bagi malware Android RatHat dan kawan-kawannya untuk terus menguras kredensial dan hak akses Anda tanpa hambatan.
Langkah Nyata Melindungi Keamanan Ponsel Android dari RatHat
Perlindungan paling efektif terhadap RatHat berawal dari keputusan sederhana namun tegas: hentikan kebiasaan memasang aplikasi dari luar toko resmi. Langkah awal pencegahan adalah selalu mengunduh aplikasi melalui Google Play Store dan menghindari aplikasi MOD berbahaya serta berkas APK dari sumber tidak terverifikasi. Pengguna juga dianjurkan tidak melakukan rooting, karena tindakan ini meruntuhkan pertahanan sistem operasi bawaan dan memudahkan malware mengambil alih kendali. Setiap kali memasang aplikasi baru, periksa izin akses secara teliti; permintaan aksesibilitas yang tidak wajar untuk aplikasi umum seharusnya langsung memicu curiga. Jika ponsel diduga sudah terinfeksi, segera aktifkan airplane mode untuk memutus koneksi internet dari peranti jahat, hapus aplikasi mencurigakan melalui pengaturan, dan bila perlu lakukan factory reset menyeluruh untuk membersihkan virus dan menyelamatkan akun finansial Anda. Pada akhirnya, kesadaran akan keselamatan digital dan disiplin menolak peranti tidak resmi adalah benteng utama proteksi data Android di tengah lonjakan serangan siber yang mencapai miliaran insiden per tahun.