
Linked Device: Fitur Praktis yang Diam-diam Berbahaya
Fitur Linked Device WhatsApp adalah fungsi yang mengizinkan satu akun WhatsApp di ponsel utama untuk tetap terhubung dan digunakan secara paralel pada beberapa perangkat lain seperti browser web, desktop, tablet, atau perangkat pendamping melalui sesi login yang saling tertaut, sehingga aktivitas chat bisa terus berlangsung meskipun aplikasi di ponsel tidak sedang dibuka. Pandangan saya tegas: fitur ini berguna, tetapi dalam praktiknya menjadi salah satu celah paling sering disalahgunakan untuk penyadapan WhatsApp jarak jauh dan pembajakan akun WhatsApp ketika pengguna lalai mengelola perangkat tertaut. Enkripsi end-to-end yang kuat tidak otomatis menutup risiko kelalaian manusia; keamanan WhatsApp tetap rapuh jika Anda membiarkan perangkat asing tetap login atau membagikan kode verifikasi kepada orang yang tidak dikenal.
Cara Cek Akun Disadap Lewat Menu Perangkat Tertaut
Jika Anda ingin tahu apakah akun disadap, berhenti menebak dan mulai dari satu menu kunci: “Perangkat Tertaut”. WhatsApp menampilkan semua sesi aktif—WhatsApp Web, Desktop, tablet, dan perangkat pendamping—yang sedang terhubung ke akun Anda. Di sinilah cara cek akun disadap yang paling praktis: rutin periksa daftar perangkat, identifikasi nama perangkat, lokasi login dan waktu terakhir aktif, lalu curigai setiap perangkat yang bukan milik Anda atau tidak Anda ingat pernah login. Pengguna yang disiplin memeriksa fitur ini secara berkala jauh lebih kecil kemungkinannya menjadi korban penyadapan WhatsApp jarak jauh, karena pembajak bergantung pada Anda yang lupa logout setelah menggunakan perangkat asing atau meminjam komputer orang lain.
- Buka WhatsApp, masuk ke menu Pengaturan/Setelan.
- Pilih “Perangkat Tertaut” (Linked Devices).
- Teliti setiap perangkat yang tampil; fokus pada perangkat yang tidak Anda kenali.
- Jika ragu, keluarkan (logout) perangkat tersebut segera.
- Ulangi pemeriksaan ini secara rutin untuk mendeteksi aktivitas mencurigakan.
Mengatur Keamanan WhatsApp: Jangan Hanya Andalkan Enkripsi
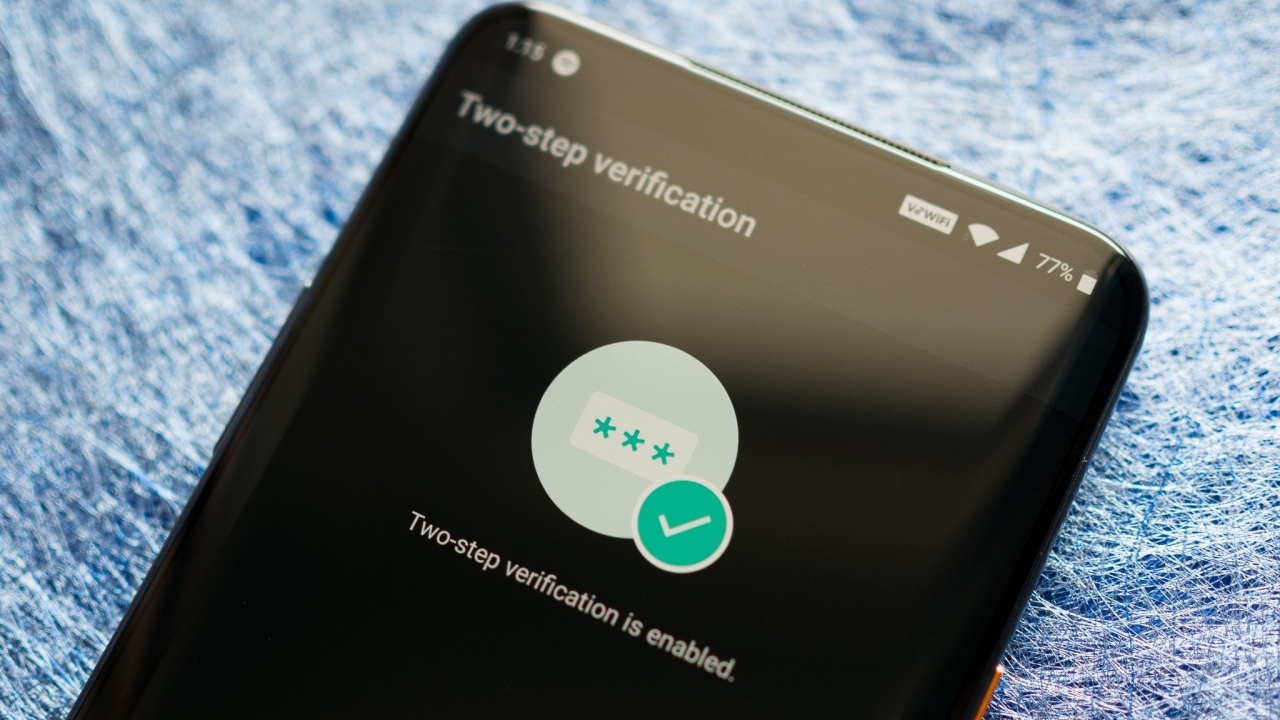
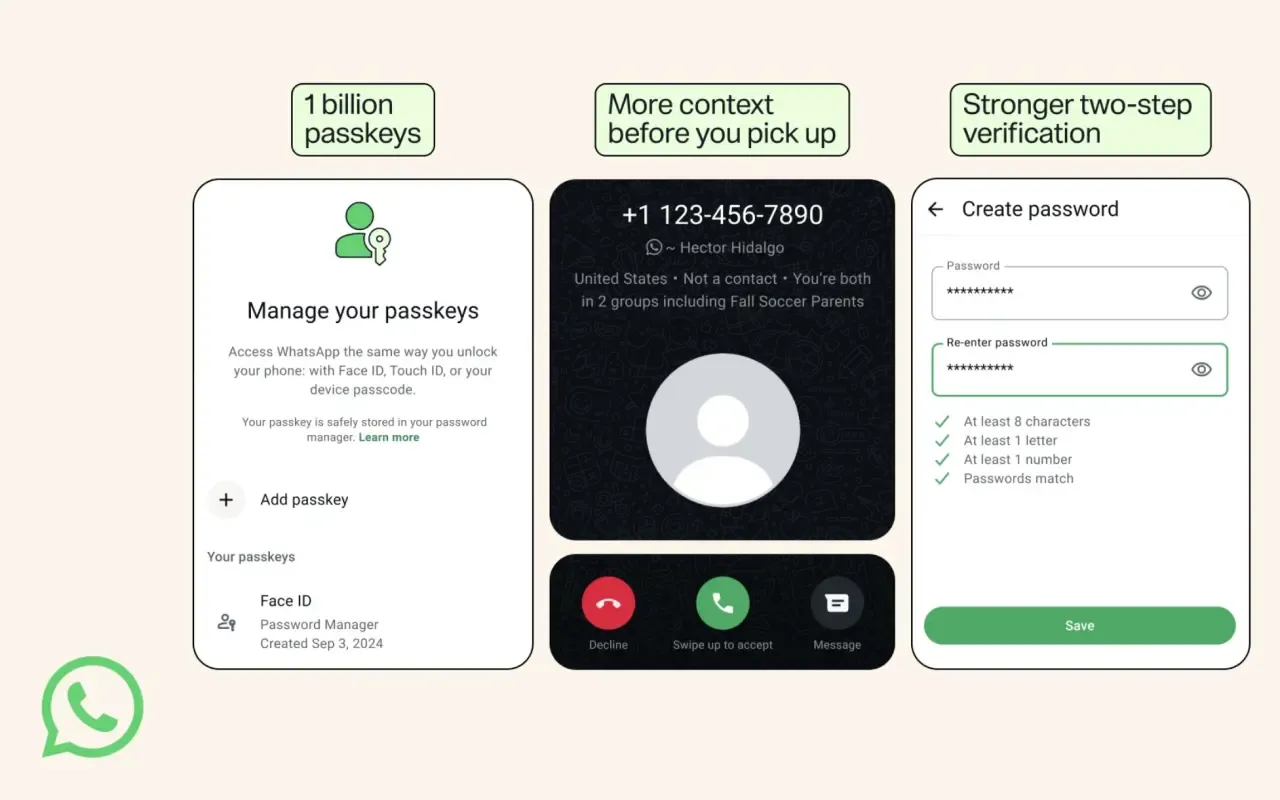
Mengandalkan enkripsi end-to-end tanpa mengatur konfigurasi keamanan lain adalah sikap lengah yang membuka peluang pembajakan akun WhatsApp. Menurut penjelasan resmi, WhatsApp memang memakai enkripsi end-to-end secara default untuk melindungi pesan dan panggilan, namun akun tetap bisa disadap jika pengguna tidak mengaktifkan fitur tambahan dan lalai menjaga dasar-dasar keamanan. Verifikasi dua langkah (2FA) seharusnya menjadi standar minimum; fitur ini menambahkan PIN atau kata sandi yang wajib dimasukkan saat ada pendaftaran nomor baru, sehingga akses ke akun tidak hanya bergantung pada SMS kode verifikasi. Anda juga selayaknya mengaktifkan kunci aplikasi dengan sidik jari atau pengenalan wajah, memakai kunci obrolan untuk chat sensitif, menghidupkan passkey untuk login yang lebih aman, serta enkripsi end-to-end untuk backup agar cadangan chat tidak bisa dibaca pihak lain.
- Aktifkan Verifikasi Dua Langkah dan gunakan email aktif untuk pemulihan PIN.
- Gunakan kunci aplikasi (sidik jari/Face ID) agar orang lain tidak bisa membuka WhatsApp meski memegang ponsel.
- Kunci obrolan penting ke folder khusus yang terlindungi autentikasi dan disembunyikan dari notifikasi.
- Aktifkan Passkey untuk verifikasi login menggunakan kunci layar, bukan hanya SMS atau PIN.
- Hidupkan enkripsi end-to-end untuk cadangan chat di cloud agar backup tetap terlindungi.

Tiga Langkah Darurat Saat Akun WhatsApp Sudah Disadap
Begitu Anda mendapati tanda penyadapan—chat terkirim yang bukan dari Anda, perangkat tertaut asing, atau kode verifikasi yang tiba-tiba muncul—waktu menjadi faktor penentu. Respons cepat dalam tiga langkah dapat meminimalkan dampak pembajakan akun dan mencegah penyalahgunaan lebih jauh. Pertama, segera keluarkan akun dari semua perangkat asing lewat menu Perangkat Tertaut; jangan ragu keluar dari seluruh sesi jika Anda tidak yakin. Kedua, lakukan login ulang dengan menghapus dan menginstal kembali WhatsApp, lalu masukkan kode verifikasi 6 digit yang dikirim via SMS—proses ini akan mengeluarkan penyadap secara otomatis dari akun Anda. Jika ternyata pembajak sempat mengaktifkan verifikasi dua langkah dengan PIN yang Anda tidak ketahui, Anda harus menunggu masa tenggang tujuh hari sebelum mendapat akses penuh kembali. Langkah ketiga, kirimkan laporan detail kronologi ke dukungan WhatsApp melalui email agar tim teknis bisa membantu pemulihan akun.
- Keluarkan semua perangkat asing dari menu “Perangkat Tertaut” (Linked Devices).
- Login ulang: hapus dan instal WhatsApp, lalu masukkan kode verifikasi 6 digit via SMS untuk mengusir penyadap.
- Laporkan insiden ke support@whatsapp.com dengan kronologi lengkap agar investigasi dan pemulihan akun dipercepat.
Kesimpulan: Disiplin Mengamankan Linked Device, Bukan Sekadar Takut Disadap
Intinya, masalah terbesar keamanan WhatsApp bukan pada teknologi enkripsi, melainkan pada kebiasaan pengguna yang longgar. Fitur Linked Device yang dirancang untuk kenyamanan berubah menjadi pintu pembajakan akun WhatsApp ketika Anda login di perangkat asing lalu lupa keluar. Sikap cerdas bukan berarti menghindari fitur tersebut, melainkan memakainya dengan disiplin: cek rutin perangkat tertaut, aktifkan verifikasi dua langkah, kunci aplikasi dan obrolan, serta lindungi backup chat. Begitu ada indikasi penyadapan WhatsApp jarak jauh, terapkan segera tiga langkah darurat—logout perangkat asing, login ulang, dan lapor ke dukungan—agar pembajak kehilangan akses dan dampak bisa ditekan seminimal mungkin. Pada akhirnya, keamanan WhatsApp adalah tanggung jawab Anda sendiri; teknologi hanya memberi alat, tetapi kesadaran dan kedisiplinan yang menentukan nasib akun.