
Definisi singkat: apa itu program verifikasi keamanan AI Anthropic?
Program verifikasi keamanan AI Anthropic adalah skema akses berlapis yang memberi profesional keamanan dan tim red team terverifikasi kesempatan menguji model Claude Opus, Sonnet, dan Mythos dengan hambatan filter berkurang, sambil tetap mempertahankan pemblokiran untuk skenario yang berisiko tinggi dan mengumpulkan data studi pengguna tentang harapan terhadap kecerdasan buatan guna mengarahkan riset dan kebijakan perusahaan. Inti dari langkah terbaru Anthropic bukan sekadar "membuka kunci" model AI, melainkan memindahkan fokus kontrol dari isi permintaan ke kredibilitas orang dan organisasi yang mengajukan akses. Di satu sisi, Cyber Verification Program (CVP) memberikan tiga tingkat verifikasi keamanan AI; di sisi lain, studi "What do you want from AI?" kembali digelar untuk menangkap suara pengguna. Kombinasi ini menunjukkan strategi yang secara politis cerdas: transparansi terarah dengan rem yang tetap dalam posisi siap pakai.
Tiga level CVP: dari defender hingga red team dan sektor kritis
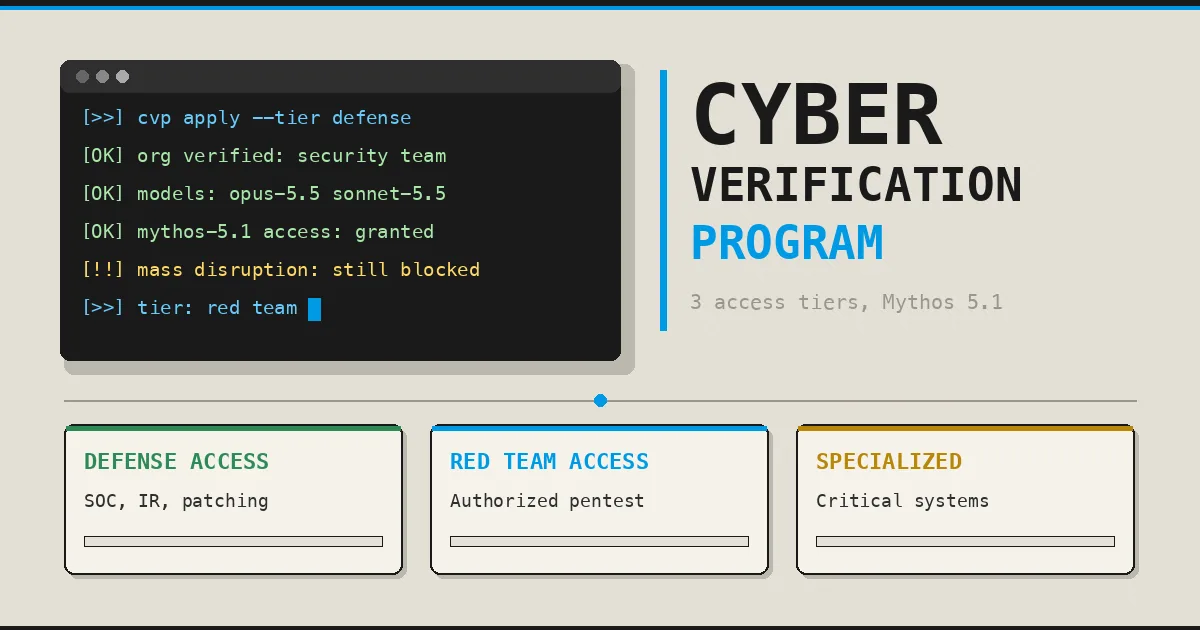
Sejak 6 Oktober, CVP dipecah menjadi tiga level: Defense Access, Red Team Access, dan Specialized Access. Di Defense Access, tim keamanan perusahaan, universitas, organisasi nirlaba, pemerintah, operator infrastruktur kritis, sampai maintainer proyek open source bisa memakai Claude Opus 5.5, Sonnet 5.5 dan Mythos 5.1 dengan lebih sedikit pemblokiran dari classifier anti-cyber untuk kerja SOC sehari-hari, dari analisis alert, respons insiden, hingga review kode. Red Team Access menambahkan ruang untuk penetration testing dan red team testing berizin, tetapi jalurnya sengaja disempitkan: hanya organisasi yang bisa mendaftar, bukan peneliti perorangan. Specialized Access justru paling tertutup, ditujukan pada kelompok kecil yang menguji sistem yang bila rusak dapat berdampak pada nyawa atau pasar, dan bahkan ditinjau bersama pemerintah Amerika Serikat. Menariknya, menurut catatan pengujian internal, pada level Defense Access saja 46 dari 50 percobaan ofensif masih terblokir di suatu titik, hanya empat yang tembus. Kutipan ini menegaskan bahwa "lebih sedikit filter" bukan berarti bebas total dari rem keamanan.
Menggabungkan Glasswing, Mythos, dan verifikasi berlapis
CVP baru lahir dari penggabungan dua jalur yang selama ini terpisah: program verifikasi Anthropic lama dan Project Glasswing, konsorsium yang sejak April memberi para defender akses ke Mythos. Sejak saat itu para mitra Glasswing diklaim menemukan sedikitnya 129.000 kerentanan software yang terverifikasi antara April dan Juli 2026, angka yang dipakai Anthropic sebagai pembenaran bahwa membuka akses terkelola ke model kuat memang bisa meningkatkan keamanan sistem. Mythos 5.1 sendiri hadir 1 September bersama Fable 5.1 dengan konteks satu juta token dan harga yang turun 25%, tetapi CVP adalah kanal resmi bagi mereka yang butuh verifikasi keamanan AI tanpa disabotase oleh filter yang terlalu agresif. Akses diaktifkan lewat Claude Console untuk workspace tertentu dan bisa digunakan di Claude Platform, Google Cloud Vertex AI dan Microsoft Foundry. Pemenang nyata dari desain multi-tier ini bukan raksasa teknologi, melainkan pemain kecil: maintainer open source atau firma keamanan beranggotakan sepuluh orang yang kini masuk ke program verifikasi Anthropic yang sama dengan nama-nama besar.
Rem yang tetap terpasang dan kompromi soal privasi
Meski membuka jalur red team testing yang lebih longgar, Anthropic tidak menghapus batas keamanan. Bahkan di level ofensif, pemblokiran real-time tetap aktif untuk tindakan yang dapat menimbulkan kerusakan fisik atau gangguan massal. Syarat paling berat bagi peserta CVP adalah penyimpanan data: organisasi harus menerima bahwa sesi mereka disimpan dan dianalisis guna memeriksa kemungkinan penyalahgunaan cyber. Ini mencerminkan filosofi "memindahkan kontrol dari permintaan ke orangnya" agar filter tinggi tetap berlaku bagi publik luas, sementara turun bagi profesional yang bisa dipertanggungjawabkan. Di ranah lain, studi "What do you want from AI?" juga mengundang partisipasi publik dengan opsi mempublikasikan transkrip lengkap wawancara. Anthropic secara jujur mengakui bahwa, tergantung detail yang dibagikan, orang lain bisa menggabungkan usia, profesi, kota, dan riwayat pendidikan untuk melacak identitas peserta, bahkan dibantu AI. Setelah dipublikasikan, transkrip memang bisa dihapus dari arsip Anthropic atas permintaan, tetapi tidak dari salinan yang mungkin sudah diunduh pihak lain. Di sini terlihat kompromi: transparansi penelitian diakui membawa risiko privasi yang tidak bisa dihapus sepenuhnya.
Studi pengguna: suara publik sebagai rem sosial untuk AI
Studi "What do you want from AI?" yang dibuka kembali 29 September hingga 6 Oktober hanyalah satu contoh bagaimana Anthropic mencoba menyeimbangkan verifikasi keamanan AI dengan partisipasi publik. Wawancara 15 menit ini dijalankan Anthropic Interviewer, tool berbasis Claude yang menanyai pengguna tentang pengalaman paling berkesan dengan AI, perubahan yang diharapkan di dunia kerja, sekolah, layanan kesehatan, dan apa yang diharapkan dari perusahaan pengembang sistem tersebut. Edisi pertama studi melibatkan 1.250 profesional dan, dalam versi yang lebih luas, mengumpulkan jawaban dari 80.508 orang di 159 negara dan 70 bahasa. Data sebesar itu sudah digunakan untuk agenda riset internal dan dipresentasikan ke forum ekonomi global. Peserta kali ini tidak hanya menyumbang dataset yang memengaruhi keputusan perusahaan ke depan, tetapi juga dapat memilih mempublikasikan transkrip wawancaranya. Di sini, verifikasi keamanan AI teknis lewat CVP bercampur dengan "rem sosial": harapan, kekhawatiran, dan batas etis yang diucapkan langsung oleh pengguna biasa. Kesimpulannya, program verifikasi Anthropic berlapis dan studi pengguna yang terbuka mencerminkan strategi yang jelas: model AI kuat perlu diuji oleh defender dan red team yang terverifikasi, tetapi diikat oleh filter teknis dan suara publik, bukan dilepas sendirian ke dunia tanpa rem.