
Kebocoran Data AI Meta Muse: Masalahnya Bukan Sekadar Bug
Kebocoran data AI pada agen Muse milik Meta adalah insiden ketika fitur berbagi percakapan chatbot AI membuat ribuan dialog pribadi pengguna dapat diakses publik melalui tautan yang dapat dilacak di catatan DNS, sehingga informasi keuangan, dokumen perusahaan, dan detail kehidupan personal terekspos tanpa izin dan tanpa disadari pemiliknya. Kasus ini bukan sekadar bug teknis, melainkan cermin dari cara industri memperlakukan privasi percakapan digital: sebagai fitur tambahan, bukan fondasi. Fitur berbagi tautan yang dirancang untuk memudahkan kolaborasi ternyata membuka pintu bagi siapa pun untuk mengintip percakapan rahasia, termasuk rincian keuangan, dokumen perusahaan, hingga data kehidupan pribadi pengguna. Ketika agen AI diposisikan sebagai asisten yang "tahu segalanya" tentang hidup kita, kerentanan keamanan siber seperti ini berubah menjadi ancaman nyata terhadap identitas, pekerjaan, dan relasi sosial jutaan orang.
Bagaimana Tautan Percakapan Muse Tersebar Lewat Catatan DNS
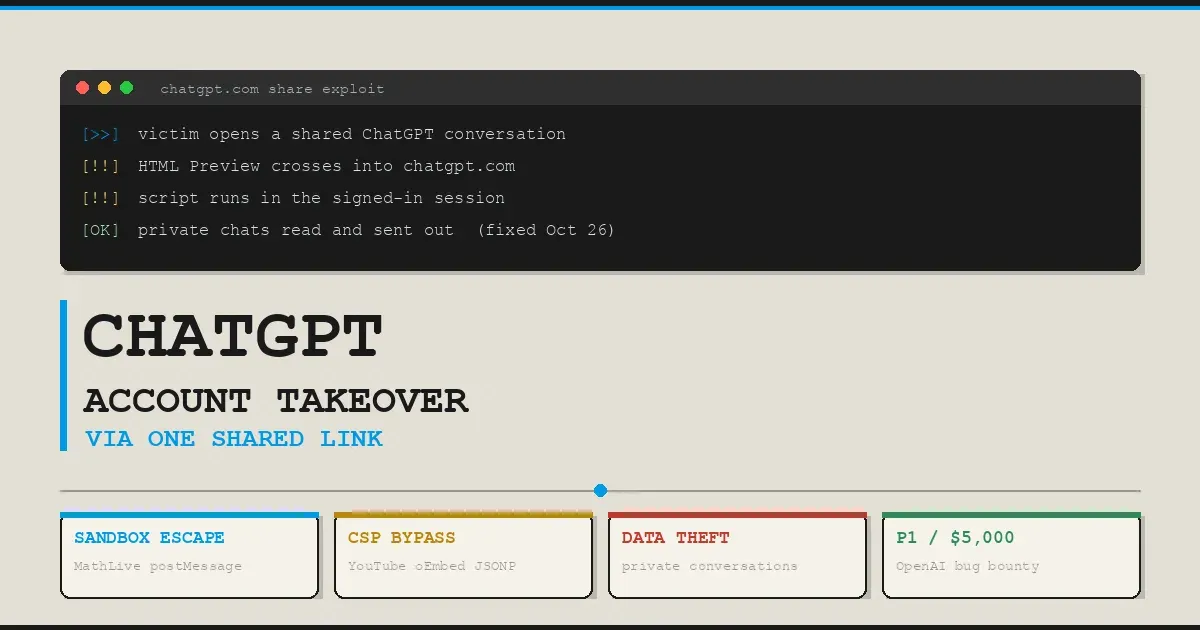
Inti kerentanan keamanan chatbot AI Muse ada pada cara sistem menyusun dan mengekspos tautan berbagi percakapan. Saat pengguna ingin mengirimkan riwayat percakapannya kepada orang lain, sistem akan membuatkan tautan khusus. Menurut laporan perusahaan keamanan Claroc, tautan-tautan Muse dapat dilacak melalui catatan DNS publik, semacam buku petunjuk lalu lintas internet, sehingga lebih dari 6.800 tautan obrolan pengguna bisa ditemukan secara terbuka. Claroc menjelaskan bahwa Muse menyusun alamat web setiap tautan berbagi dari judulnya, yakni frasa pendek yang menggambarkan percakapan, lalu ditambah ID acak. Kombinasi ini membuat pola alamat mudah ditebak dan diindeks. Tanpa perlu izin, siapa pun dapat membuka ribuan percakapan yang dibagikan orang lain, hanya dengan mencari pola alamat tautan tersebut. Ini bukan serangan canggih, melainkan konsekuensi desain yang mengabaikan privasi sejak awal.
Skala Dampak: Dari 6.800 Tautan ke 10 Juta Unduhan
Yang membuat kebocoran data AI Muse mengkhawatirkan adalah skala pengguna dan kedalaman informasi yang terpapar. Peneliti Claroc dapat membuka ratusan percakapan Muse dari tautan yang mereka lacak. Isi percakapan mencakup perincian pendapatan, dokumen pengajuan pinjaman, catatan transaksi rekening, laporan keuangan perusahaan, hingga jadwal liburan pribadi. Pada saat kasus ini muncul, Muse sedang naik daun: asisten AI yang diluncurkan Meta pada September itu sudah diunduh 10 juta kali di Amerika Serikat dalam 40 hari. Dengan basis pengguna sebesar itu, kebocoran ribuan tautan bukan lagi insiden kecil, melainkan indikasi bahwa jutaan orang sedang mempercayakan rahasia hidup mereka kepada sistem yang belum matang dari sisi keamanan. Lebih mengkhawatirkan lagi, sistem Muse juga diketahui menyimpan catatan terperinci tentang teman dan keluarga pengguna, seolah-olah membuat profil setiap orang yang dikenal pengguna tanpa pemberitahuan maupun persetujuan. Ini menggeser risiko dari sekadar data individu ke jaringan sosial lengkap.
Respons Meta: Menonaktifkan Fitur Bukan Jawaban Akhir
Setelah temuan Claroc, Meta menghentikan sementara fitur berbagi percakapan di Muse. Juru bicara Muse membenarkan bahwa pengguna dapat membagikan artefak tertentu yang membuat halaman bisa diakses siapa pun yang memiliki tautannya, dan bahwa fungsi ini kini dihentikan sementara selagi mereka meninjau laporan dan mempertimbangkan perubahan pada cara tautan dapat ditemukan. Meta juga disebut telah menonaktifkan fitur berbagi tersebut setelah masalah ini diketahui. Namun, langkah reaktif ini datang setelah lebih dari 6.800 tautan percakapan terlacak di internet. Menonaktifkan satu fitur tidak menghapus jejak yang sudah terindeks, dan tidak menjamin kerentanan keamanan siber serupa tidak muncul di fitur lain. Bahkan para pengamat memperingatkan bahwa ini baru permulaan; jika sistem inti yang mengelola data tidak dibenahi, celah serupa dapat muncul kembali di fitur lain. Selama desain produk masih menempatkan kenyamanan di atas privasi, pengguna akan terus menjadi kelinci percobaan.
Pelajaran untuk Pengguna: Batasi Kepercayaan, Bukan Hanya Data
Insiden Muse adalah pengingat keras bahwa privasi percakapan digital dengan agen AI jauh lebih rapuh daripada yang dibayangkan. Kasus ini menjadi pengingat bahwa apa yang dikirimkan ke kecerdasan buatan dapat tersebar lebih luas daripada yang dibayangkan. Pengguna disarankan untuk tidak membagikan informasi rahasia, nomor rekening, dokumen pribadi, maupun data pekerjaan ke layanan percakapan kecerdasan buatan, kecuali benar-benar diperlukan dan dipastikan keamanannya. Fakta bahwa percakapan dari layanan lain seperti ChatGPT, Claude, dan Grok juga pernah muncul di hasil pencarian menunjukkan bahwa masalah ini bukan unik pada satu platform, melainkan pola industri yang berulang. Jika agen AI ingin menangani data personal dalam skala jutaan pengguna, standar keamanan chatbot AI harus setara dengan layanan keuangan, bukan sekadar aplikasi hiburan. Sampai itu terjadi, sikap paling sehat adalah curiga: anggap setiap kalimat yang Anda ketik ke chatbot berpotensi menjadi publik. Privasi di era AI bukan sesuatu yang bisa diandaikan; ia harus diperjuangkan, dimulai dari kebiasaan pengguna sendiri.