
Keamanan AI menuntut pertahanan yang lebih cepat
Keamanan AI adalah upaya melindungi model, infrastruktur, dan sistem yang terhubung dari celah yang dapat ditemukan atau dimanfaatkan oleh penyerang. Bagi OpenAI, tantangannya kini bukan semata membuat model lebih aman, melainkan memastikan kelemahan dapat ditemukan, diuji, dan ditangani sebelum berubah menjadi insiden.
Pada 4 November 2026, OpenAI mengumumkan kemitraan dengan Cathedral Systems untuk melibatkan peneliti kedua organisasi dalam pengujian infrastruktur AI, pencarian kerentanan, dan penguatan pertahanan. Langkah ini tepat: sistem AI yang berkembang cepat tidak layak hanya mengandalkan pemeriksaan internal atau pertahanan siber konvensional. OpenAI juga berjanji menggunakan model frontier-nya untuk memperkuat sistem sendiri dan pihak lain, menandakan bahwa uji keamanan siber perlu menjadi kerja lintas organisasi, bukan agenda tertutup.
Bagi pengguna biasa dan bisnis, dampaknya terasa lewat ketahanan layanan dan perlindungan data. Keamanan AI tidak berhenti pada perilaku model; ia juga bergantung pada seberapa cepat kelemahan di seluruh sistem ditemukan dan ditutup. Mengundang peneliti luar memberi perspektif tambahan, tetapi kemitraan baru bernilai jika temuan ditindaklanjuti dengan disiplin.

Insentif lebih besar, tanggung jawab lebih besar
Bersamaan dengan kemitraan itu, OpenAI memperkuat program bug bounty OpenAI dan menyatakan pembayaran bagi temuan kritis dapat dinaikkan hingga empat kali lipat. Nominal pasti dan rincian teknis penghargaan belum diumumkan, sehingga besarnya insentif belum bisa dinilai secara menyeluruh. Namun, arah kebijakannya jelas: perusahaan ingin peneliti individu melaporkan kelemahan melalui jalur yang terkoordinasi, bukan membiarkannya tanpa penanganan.
Cakupan program meliputi patch perangkat lunak, privasi model, deteksi dan respons ancaman, integrasi alat keamanan, hingga keamanan agen AI. Itu lebih masuk akal daripada membatasi pemeriksaan pada kode, sebab risiko dapat muncul dari interaksi model dengan alat dan infrastruktur. OpenAI juga pernah meminta sebagian pengembangnya meluangkan waktu untuk menemukan serta memperbaiki kelemahan, dengan bantuan Codex dalam investigasi.
Insentif besar dapat menarik keahlian yang dibutuhkan, tetapi bukan pengganti tata kelola. Aturan pelaporan, pemeriksaan duplikasi, perlindungan terhadap pengungkapan prematur, dan respons perusahaan yang tepat waktu harus berjalan seiring. Tanpa itu, hadiah lebih tinggi berisiko mendorong banjir laporan yang sulit dipilah, bukan perbaikan keamanan yang lebih cepat.
Angka 948 menunjukkan kemampuan sekaligus batas otomatisasi
Dalam riset pada pertengahan Oktober 2026, pipeline prototipe OpenAI yang memakai model siber mendatang dilaporkan menemukan dan mengeksploitasi 948 kerentanan eskalasi hak istimewa lokal yang unik pada kernel Linux, lalu menghasilkan kandidat tambalan untuk ditinjau pemelihara. Temuan itu penting karena Linux memiliki lebih dari 40 juta baris kode dan menjadi fondasi perangkat Android, infrastruktur awan, serta superkomputer. Kerentanan semacam ini berpotensi memberi pengguna lokal tanpa hak istimewa akses root.
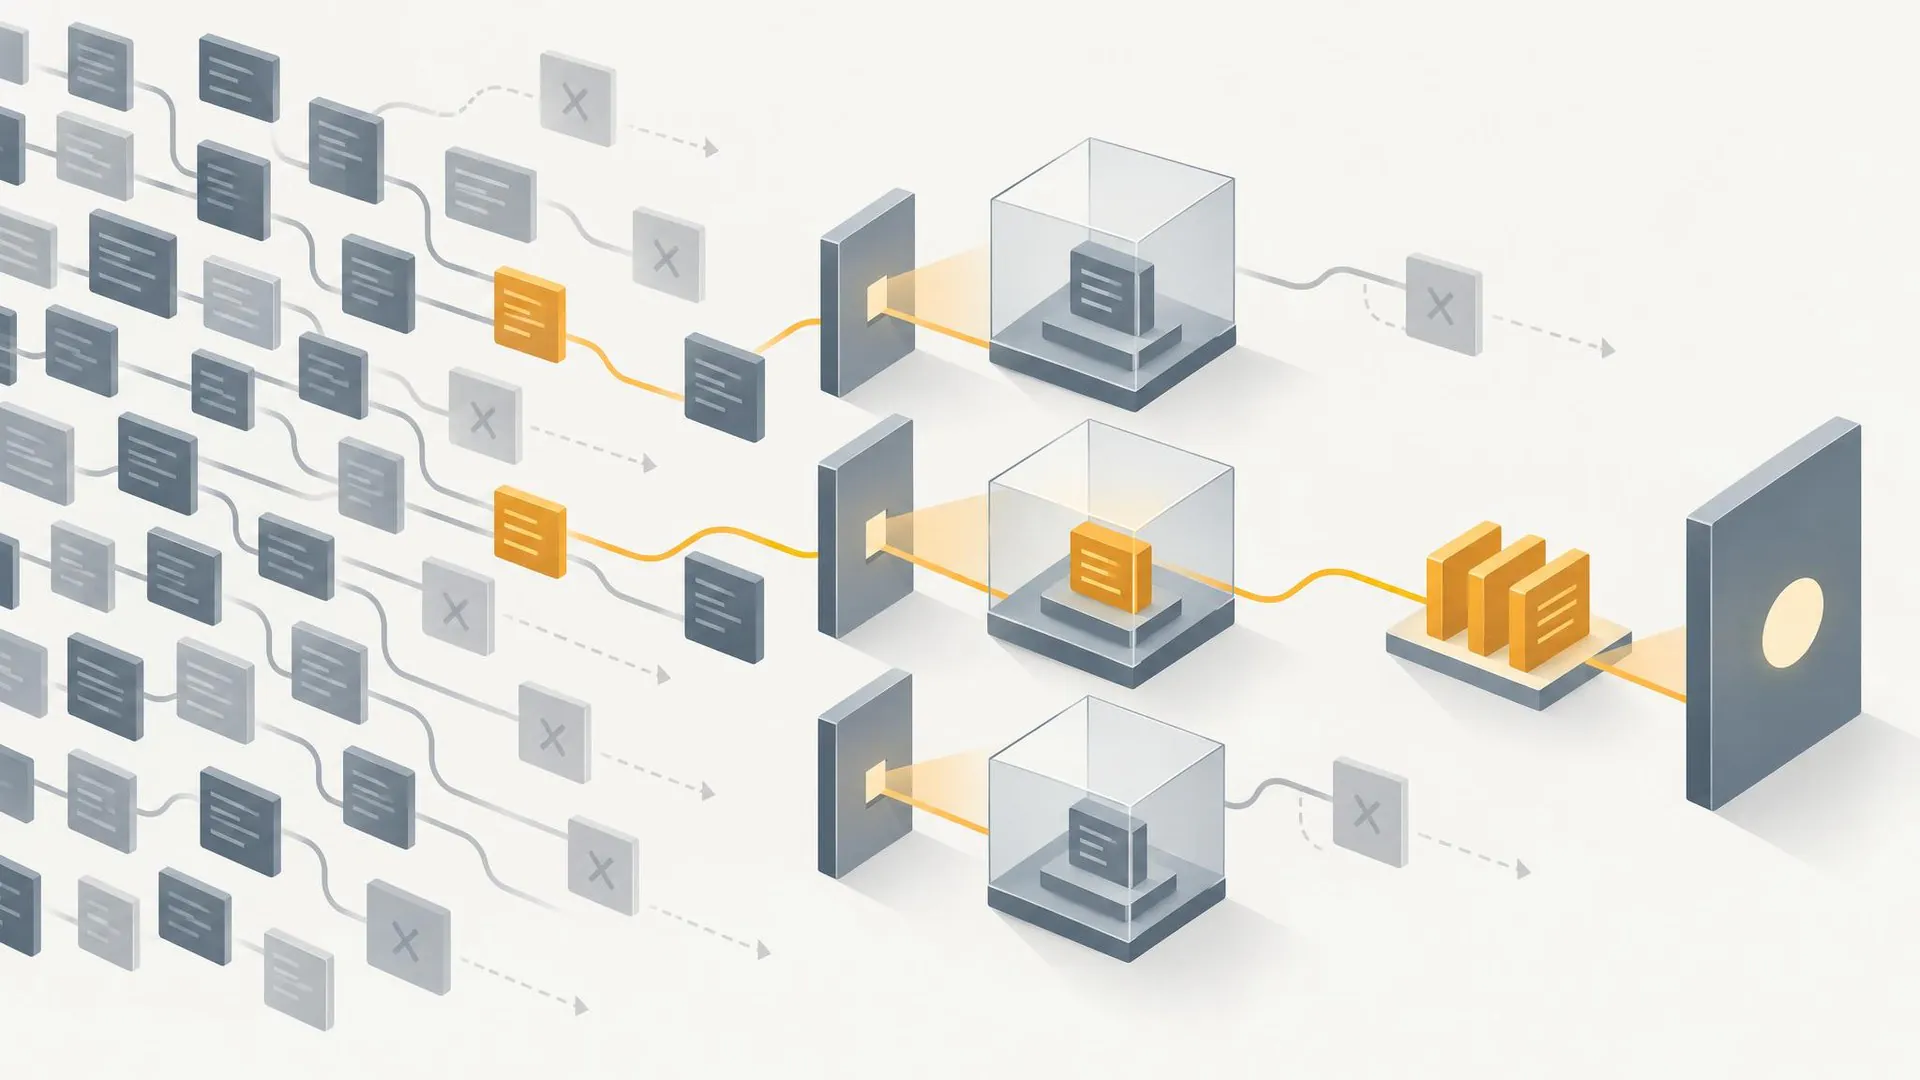
Angka tersebut perlu dibaca dengan cermat. Pipeline menggabungkan pemilihan kode, pemindaian, validasi dinamis, penilaian kemungkinan eksploitasi, pembuatan tambalan, dan tinjauan manusia. OpenAI menyebut 948 sebagai jumlah kerentanan LPE unik, bukan jumlah eksploit mentah; hasil ini juga bukan bukti bahwa semua temuan telah diverifikasi secara independen oleh pihak netral.
Perbedaan itu penting bagi pembaca dan pengelola sistem: laporan riset, bukti konsep yang dapat direproduksi, eksploit yang jalurnya diperiksa, dan kerentanan yang sudah ditambal adalah tahap berbeda. OpenAI menyatakan ratusan laporan dan tambalan untuk masalah kritis telah dikirim, sementara sisanya akan disalurkan bertahap bersama mitra. Angka 948 bukan jumlah tambalan yang telah diterima atau digabungkan ke kernel.
Validasi dan pengungkapan bertanggung jawab tetap penentu
Otomatisasi mempercepat pencarian, tetapi tidak menghapus kemungkinan salah sasaran. Dalam uji awal, OpenAI menemukan sebagian eksploit yang dilaporkan memperoleh akses root melalui celah berbeda dari kerentanan yang ditugaskan. Perusahaan kemudian memperketat batas tugas dan menambahkan pemeriksaan independen terhadap jalur eksploit. Pelajaran ini tegas: keberhasilan mencapai suatu hasil tidak membuktikan bahwa penyebabnya telah diidentifikasi dengan benar.
Kandidat tambalan pun perlu diperiksa. Sebagian perbaikan awal secara fungsional benar, tetapi dapat memuat kode berlebih, mengganggu kinerja, menyimpang dari kebiasaan pemrograman, atau tidak mencakup semua varian. Karena itu, otomatisasi sebaiknya memperluas kapasitas peneliti, bukan menggantikan pemelihara dan pakar yang menentukan apakah temuan valid, relevan, serta aman untuk diperbaiki.
OpenAI telah menggunakan pendekatan yang memadukan riset berbantuan AI dengan tinjauan pakar dalam inisiatif Daybreak bersama Trail of Bits; pemelihara tetap memegang kendali atas penerapan tambalan dan pengungkapan. Inilah standar yang perlu dipertahankan: validasi independen, pemeriksaan terhadap kode terkini, pelaporan bertanggung jawab, dan keputusan perbaikan di tangan pengelola. AI dapat mempercepat penemuan celah; kualitas pengawasanlah yang menentukan apakah percepatan itu benar-benar memperkuat keamanan.