
Apa Itu Midnight Mimosa dan Mengapa Ponsel Budget Jadi Target
Midnight Mimosa adalah malware Android murah yang ditanam langsung di firmware ponsel berchip MediaTek, berjalan dengan hak istimewa sistem, memanipulasi iklan, dan berpotensi menjadikan perangkat sebagai proxy residensial, sehingga tidak dapat dihapus dengan metode pembersihan biasa dan menimbulkan risiko serius bagi keamanan serta privasi pengguna. Midnight Mimosa bukan sekadar aplikasi nakal yang bisa di-uninstall dari menu pengaturan. Ia hidup di partisi sistem, area yang tidak bisa disentuh pengguna, dan disamarkan dengan nama paket yang mirip komponen resmi Android seperti com.android.system.lite. Di balik kedok itu, ia memasang dan mencopot aplikasi, memberi dirinya sendiri izin sensitif, serta mengunduh kode tambahan dari server jarak jauh. Kabar buruknya: semua ini terjadi pada ponsel budget yang seharusnya menjadi solusi hemat, tetapi dijadikan mesin uang bagi pihak yang menanam malware dalam rantai pasok.
Bagaimana Midnight Mimosa Menyusup ke Firmware Ponsel Android Murah
Midnight Mimosa firmware menunjukkan betapa rapuhnya keamanan ponsel budget ketika rantai pasok dikompromikan. Penyerang menyusup ke proses produksi dan menanamkan komponen berbahaya langsung di level firmware sebelum perangkat dikirim ke toko. Paket malware ditandatangani dengan kunci platform yang sama seperti komponen resmi Android, sehingga sistem menganggapnya tepercaya dan tidak menyediakan opsi pencopotan biasa. Konsekuensinya, pembaruan sistem, reset pabrik, atau pembersihan manual nyaris tak berpengaruh: malware tetap hidup di belakang layar. Menurut laporan, benang merah teknisnya adalah penggunaan chipset MediaTek berbiaya rendah pada ponsel Android murah. Ini menempatkan MediaTek malware seperti Midnight Mimosa sebagai peringatan keras: harga murah yang dibayar pengguna sebenarnya disubsidi oleh eksploitasi perangkat dan sambungan internet mereka.
Perangkat yang Terkena dan Skala Infeksi Global
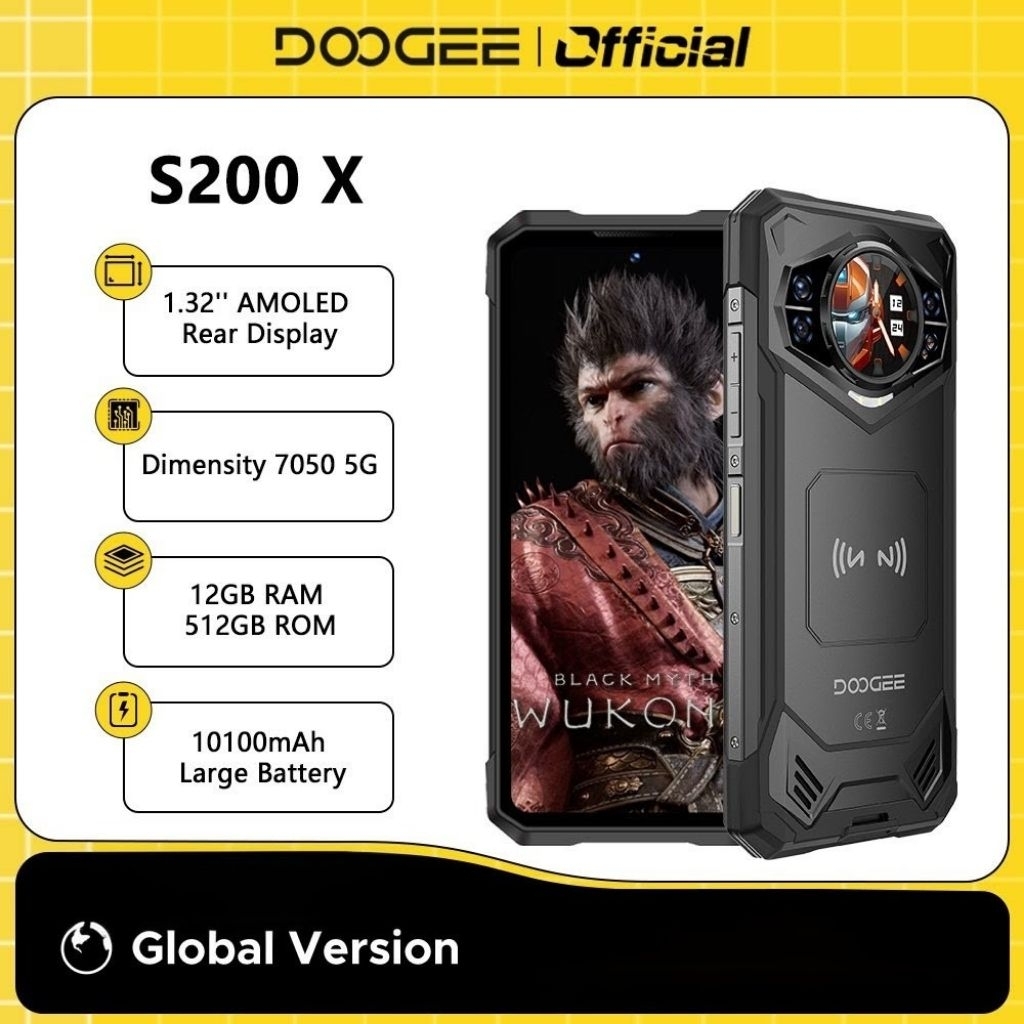
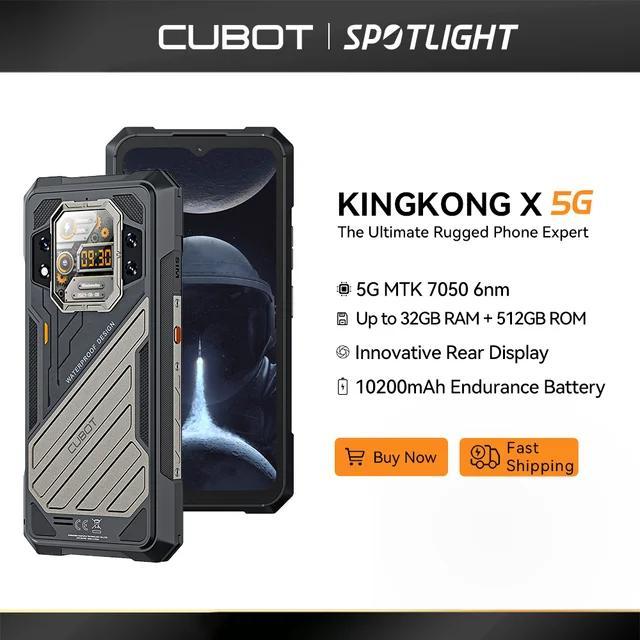
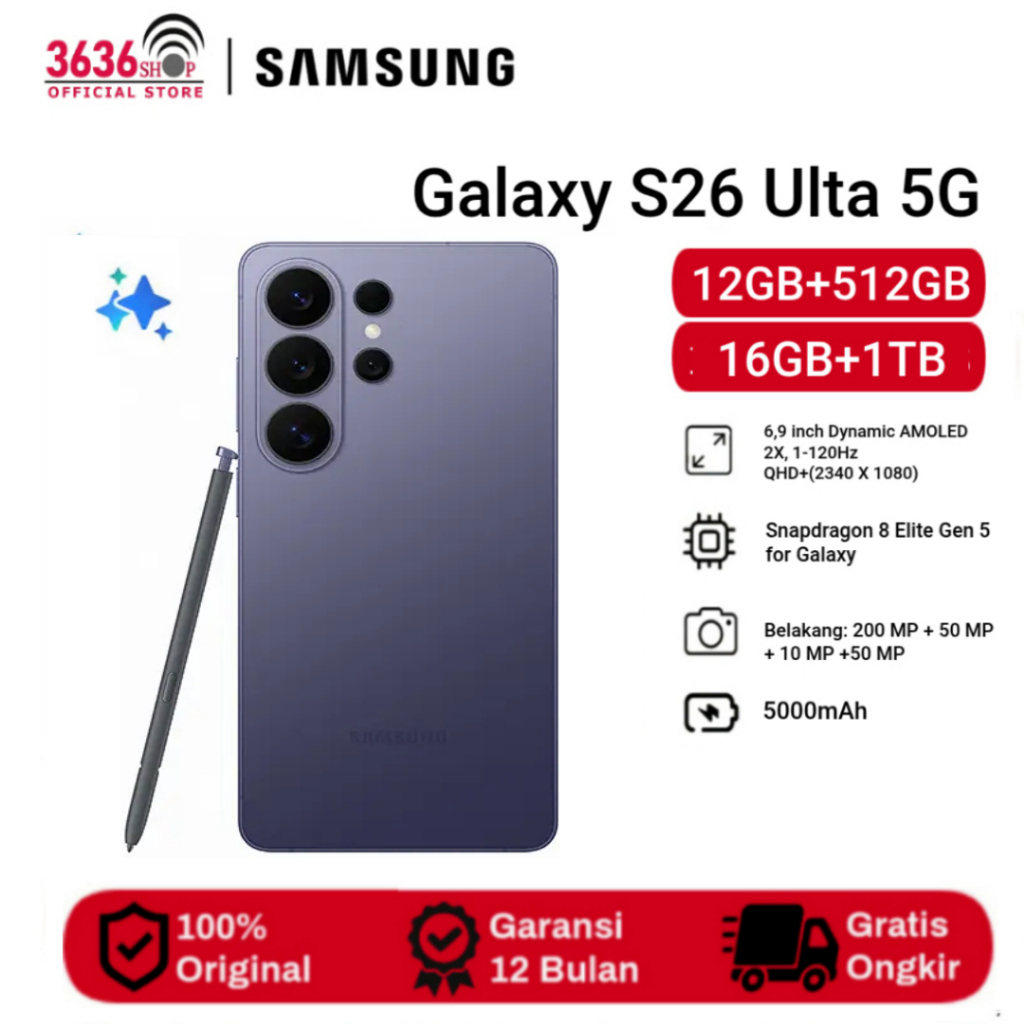
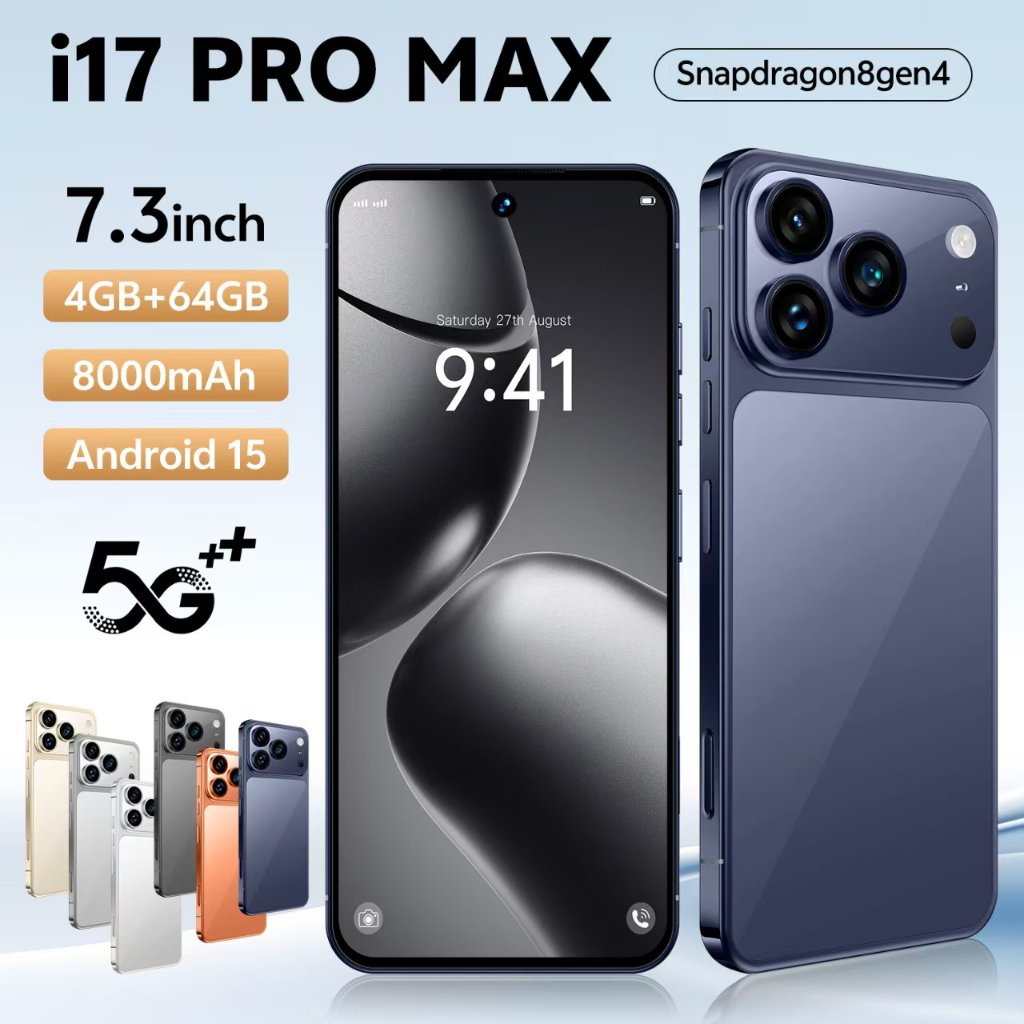
Masalah ini bukan insiden kecil yang terisolasi. Para peneliti menemukan ribuan perangkat unik di lebih dari 150 negara yang terinfeksi Midnight Mimosa dalam rentang sekitar dua tahun. "Perangkat yang terinfeksi telah dikirim ke seluruh dunia, dengan ribuan korban tersebar di sekitar 150 negara". Dari sisi perangkat, yang paling banyak muncul adalah ponsel Android murah berbasis MediaTek dari merek seperti Doogee (S200 X, Fire 3 Max) dan Cubot (KINGKONG X). Selain itu terdapat produk tiruan yang mengaku sebagai flagship dengan nama seperti S24 Ultra, S25 Ultra, S26 Ultra, Note 18 Ultra, i17 Pro Max, atau iPadAirPro. Penting ditekankan: nama besar yang ditiru tidak tercatat sebagai produsen terlibat; justru perangkat generik berlabel mirip flagship inilah yang membawa malware Android murah tersebut. Bagi pengguna, membeli ponsel dengan merek asing dan nama terlalu bombastis kini harus dianggap sebagai sinyal bahaya keamanan.
Apa yang Dilakukan Midnight Mimosa terhadap Ponsel dan Data Anda
Secara fungsi, Midnight Mimosa adalah mesin penipuan iklan sekaligus fondasi untuk infrastruktur proxy residensial. Di ponsel, komponen sistem yang terinfeksi dapat memasang dan mencopot aplikasi tanpa konfirmasi, menampilkan iklan di overlay tak terlihat, lalu mencatat tayangan dan klik palsu menggunakan SDK iklan resmi. Ini merugikan jaringan iklan, tetapi juga menguras baterai, kuota data, dan performa perangkat korban. Lebih berbahaya lagi, perangkat dapat dijadikan simpul proxy residensial, meneruskan lalu lintas pihak lain lewat alamat IP rumahan yang tampak sah. Dari sudut pandang keamanan data pribadi, komponen ini mengaktifkan sendiri akses ke layanan aksesibilitas, notifikasi, dan SMS—tiga izin yang di tangan trojan perbankan setara kunci rekening. Walau belum ada pencurian yang terdokumentasi, kemampuan itu sudah tersedia dari jarak jauh, sehingga semua aktivitas di ponsel terinfeksi harus diperlakukan sebagai berpotensi diawasi.
Cara Deteksi dan Langkah Pembersihan Midnight Mimosa
Pembersihan malware ponsel untuk kasus Midnight Mimosa tidak bisa berhenti di pemindaian antivirus biasa. Komponen ini berada di partisi sistem, dan menurut para peneliti pembersihannya memerlukan intervensi pada firmware atau penonaktifan lewat Android Debug Bridge (ADB), sesuatu yang terlalu teknis bagi kebanyakan pengguna. Untuk langkah praktis, mulai dengan memperbarui Android dan semua aplikasi, lalu hapus aplikasi yang tidak dikenali atau jarang digunakan. Gunakan antimalware seluler tepercaya yang memiliki fitur pendeteksi anomali aplikasi sistem agar paket mencurigakan seperti com.android.system.lite bisa ditandai. Selama ponsel belum dipastikan bersih, jauhkan mobile banking, autentikasi dua faktor, dan dokumen sensitif dari perangkat tersebut, serta ganti kata sandi penting dari perangkat lain. Jika kecurigaan tetap tinggi, langkah paling konkret adalah menghubungi penjual atau produsen untuk meminta penggantian atau pengembalian dana, karena reset pabrik mungkin tidak cukup. Solusi tuntas bergantung pada produsen dan marketplace yang mengirim serta menjual firmware cacat ini—dan sampai mereka bertindak, keamanan ponsel budget tetap berada di tangan kewaspadaan pengguna.