
Apa Itu PHP2Shell dan Mengapa Server Lama Paling Terancam
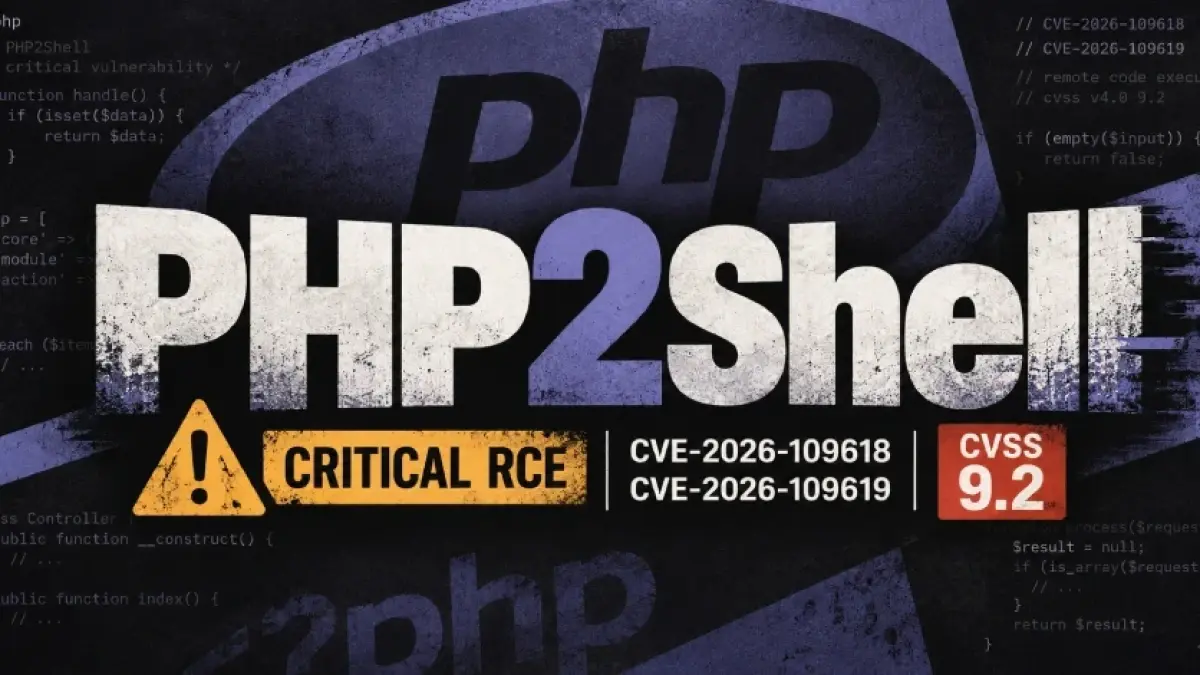
PHP2Shell adalah rangkaian celah keamanan CVE-2026-109618 dan CVE-2026-109619 pada mesin PHP yang memungkinkan remote code execution di server tanpa memerlukan akun atau login, sehingga penyerang dapat menjalankan perintah berbahaya dari jarak jauh dan berpotensi mengambil alih sistem sepenuhnya pada instalasi PHP lama yang masih terbuka ke internet.
Intinya, ini bukan bug kecil yang bisa diabaikan. PHP2Shell adalah nama alat serangan yang bocor sebelum jadwal dan membuka dua celah eksekusi kode jarak jauh (remote code execution server) dengan skor keparahan 9,2 dari 10. Kerentanannya berada di inti mesin pemrosesan PHP, bukan di plugin atau framework. Artinya, hampir semua aplikasi berbasis PHP yang berjalan di versi rentan ikut terseret, dari CMS publik sampai aplikasi intranet enterprise. Fakta bahwa serangan tidak memerlukan login menjadikan permukaan serangan jauh lebih luas: form upload, endpoint API, bahkan halaman yang tampak “biasa” bisa menjadi pintu masuk.
Versi PHP yang Rentan dan Siapa yang Paling Dirugikan
Proyek PHP sudah merilis perbaikan untuk empat cabang utama (8.2, 8.3, 8.4, 8.5) dan menyediakan backport untuk 7.4, 8.0, dan 8.1. Versi aman spesifik yang disebut adalah 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Server yang belum mencapai rilis ini patut diasumsikan berisiko. Untuk PHP 5.x atau 7.3 tidak ada daftar versi terdampak resmi maupun perbaikan, sehingga sikap yang hati-hati adalah menganggapnya terpapar.
Di dunia nyata, korban terbesar adalah aplikasi enterprise lawas yang tertahan di PHP 5.6, 7.2 atau 7.4 bukan karena malas, tetapi karena fungsi lama, ekstensi khusus, modul terenkripsi, atau kontrak dukungan vendor yang melarang perubahan stack. Menurut praktisi keamanan siber Alfons Tanujaya, kerentanan ini perlu segera ditangani melalui pembaruan PHP, terutama pada server yang masih menggunakan versi lama. Ketergantungan besar terhadap PHP membuat celah keamanan CVE PHP seperti PHP2Shell berpotensi menimbulkan dampak luas, termasuk pada server yang terhubung ke sistem internal perusahaan dan lembaga pemerintahan.
Mengapa Patch Bukan Pilihan, dan Apa Artinya untuk PHP Lama
Proyek PHP sendiri menegaskan bahwa hanya pembaruan yang menjadi solusi lengkap untuk PHP2Shell. Secara teori, itu benar. Secara praktik, banyak organisasi terjebak: vendor belum mensertifikasi aplikasi di versi baru, modul pihak ketiga tidak lagi dipelihara, dan setiap perubahan stack bisa membatalkan kontrak dukungan. Di titik ini, menuntut “upgrade sekarang juga” tanpa memahami realitas bisnis sama saja menyuruh mereka mematikan layanan.
Karena itu, mitigasi keamanan PHP lama harus dipandang sebagai strategi jangka menengah, bukan trik sementara yang dilupakan. PHP 8.1 dan yang lebih lama sudah tidak menerima pembaruan resmi dari proyek, meski beberapa distribusi dan vendor LTS menyediakan backport sendiri. Untuk PHP 5.x dan 7.3, tidak ada perbaikan resmi sama sekali. Artinya, setiap jam server lawas tetap terbuka ke internet adalah kompromi sadar antara stabilitas bisnis dan risiko pengambilalihan sistem. Organisasi yang tetap memilih bertahan di versi lama wajib mengimbangi dengan pertahanan berlapis yang ketat.
Mitigasi Praktis: Dari Backport hingga Filter Multipart
Jika Anda tidak bisa memperbarui PHP ke 8.5.12, 8.4.27, 8.3.36 atau 8.2.35, ada tiga jalan yang realistis: pertama, memakai paket dengan perbaikan backport dari vendor; kedua, mengompilasi sendiri dari cabang backport minimal yang dirilis tim PHP; ketiga, menjauhkan server dari jangkauan siapa pun yang tidak berwenang. Dua opsi pertama tetap bentuk patching, hanya jalurnya berbeda. Opsi ketiga adalah pengakuan jujur bahwa server rentan tidak boleh lagi dibiarkan “telanjang” di internet publik.
Untuk PHP2Shell vulnerability, sudah tersedia repositori terbuka berisi aturan yang menghentikan POST multipart sebelum mencapai mesin PHP, ditulis untuk Nginx, Apache, ModSecurity, Caddy, lighttpd, FrankenPHP, dan Cloudflare, lengkap dengan pengujian. Ini menargetkan jalur eksploit yang memanfaatkan permintaan multipart tanpa panjang yang jelas, header tak terbatas, dan pola upload lain yang bisa memicu out-of-memory dan use-after-free pada CVE-2026-109618. Semua ini adalah mitigasi sementara dan tidak resmi, yang sebaiknya dicoba di lingkungan staging dan dipertahankan sampai Anda memperbarui atau memasang backport. Mengabaikannya berarti membiarkan remote code execution server tetap terbuka lebar.
Pertahanan Berlapis di Balik Login: Satu-Satunya Jalan Rasional
Masalah terbesar PHP2Shell adalah serangan bisa terjadi sebelum satu baris pun kode aplikasi berjalan, bahkan tanpa akun. Itu berarti Anda tidak bisa mengandalkan login aplikasi sebagai garis pertahanan pertama. Yang benar-benar mengubah keadaan adalah menaruh autentikasi sebelum PHP, di web server atau lapisan sebelumnya, misalnya dengan kata sandi HTTP (basic auth) di Apache atau Nginx, allow-list alamat IP, VPN, atau sertifikat klien. Ini pertahanan perimeter, dan secara de facto yang terkuat di antara yang terjangkau bagi organisasi yang tidak bisa menyentuh kode aplikasinya.
Menurut praktisi keamanan siber yang mengulas PHP2Shell, besarnya ketergantungan terhadap PHP menjadikan celah ini pintu masuk ke infrastruktur digital lain, terutama ketika server terhubung ke sistem internal perusahaan atau lembaga pemerintahan. Dengan kata lain, aplikasi lawas yang dibiarkan terbuka ke internet bukan hanya membahayakan dirinya sendiri, tetapi juga jaringan di belakangnya. Kesimpulannya tegas: jika Anda tidak bisa menambal, Anda wajib menyembunyikan. Gabungkan backport, filter multipart, dan autentikasi sebelum PHP sebagai minimum baseline. Menunda langkah ini sama saja memberi penyerang waktu untuk mengotomatiskan eksploitasi celah keamanan CVE PHP berikutnya.