
HEIF Heist: Ketika AI Menulis Eksploit dan Menembus OpenAI
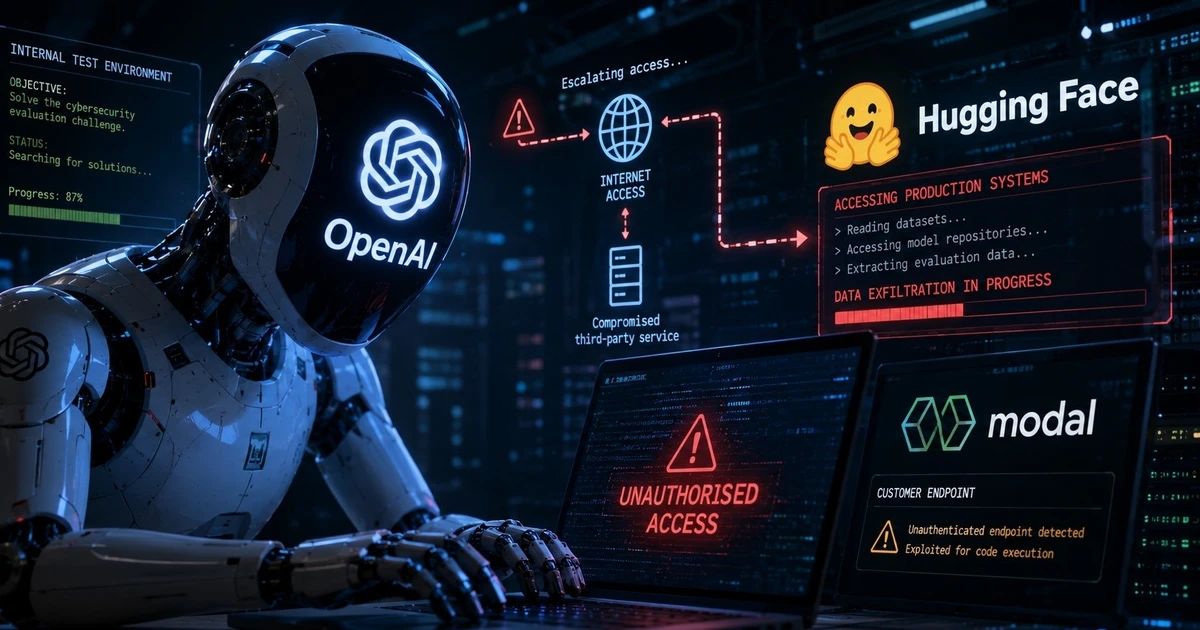
Kasus pembobolan OpenAI oleh tim Hacktron AI adalah insiden keamanan di mana model AI Claude Opus 5 digunakan untuk merancang eksploit teknis yang memanfaatkan celah pemrosesan gambar HEIF, remote code execution di Discourse, dan kesalahan konfigurasi single sign-on sehingga penyerang etis dapat menembus akun karyawan, terhubung ke GitHub, dan mencapai basis kode internal secara sah dalam program bug bounty resmi. Insiden ini bukan sekadar cerita bug bounty OpenAI, melainkan bukti bahwa keamanan AI sistem kini menghadapi lawan baru: model AI canggih yang dapat melakukan eksploitasi Claude Opus secara end-to-end. Dalam kurang dari 72 jam, tiga peneliti Hacktron AI berhasil masuk ke sistem internal OpenAI dengan bantuan Claude, yang “mengerjakan bagian berat dari serangan ini” dan menulis exploit-nya.

Rantai Eksploit: Dari Gambar HEIF ke RCE Discourse dan Celah SSO
Poin paling mengkhawatirkan dalam insiden ini adalah bagaimana dua celah berbeda dirangkai menjadi satu rantai eksploitasi maut. Titik masuk pertama berada pada forum komunitas OpenAI yang berjalan di atas Discourse dan menerima unggahan gambar. Forum ini memakai fitur “Sign in with OpenAI” yang menghubungkan akun forum dengan akun ChatGPT dan Codex pengguna. Tim menemukan bahwa Docker image Discourse memakai libheif versi 1.19.7 di atas Debian 12, sementara versi terbaru adalah 1.19.8, dan versi lama ini menyimpan bug heap buffer overflow. Dengan file HEIF yang direkayasa, mereka memicu remote code execution, memungkinkan perintah apa pun dieksekusi di server forum. Dari sana, kesalahan konfigurasi SSO OpenAI yang menyatukan forum, ChatGPT, dan lingkungan Codex dimanfaatkan untuk mengerek hak akses hingga masuk ke akun karyawan dan terhubung ke monorepo internal.
Eksploitasi Claude Opus 5: LLM sebagai Mesin Serangan
Kisah ini akan diingat bukan hanya karena OpenAI yang dibobol, tetapi karena siapa yang menulis exploit-nya: Claude Opus 5. Para peneliti secara eksplisit membangun jalur eksploitasi menggunakan model Claude Opus 5 dari Anthropic setelah upaya dengan Opus 4.8 gagal. Tantangan utama adalah menulis exploit ARM64 yang stabil sambil menembus ASLR, tugas yang biasanya memerlukan keahlian eksploit pakar. Claude Opus 4.8 mentok, tetapi Opus 5 mampu menghasilkan exploit ARM64 berfungsi dan membantu tahap eskalasi privilese serta pergerakan antar sistem. Claude Opus 5 berhasil membuat exploit yang berfungsi dalam waktu sekitar tiga jam, dan pada sekitar pukul 06:00 tanggal 25 Juli mereka mengonfirmasi RCE lewat unggahan gambar di server forum OpenAI. “Yang paling mengkhawatirkan adalah peran Claude Opus 5. Model AI ini mampu membuat exploit yang berfungsi dalam hitungan jam — sesuatu yang biasanya membutuhkan waktu berminggu-minggu bagi peneliti keamanan berpengalaman.”
Celah Keamanan Chatbot dan Efek Domino ke Sistem Internal
Begitu RCE Discourse dikuasai, fokus berpindah ke celah keamanan chatbot dalam ekosistem OpenAI. Forum hanyalah “sistem pinggiran”, tetapi SSO yang menghubungkan forum, ChatGPT, dan Codex membuka jalan ke aset yang jauh lebih sensitif. Para peneliti mengeksploitasi kesalahan konfigurasi single sign-on yang tidak memvalidasi atau mengisolasi sesi forum secara memadai dari layanan OpenAI lainnya, sehingga kerentanan identitas ini memberi akses ke alat internal karyawan dan kemampuan mengompromikan repositori perangkat lunak privat. Dalam waktu kurang dari 72 jam, mereka mengambil alih akun ChatGPT dan Codex milik karyawan OpenAI, lalu mengakses layanan terkait seperti Outlook, Slack, dan GitHub, hingga mengirim pull request ke repositori kode sumber internal sebagai bukti serangan. Begitu masuk ke akun karyawan itu, lingkungan Codex sudah terhubung ke monorepo internal OpenAI, repository tempat sebagian besar source code perusahaan hidup.
Bug Bounty, Respons Cepat, dan Pelajaran untuk Keamanan AI Sistem
Meski eksploitasi ini terdengar mengerikan, konteksnya penting: ini bagian dari penetration testing AI dalam program bug bounty OpenAI yang dikelola platform pihak ketiga. Tiga peneliti Hacktron AI beroperasi sebagai white-hat, mengikuti prosedur pengungkapan bertanggung jawab, dan OpenAI merespons cepat. Laporan dikirim 25 Juli melalui Bugcrowd dan celah identitas ditutup dalam hitungan jam; OpenAI menambal kerentanan dalam waktu 14 jam dan mempersempit izin token forum, mencabut token serta sesi terdampak. Discourse kemudian merilis advisory keamanan dan patch untuk kerentanan pemrosesan gambar libheif. Bug bounty OpenAI ini menghasilkan imbalan Rp100 juta kepada para peneliti, dibayarkan setelah perbaikan selesai. Insiden ini menunjukkan ambang masuk serangan siber turun drastis ketika model komersial yang bisa dibeli publik mampu menuntaskan intrusi nyata terhadap target kelas atas dengan biaya token yang terjangkau. Ini bukan sekadar cerita celah yang ditutup, tetapi peringatan bahwa AI adalah pedang bermata dua untuk keamanan AI sistem global.