
Mengapa Keamanan Agen AI Tidak Lagi Bisa Ditunda
Keamanan agen AI adalah serangkaian praktik, AI security tools, dan kebijakan yang dirancang khusus untuk melindungi sistem kecerdasan buatan otonom yang menulis kode, memanggil tools, mengakses data, dan menjalankan alur kerja multi-langkah dari celah keamanan, penyalahgunaan, serta perilaku tak terduga selama siklus hidupnya, termasuk pada fase runtime di lingkungan produksi. Seiring dengan pergeseran dari AI generatif ke arah agentic AI yang mampu mengambil tindakan secara otonom, risiko terhadap akses jaringan internal perusahaan meningkat tajam. Perusahaan kini menerapkan agen AI yang bekerja dengan pengawasan manusia minimal, memperluas permukaan serangan jauh melampaui model tradisional dan menciptakan permintaan mendesak akan runtime protection AI yang memantau perilaku saat terjadi. Pengumuman terbaru berbagai vendor menegaskan satu hal: keamanan agen AI bukan tambahan opsional, melainkan lapisan infrastruktur esensial yang akan menentukan apakah transformasi AI di perusahaan berakhir sebagai keunggulan strategis atau sumber insiden.
MDASH: Pemindaian Agenik Microsoft dan Perlombaan Melawan Waktu
Microsoft memposisikan MDASH sebagai senjata utama di lini depan pemindaian celah keamanan untuk kode modern. Sistem pemindaian agenik multi-model ini dirancang untuk menemukan dan memvalidasi kerentanan yang dapat dieksploitasi dalam kode sumber, alih-alih sekadar membandingkan pola ke basis data signature lama. MDASH kini diterapkan ke Azure Government sebagai fitur Microsoft Defender, dengan akses pratinjau untuk pelanggan pemerintah dan mitra berwenang terpilih. Pengaturan cloud terpisah dan terisolasi memastikan kode sumber lembaga serta informasi yang dipelajari sistem tetap berada dalam batas yang telah disetujui regulasi. Pengumuman resmi menempatkan rilis ini dalam konteks perlombaan antara pembela dan aktor ancaman yang ikut berinvestasi pada kemampuan AI; satu-satunya keunggulan tahan lama yang diakui adalah waktu—jarak antara penemuan kelemahan dan perbaikan sebelum pihak lain menemukannya.
Di balik narasi pemasaran, angka-angka MDASH cukup agresif. Microsoft menyebut pemindai ini memperoleh skor 96,55 pada benchmark publik CyberGym untuk kerentanan dunia nyata. Posting yang sama melaporkan recall 96% terhadap 28 kasus kerentanan pada komponen Windows clfs.sys dan 100% pada tujuh kasus di tcpip.sys, masing-masing mencakup rentang waktu lima tahun, serta skor 88,45% pada korpus CyberGym yang berisi 1.507 tugas reproduksi kerentanan dunia nyata. Kutipan yang patut digarisbawahi: “Microsoft menggambarkan MDASH sebagai pemindai kode agenik yang menemukan dan memvalidasi kerentanan yang dapat dieksploitasi dalam kode sumber.” Bagi organisasi, implikasinya jelas: pemindaian celah keamanan berbasis agen AI bukan lagi eksperimen, melainkan jalur utama menuju cakupan kode mendekati 100% pada perangkat lunak kritikal mereka.
CyberAgents Exchange AI Inspector: Menjembatani Model, Tools, dan Pakar
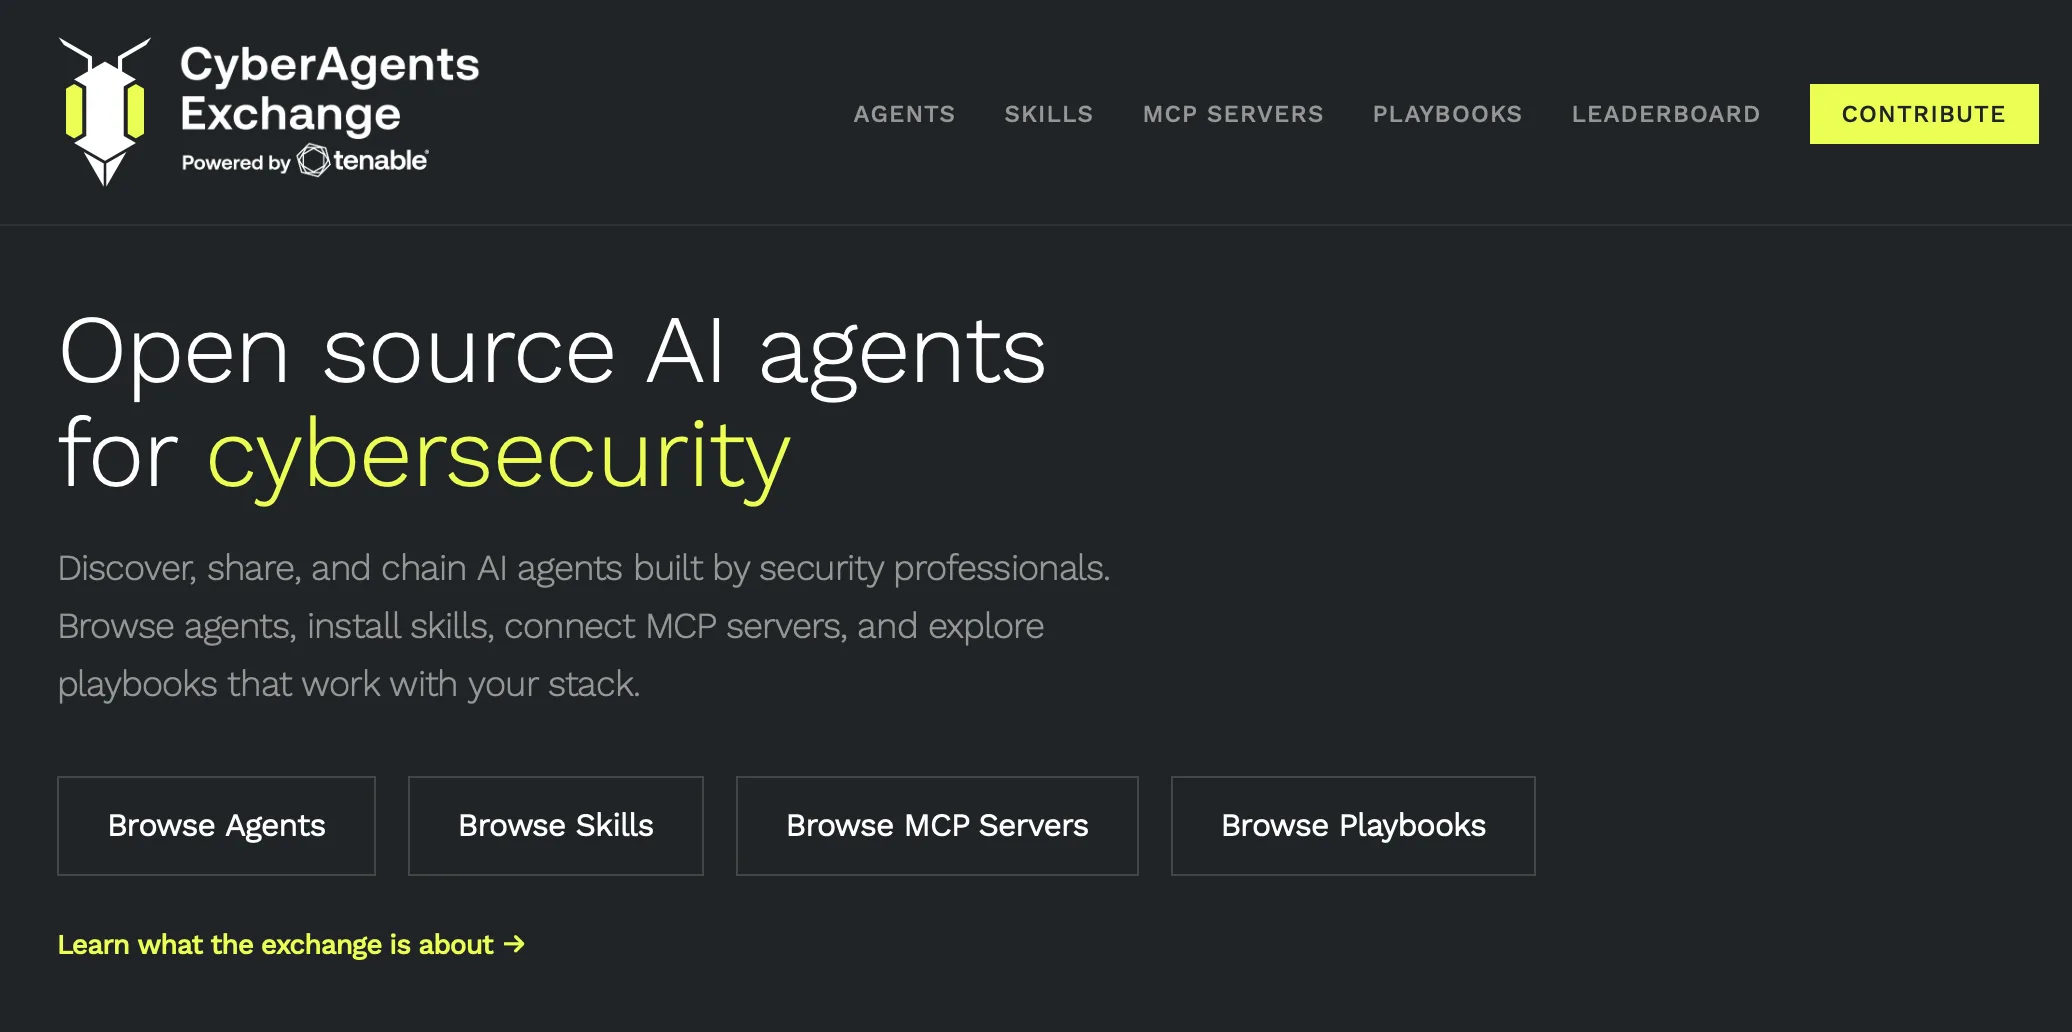
Jika MDASH menyasar kode sumber, CyberAgents Exchange AI Inspector fokus pada anatomi agen AI itu sendiri. Kolaborasi antara perusahaan manajemen paparan risiko siber dan laboratorium riset AI melahirkan Exchange Inspector, sebuah proses peninjauan keamanan mutakhir untuk mengevaluasi komponen sistem AI, mulai dari agen, skills, peladen MCP, hingga multi-agent playbooks sebelum diimplementasikan di lingkungan enterprise. Pendekatan ini mengakui bahwa keamanan agen AI tidak cukup dinilai di level model; orkestrasi dan integrasi tools sama rentannya. Exchange Inspector sengaja dirancang sebagai solusi terpadu: AI security tools di sisi model, telemetry paparan di sisi jaringan, dan validasi manual untuk mengurangi false positive. Dalam konteks runtime protection AI, alat ini berperan sebagai filter pra-produksi yang meminimalkan risiko arsitektur agen berbahaya diluncurkan ke lingkungan nyata.
Arsitektur Exchange Inspector berdiri di atas tiga pilar pemindaian celah keamanan yang saling menguatkan. Pertama, penilaian berbasis model GPT siber dari OpenAI untuk inspeksi cepat kode dan kerentanan dasar. Kedua, inspeksi Tenable One AI Exposure yang melakukan audit mendalam terhadap skills dan perilaku teknis komponen AI ketika terekspos ke jaringan. Ketiga, tinjauan pakar manual yang memverifikasi temuan mesin sekaligus menekan angka positif palsu. Kombinasi ini pada dasarnya menyatukan kekuatan otomatisasi dan intuisi manusia ke dalam satu workflow. Secara strategis, model seperti ini memberi sinyal bahwa pemindaian agen AI harus multi-layer: kombinasi detection berbasis model, analisis exposure, dan review manusia. Organisasi yang berharap runtime protection AI bisa menyelesaikan semua masalah tanpa hygiene awal di tingkat desain agen sedang bermain api.
HiddenLayer dan Kebangkitan Runtime Protection Khusus Agen
Jika MDASH dan Exchange Inspector fokus pada apa yang terjadi sebelum rilis, HiddenLayer mengincar fase paling berbahaya: saat agen AI hidup di produksi. Perusahaan keamanan AI ini menempatkan dirinya di pusat pergeseran dengan mengamankan aplikasi AI agen, generatif, dan prediktif sepanjang siklus hidup penuh. Tesis utama mereka tajam: visibilitas, deteksi, dan penegakan runtime yang dirancang khusus untuk agen AI telah menjadi infrastruktur esensial seiring sistem otonom bergeser dari eksperimen ke operasi inti perusahaan. Keamanan runtime agen berfokus pada pemantauan perilaku agen AI selama menjalankan tugas di lingkungan produksi, mengamati prompt, panggilan alat, akses data, dan urutan keputusan multi-langkah secara langsung. Di sini, runtime protection AI diperlakukan sebagai analog EDR (endpoint detection and response), tetapi untuk inferensi dan workflow agen, bukan hanya endpoint manusia.
Platform HiddenLayer menampilkan beberapa lapisan yang menjawab kebutuhan baru keamanan agen AI. Di sisi supply chain, mereka menyediakan kemampuan yang memeriksa model dan dependensinya sebelum penyebaran, menutup celah pada paket atau artefak AI yang dapat disusupi. Di sisi runtime, sistem merekonstruksi sesi agen untuk menunjukkan bagaimana keputusan berkembang, memungkinkan deteksi prompt injection, urutan alat jahat, ekstraksi data, dan tindakan tidak sah sebelum menyebar. Laporan Lanskap Ancaman AI 2026 mereka menyebut satu dari delapan pelanggaran AI terkait sistem agen, sementara hampir sepertiga organisasi bahkan tidak tahu apakah mereka pernah terkena insiden tersebut. Dalam konteks kecepatan mesin yang jauh melampaui siklus respons manusia, keamanan runtime menekankan visibilitas real-time, investigasi, pencarian ancaman, dan penegakan adaptif sebagai garis pertahanan utama.

Menuju Ekosistem Keamanan Agen AI Terpadu
Tiga perkembangan—MDASH, CyberAgents Exchange AI Inspector, dan ekspansi HiddenLayer—menggambarkan arah ekosistem keamanan agen AI: kombinasi pemindaian celah keamanan yang cerdas dan runtime protection AI yang selalu aktif. MDASH, dengan skor 96,55 pada benchmark publik CyberGym dan recall tinggi pada kerentanan nyata, menunjukkan bahwa pemindai agenik bisa menjadi tulang punggung pengecekan kode berskala besar. Exchange Inspector menutup celah di level arsitektur agen dan multi-agent playbooks, menggandeng model GPT, analisis paparan, dan pakar manusia ke satu workflow. HiddenLayer, di sisi lain, menegaskan bahwa tanpa visibilitas runtime, organisasi nyaris buta terhadap bagaimana agen AI berperilaku saat memanggil tools, memindahkan data, dan mengambil keputusan multi-langkah di produksi.
Ke depan, beberapa hal sudah berada di jalur implementasi. MDASH tersedia di Azure Government dalam bulan ketersediaan September, dan organisasi yang ingin mengakses diarahkan untuk menghubungi tim akun mereka. Di ranah runtime protection, kepemimpinan HiddenLayer memperkuat kapasitas komersial dengan menunjuk chief revenue officer baru, merencanakan perekrutan tambahan, memperluas saluran, serta memasuki pasar Eropa dan EMEA. Realitasnya, agen AI otonom yang menulis kode, memanggil alat, dan mengakses data tidak akan melambat; permintaan pasar sudah menegaskannya. Kesimpulannya, perusahaan yang menganggap keamanan agen AI sebagai afterthought sedang berjudi dengan masa depan operasional mereka. Kombinasi pemindaian agenik, peninjauan komponen AI, dan runtime protection khusus bukan lagi keunggulan, melainkan tiket masuk minimum ke era agentic AI.