
Apa Itu Verifikasi Developer Android dan Aturan Sideloading APK?
Verifikasi developer Android adalah kebijakan Google yang mengharuskan setiap aplikasi dikaitkan dengan identitas developer yang terverifikasi, sementara aturan sideloading APK baru menambahkan langkah keamanan berlapis sebelum pengguna dapat menginstal aplikasi dari developer yang tidak terverifikasi, terutama pada perangkat Android 7 ke atas, untuk menekan penyebaran malware dan penipuan yang memanfaatkan instalasi luar toko aplikasi resmi. Kebijakan ini mulai diberlakukan pada 30 September 2026 dan menargetkan ekosistem aplikasi yang selama ini longgar dalam hal identitas pengembang. Inti perubahan ini: Android tetap terbuka, tetapi pintunya dipasang kunci tambahan. Aplikasi dari toko yang berpartisipasi—Google Play dan berbagai Google Play Store alternatif seperti Galaxy Store, HONOR App Market, OPPO App Market, Xiaomi GetApps, V-Appstore, dan Palm Store—sekarang wajib terhubung dengan developer yang identitasnya sudah diverifikasi. Artinya, pengguna biasa semakin diarahkan ke ekosistem aplikasi yang bisa dimintai pertanggungjawaban, bukan distribusi anonim.
Ancaman yang Ditarget: Malware, Penipuan, dan Pencurian Data
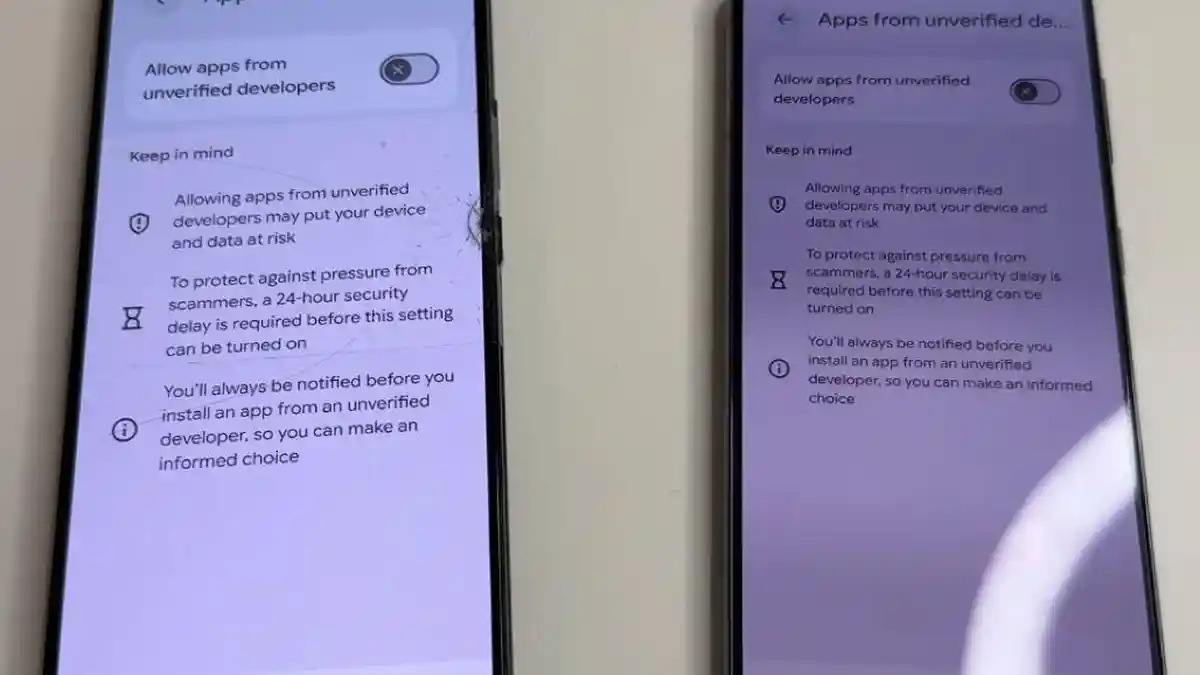
Aturan ini lahir dari masalah nyata: aplikasi berbahaya yang disebarkan oleh pihak anonim dan sulit dilacak. Google secara terbuka menyatakan bahwa verifikasi developer Android bertujuan "mengurangi ruang bagi pihak yang menyebarkan aplikasi berbahaya secara anonim" dan mempersulit mereka mengulangi praktik yang sama dengan aplikasi baru. Dengan menautkan aplikasi ke entitas dunia nyata, Google bisa mengambil tindakan tegas terhadap aplikasi atau jaringan yang melanggar kebijakan keamanan. Di sisi pengguna, modus penipuan yang paling sering adalah membuat orang terburu-buru memasang APK di luar toko resmi—misalnya dengan iming-iming hadiah, diskon, atau fitur premium—lalu mencuri data pribadi, kredensial, bahkan akses ke keuangan digital. Langkah ekstra dalam aturan sideloading APK dirancang untuk memutus momen “panik” itu, karena pengguna dipaksa berhenti, mengautentikasi, dan menunggu 24 jam sebelum instalasi, sehingga penipu kehilangan momentum mendesak korban memasang malware Android.
Siapa yang Terdampak: Pengguna Android 7 ke Atas dan Toko Aplikasi Alternatif
Perubahan ini tidak menyentuh semua perangkat, tetapi cakupannya tetap besar. Menurut dokumentasi resmi, perlindungan baru berlaku untuk perangkat bersertifikasi yang menjalankan Android 7 atau versi lebih baru. Artinya, mayoritas ponsel dan tablet yang beredar beberapa tahun terakhir akan mengikuti aturan ini secara otomatis. Dari sisi distribusi, bukan hanya Google Play yang terkena dampak. Toko aplikasi lain yang ikut program—sebagai Google Play Store alternatif—seperti Galaxy Store, HONOR App Market, OPPO App Market, Xiaomi GetApps, Vivo V-Appstore, dan Transsion Palm Store juga wajib memastikan aplikasi yang mereka tawarkan berasal dari developer terverifikasi. Bagi developer, Google menyediakan dua jalur verifikasi: melalui Google Play Console bagi yang menggunakan Play, serta Android Developer Console bagi yang mendistribusikan aplikasi di luar Play. Google mengklaim lebih dari 99% aplikasi di Play sudah terdaftar otomatis, tetapi pengembang tetap diminta memeriksa status dan mendaftarkan yang belum tercakup.
Bagaimana Cara Sideloading APK Sekarang? Proses Baru dan Masa Tunggu 24 Jam
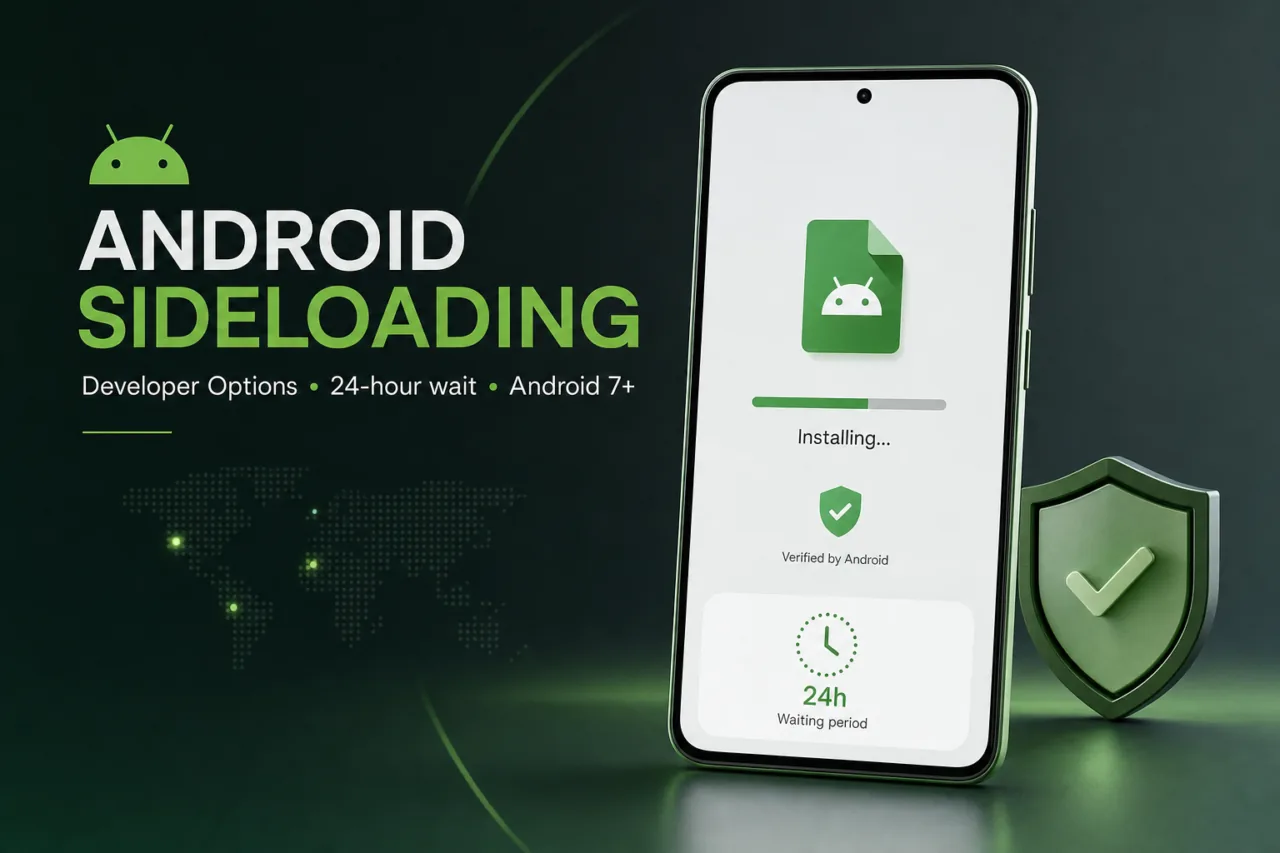
Bagi pengguna yang terbiasa menginstal APK dari browser, inilah bagian yang terasa paling mengganggu: proses sideloading tidak lagi instan. Pengguna tetap bisa memasang aplikasi dari developer yang tidak terverifikasi, tetapi harus melalui serangkaian langkah di menu Developer Options. Tahapannya sebagai berikut: 1. Buka Developer Options di pengaturan ponsel. 2. Pilih opsi “Aplikasi dari developer yang tidak terverifikasi”. 3. Aktifkan pilihan “Izinkan aplikasi dari developer yang tidak terverifikasi”. 4. Autentikasi dengan biometrik atau PIN perangkat. 5. Konfirmasi bahwa Anda tidak dipaksa mengubah pengaturan ini. 6. Restart ponsel dan tunggu 24 jam. 7. Setelah 24 jam, autentikasi ulang dengan biometrik atau PIN. 8. Barulah aplikasi dapat diinstal. Setelah itu, Anda bisa memilih apakah izin instalasi untuk developer tidak terverifikasi hanya berlaku 7 hari atau tanpa batas waktu. Instalasi melalui ADB dikecualikan dari masa tunggu, sehingga pengguna lanjutan dan pengembang tetap memiliki jalur teknis yang cepat.
Dampak bagi Pengguna dan Cara Memilih Sumber Aplikasi yang Aman
Secara praktis, pengguna biasa terdorong untuk berpindah ke ekosistem aplikasi yang lebih aman. Instalasi dari toko partisipan menjadi cara paling sederhana, karena semua aplikasi wajib terkait dengan developer terverifikasi dan bisa diawasi jika melanggar keamanan. Sideloading tetap ada, tetapi sekarang lebih pantas dipandang sebagai fitur lanjutan, bukan kebiasaan harian. Pandangan bahwa Android akan terasa lebih tertutup seperti iOS tidak sepenuhnya salah: kebebasan teknis tetap ada, namun dilingkari pagar keamanan. Di sisi lain, pagar ini membantu mencegah malware Android dan pencurian data pribadi yang selama ini memanfaatkan celah kebiasaan instal APK sembarangan. Apa yang sebaiknya dilakukan pengguna? Pertama, prioritaskan aplikasi dari sumber resmi—baik Google Play maupun Google Play Store alternatif yang ikut sistem verifikasi. Kedua, gunakan sideloading hanya untuk developer yang Anda percaya dan pahami risiko akses yang mereka minta. Ketiga, kenali bahwa setiap langkah ekstra adalah peringatan: jika sebuah aplikasi tidak cukup penting untuk menunggu 24 jam, mungkin aplikasi itu juga tidak layak mendapat akses ke ponsel Anda.