
Perangkat kecil, pintu masuk besar
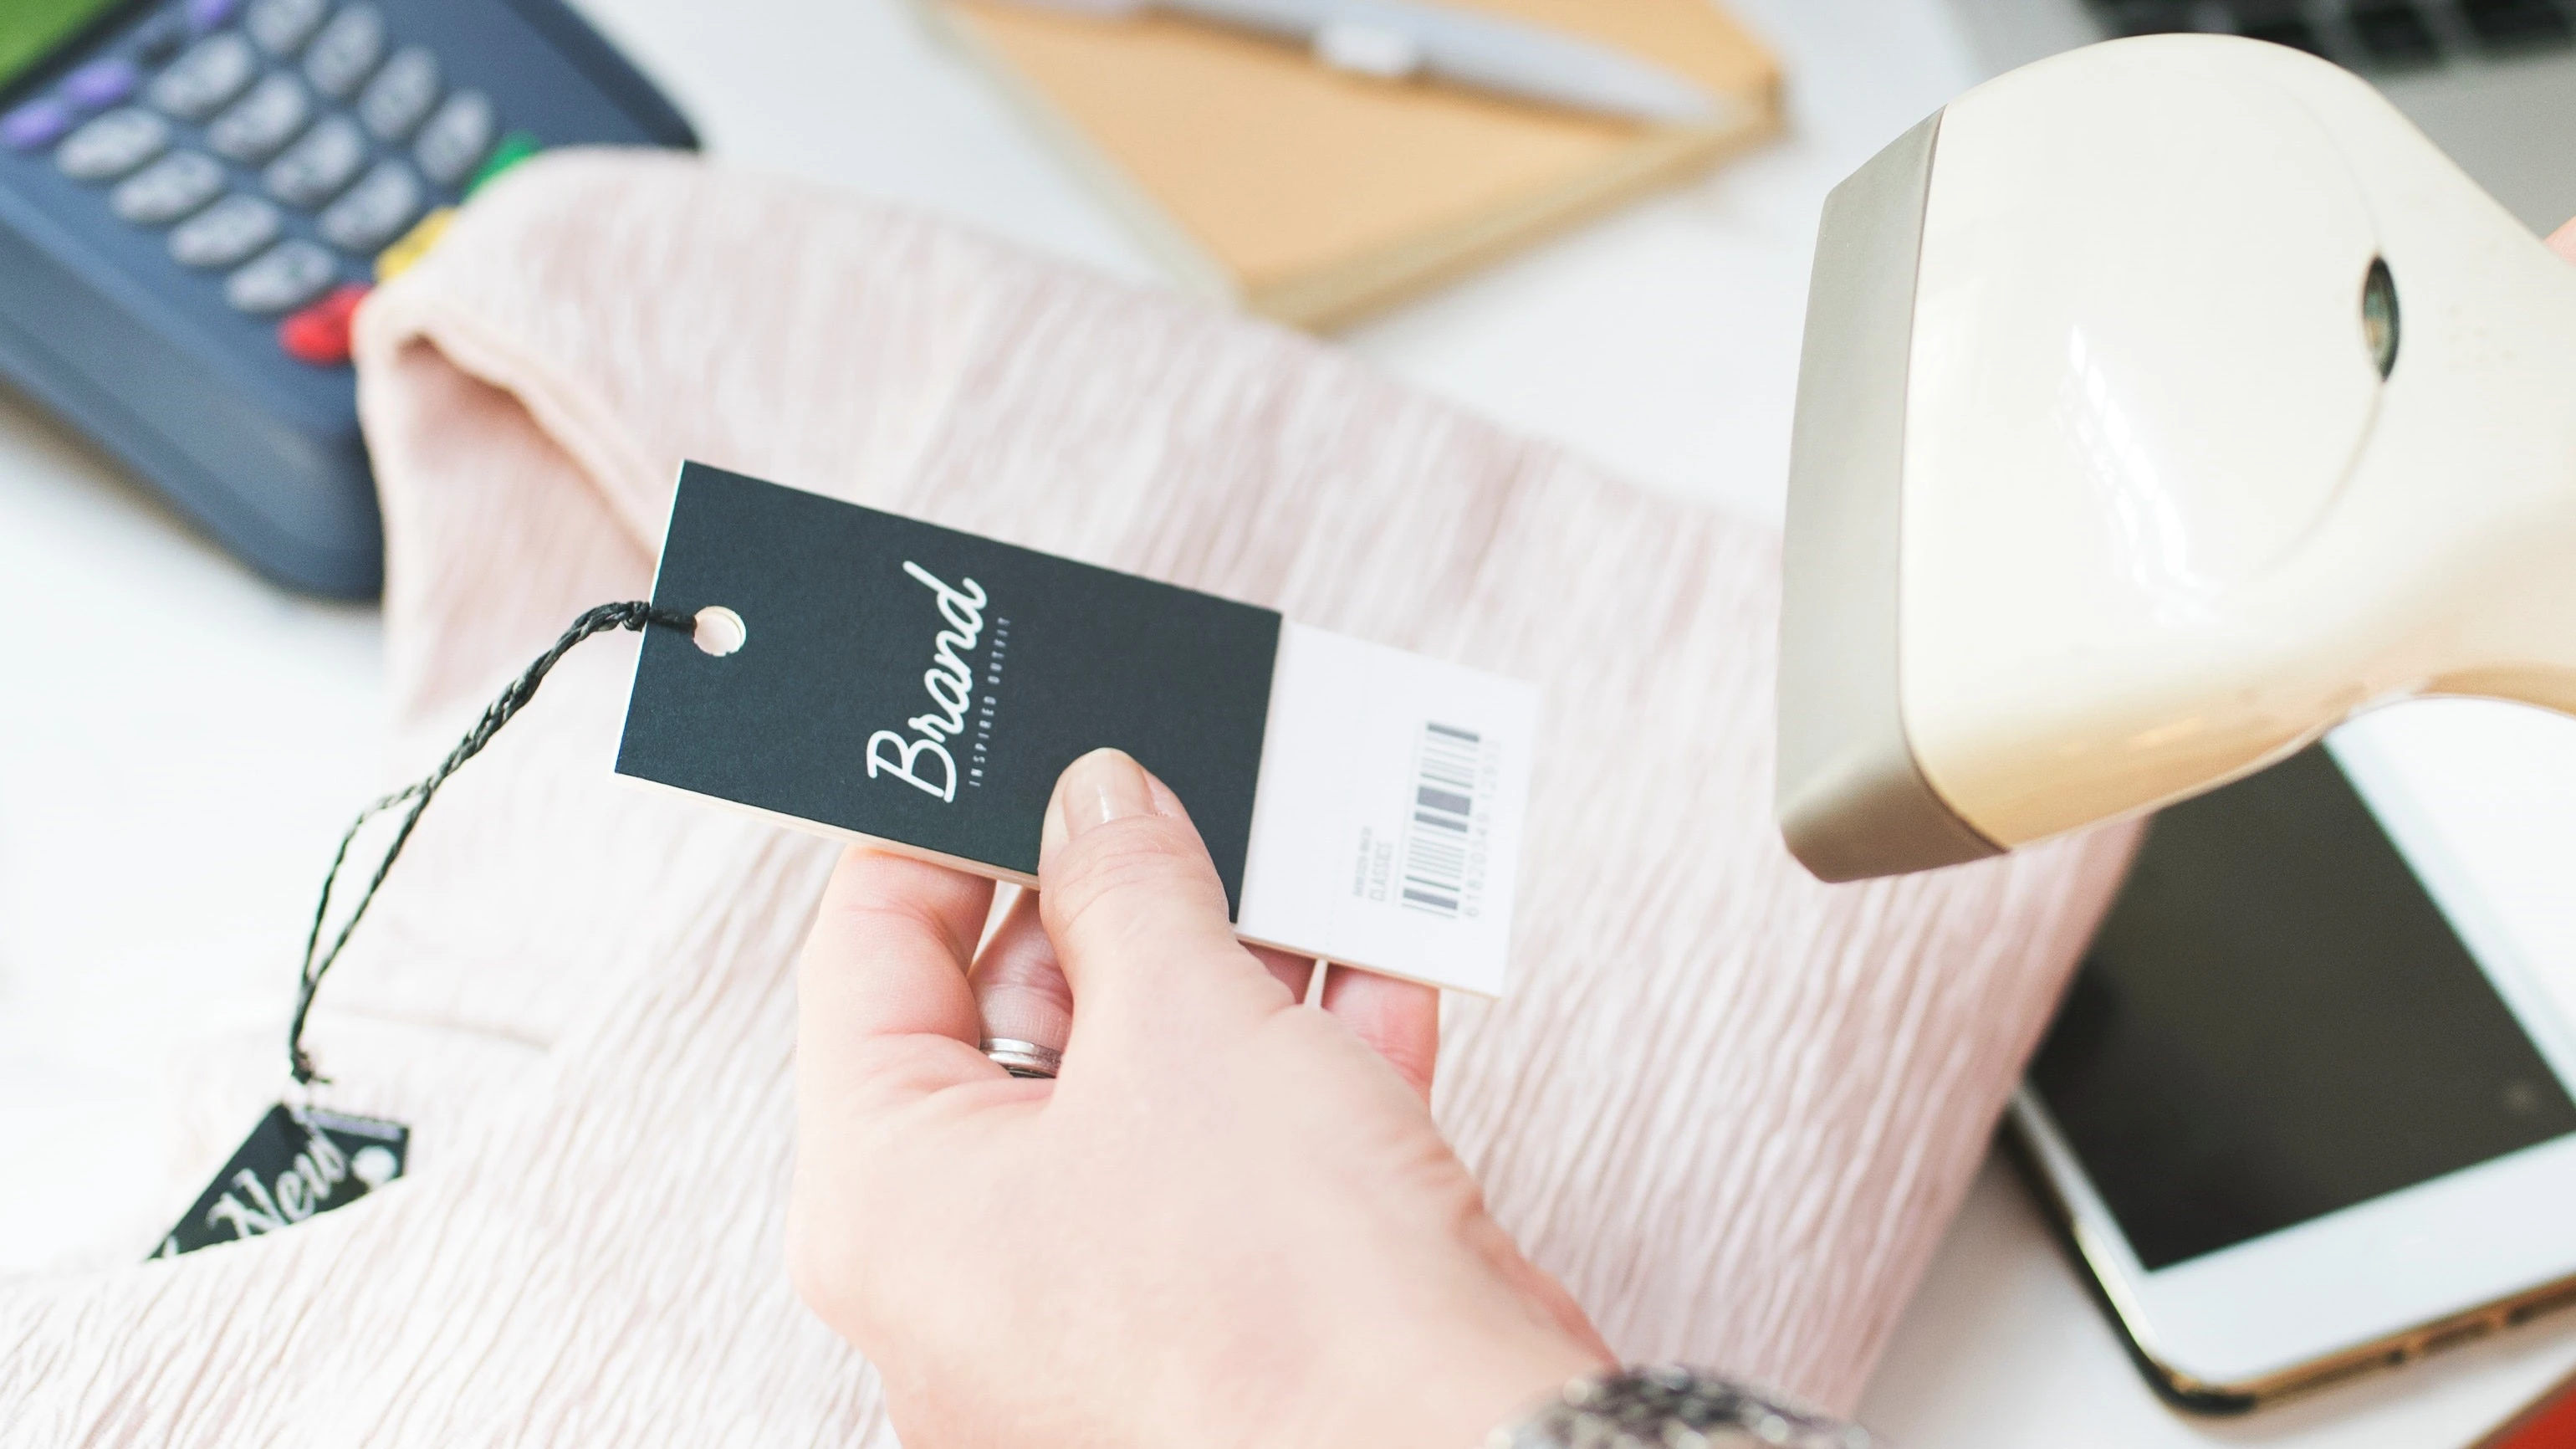
Celah keamanan pemindai barcode adalah kelemahan koneksi antara pemindai genggam dan stasiun pangkalannya yang memungkinkan perangkat menerima perintah tanpa memastikan identitas pengirim. Temuan Kaspersky menunjukkan perangkat kerja sehari-hari di gudang dan ritel dapat menjadi jalur masuk ke jaringan perusahaan, bukan sekadar alat untuk memindai barang. Risiko utamanya ialah komunikasi Bluetooth antara pemindai dan base station tidak dilindungi autentikasi. Dengan demikian, keamanan pemindai barcode tidak bisa dianggap urusan perangkat pinggiran: bila stasiun pangkalan terhubung ke komputer kerja, celah di alat operasional dapat berimbas pada sistem yang lebih luas. Kaspersky menyebut pola serangan serupa teramati pada perangkat dari berbagai vendor, tetapi tidak mengungkap nama produsen atau jumlah model yang terdampak. Karena itu, perusahaan sebaiknya memeriksa perangkat yang benar-benar digunakan, alih-alih menganggap satu merek atau satu model saja sebagai sumber risiko.
Bagaimana celah Bluetooth dapat menjadi serangan
Celah Bluetooth scanner ini berbahaya karena tidak memerlukan pemindai sebagai sasaran akhir. Menurut uraian Kaspersky, penyerang dapat menemukan alamat Bluetooth base station dengan menyadap lalu lintas secara pasif, kemudian membangun koneksi dan mengirimkan muatan berbahaya. Muatan itu dapat meniru ketukan papan ketik. Base station lalu meneruskan perintah seolah-olah berasal dari pemindai yang sah, sehingga komputer kerja yang tersambung berpotensi menerima instruksi tanpa tindakan pekerja. Dari sana, penyerang teoretis dapat memperoleh pijakan awal untuk mengintai jaringan, mengambil informasi sensitif, atau menyebarkan malware dan ransomware. Dengan kata lain, pemindai bukan target utama; ia menjadi jalan menuju sistem yang menyimpan dan mengelola operasi bisnis. Sumber yang tersedia menggambarkan metode dan dampak yang mungkin terjadi, bukan bukti bahwa serangan tersebut sedang aktif berlangsung.
Dampak pada rantai pasok dan operasi
Jika akses dari perangkat gudang tidak dibatasi, dampaknya dapat meluas dari satu workstation ke alur kerja yang bergantung pada sistem manajemen gudang. Ransomware gudang dapat menghambat pemrosesan barang dan pencatatan inventaris, sementara pencurian data berisiko membuka informasi sensitif perusahaan. Kaspersky juga menilai terminal data portabel dan printer termal berpotensi membawa risiko serupa, sehingga ancaman tidak berhenti pada pemindai. Hal ini menjadikan keamanan jaringan logistik persoalan operasional, bukan sekadar proyek tim teknologi informasi: gangguan pada sistem yang mengatur pergerakan barang dapat merembet ke layanan ritel dan rantai pasok. Perangkat terkait juga digunakan di fasilitas manufaktur, rumah sakit, operasi farmasi, dan jaringan transportasi. Namun, jumlah organisasi yang rentan belum dapat diperkirakan secara andal. Ketidakpastian itu bukan alasan untuk menunda pemeriksaan, terutama saat perangkat nirkabel terhubung ke komputer dan sistem penting.
Langkah pengamanan yang perlu diprioritaskan
Perusahaan sebaiknya menutup jalur serangan dari lapisan perangkat, bukan menunggu sampai sistem bisnis terganggu. Kaspersky merekomendasikan verifikasi setiap perangkat sebelum disambungkan, menonaktifkan Bluetooth yang tidak dipakai, menerapkan autentikasi kuat, dan membatasi izin akun sesuai kebutuhan. Berikutnya, segmentasikan jaringan gudang agar perangkat hanya dapat mengakses koneksi yang diperlukan, serta perbarui keamanan pemindai dan sistem manajemen gudang. Latihan jalur serangan secara berkala juga membantu tim menemukan hubungan yang terlalu terbuka antara perangkat, workstation, dan sistem inti. Langkah-langkah tersebut lebih masuk akal daripada menganggap perangkat sederhana otomatis aman. Celah tanpa autentikasi dapat membuka jalan menuju jaringan yang lebih luas; membatasi konektivitas dan hak akses mengurangi ruang gerak penyerang jika satu perangkat berhasil disusupi.
- Inventarisasi dan verifikasi pemindai serta perangkat gudang sebelum menghubungkannya ke jaringan.
- Nonaktifkan Bluetooth pada perangkat yang tidak memerlukannya.
- Gunakan autentikasi kuat dan berikan izin akun seminimal mungkin.
- Segmentasikan jaringan; izinkan hanya koneksi yang diperlukan untuk operasi.
- Perbarui keamanan perangkat dan sistem manajemen gudang, lalu latih tim untuk menguji jalur serangan.
Kesimpulannya, pemindai barcode harus diperlakukan sebagai bagian dari permukaan serangan perusahaan, bukan aksesori yang luput dari pengawasan. Tanpa autentikasi Bluetooth, alat di lantai gudang dapat menjadi pintu ke sistem yang jauh lebih penting. Pemeriksaan perangkat, pembatasan koneksi, dan segmentasi jaringan adalah langkah praktis untuk mengurangi risiko sebelum celah berubah menjadi gangguan logistik, pencurian data, atau ransomware.