
Passkey: Akhir dari Mimpi Buruk Menghafal Password
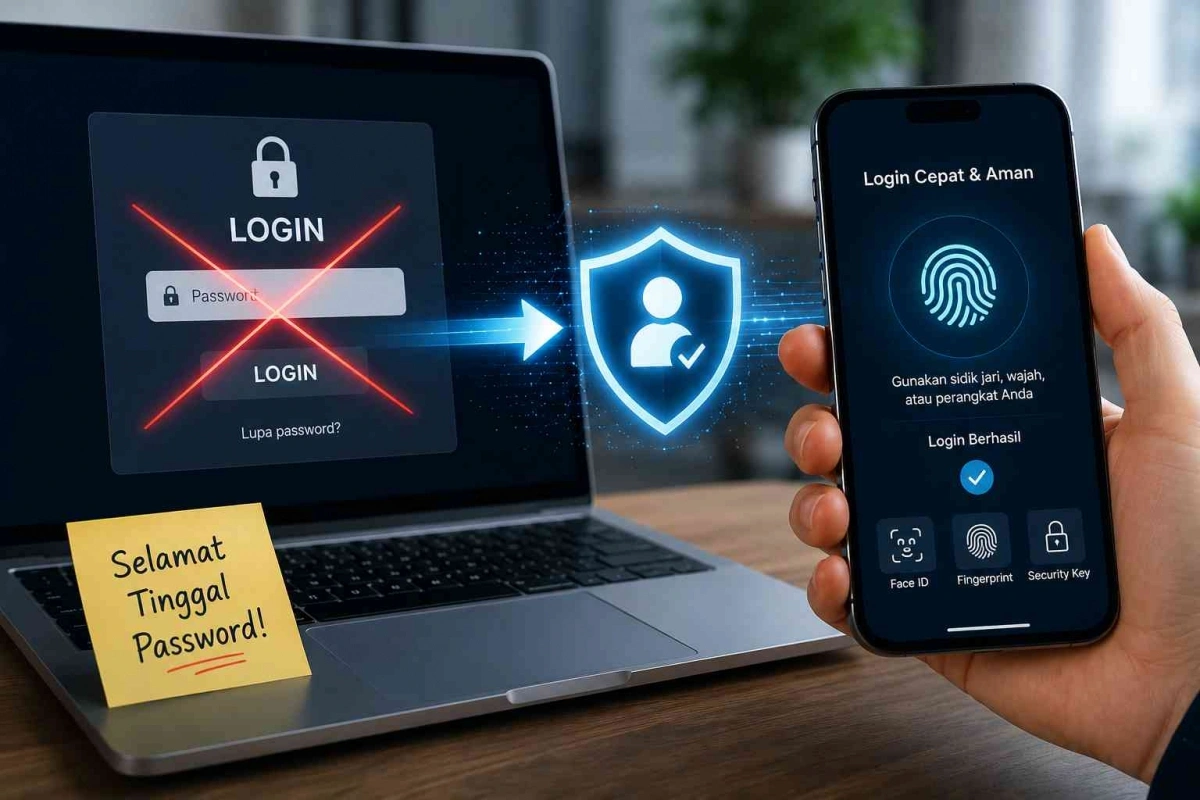
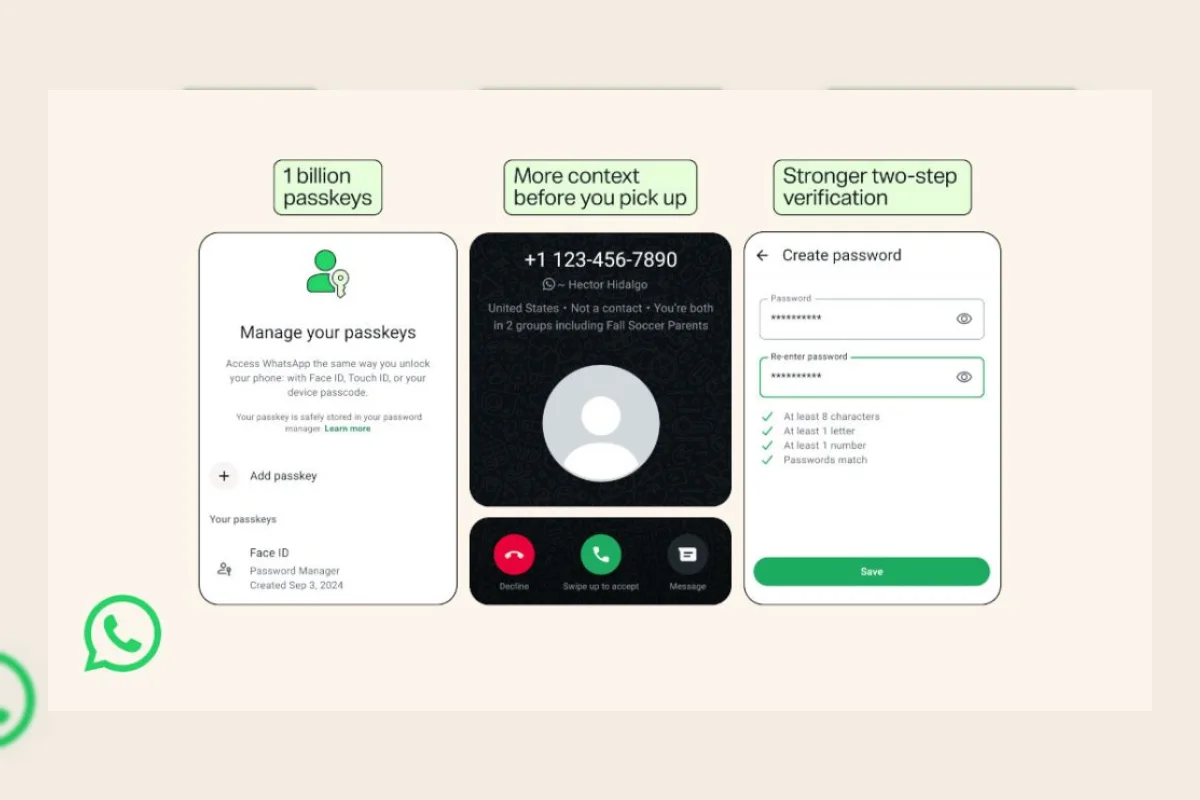
Passkey adalah metode autentikasi baru yang memungkinkan pengguna masuk ke situs web atau aplikasi tanpa perlu mengetikkan kata sandi, dengan mengandalkan kriptografi dan autentikasi biometrik di perangkat untuk memverifikasi identitas secara lebih aman dan nyaman dibandingkan password konvensional. Pendekatan ini bukan sekadar fitur tambahan, melainkan langkah tegas meninggalkan login berbasis kata sandi yang selama ini menjadi sumber kebocoran data, pencurian akun, dan serangan phishing. Mimpi buruk menghafal puluhan kombinasi huruf, angka, dan simbol diganti dengan pengalaman login yang terasa sealamiah membuka kunci layar ponsel: sentuh sensor sidik jari, arahkan wajah ke kamera, atau masukkan PIN perangkat, dan akun terbuka tanpa layar penuh kotak password yang mengintimidasi. Pesannya jelas: masa depan login tanpa password sudah ada di genggaman, tinggal kita mau beralih atau terus bertahan di masa lalu yang rawan.
Cara Kerja Passkey: Kriptografi di Balik Satu Sentuhan
Di balik pengalaman passkey login tanpa password yang terasa sederhana, ada mekanisme kriptografi yang jauh lebih cerdas dibanding sistem kata sandi biasa. Saat pengguna membuat passkey, perangkat menghasilkan sepasang kunci digital: kunci publik yang disimpan oleh situs atau layanan, dan kunci privat yang tetap berada di penyimpanan aman perangkat atau pengelola kredensial yang mendukung. Ketika login, situs meminta bukti kepemilikan kunci; perangkat lalu membuat tanda tangan digital menggunakan kunci privat, tanpa pernah mengirimkan kunci privat itu sendiri. Yang pengguna lihat hanya proses autentikasi biometrik smartphone: sensor sidik jari, pemindaian wajah, atau PIN perangkat sebagai pemicu agar sistem mengeluarkan tanda tangan digital. Menurut standar yang diawasi FIDO Alliance, desain ini membuat identitas terikat ke perangkat dan domain yang tepat, bukan ke sekumpulan karakter yang bisa disalin dan dicuri. Inilah perbedaan penting: password dapat diketik di mana saja, passkey hanya bekerja di tempat yang benar.
Keamanan Digital dan Phishing: Mengapa Passkey Lebih Sulit Dicuri
Jika password adalah “data yang bisa diambil”, passkey adalah “akses yang tidak bisa dipindahkan”. Passkey dirancang agar proses login lebih praktis sekaligus membantu mengurangi risiko serangan phishing, yaitu upaya penipuan yang bertujuan mencuri informasi login pengguna. Pada model lama, penyerang bisa membuat halaman palsu yang meniru layanan resmi dan menunggu korban memasukkan password, lalu menyalin dan menyalahgunakannya. Passkey memutus rantai ini karena sesi autentikasi hanya dapat dimulai pada domain atau situs yang tepat, sehingga penipu tidak bisa meminta kredensial di halaman tiruan. Kunci privat juga tidak pernah meninggalkan perangkat, sehingga tidak ada “data login” yang bisa disalin secara langsung. Tambahan pentingnya: data biometrik seperti sidik jari dan wajah tetap berada di perangkat pengguna, bukan dibagikan ke penyedia layanan. Dengan kata lain, teknologi ini menggabungkan autentikasi biometrik smartphone dan kriptografi modern untuk menutup celah klasik yang selama ini dimanfaatkan pelaku phishing dan pencuri akun.
Smartphone Sebagai Kunci Digital: Google, Samsung Wallet, dan Pass
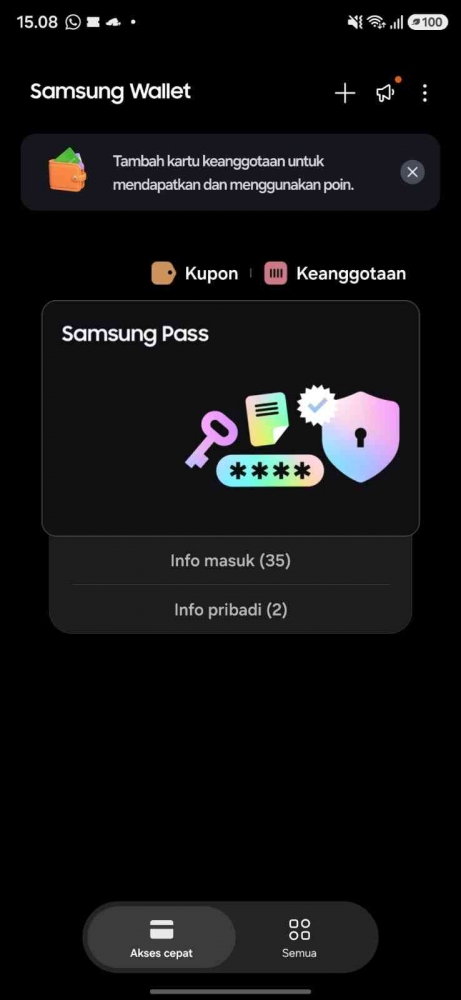
Keunggulan passkey baru terasa penuh ketika digabung dengan ekosistem smartphone yang menjadikannya kunci digital untuk banyak layanan. Penyedia layanan besar mengingatkan bahwa passkey dapat digunakan untuk masuk ke aplikasi dan situs dengan cara yang mirip ketika seseorang membuka kunci ponselnya, yakni melalui sidik jari, pemindaian wajah, atau PIN perangkat. Pengguna Android dan browser tertentu bisa mengandalkan pengelola kredensial bawaan untuk menyimpan dan menyinkronkan passkey lintas perangkat. Di sisi lain, kunci digital Samsung Wallet memperluas ide “satu perangkat untuk semua akses”: pengguna dapat menyimpan kartu membership, boarding pass, tiket elektronik, dan kunci digital yang kompatibel dalam satu aplikasi, sementara menu penambahan kartu akses NFC menunjukkan upaya menghubungkan akses fisik—seperti pintu atau ruang kerja—ke identitas digital di smartphone. Samsung Pass melengkapi ekosistem ini dengan autentikasi biometrik, seperti sidik jari, dan pengisian otomatis informasi login untuk layanan yang belum sepenuhnya beralih ke passkey. Kombinasi ini menjadikan ponsel bukan hanya dompet digital, tetapi pusat kendali identitas dan akses.
Mulai Hidup Tanpa Password: Langkah Praktis dan Tantangannya
Implementasi passkey mengurangi risiko pencurian akun dan sekaligus mempercepat proses login; pengalaman yang dulu tampak eksklusif di film peretas kini terasa sehari-hari: cepat, aman, dan tanpa beban memori. Namun kenyataannya belum sepenuhnya mulus. Meski beberapa penyedia layanan besar telah menjadikan passkey sebagai standar utama, adopsi di berbagai industri masih timpang: sebagian layanan perhotelan, maskapai, dan perbankan sudah mendukung, tetapi banyak lainnya tetap bergantung pada password. Beberapa platform besar bahkan masih mewajibkan login password terlebih dahulu sebelum mengizinkan penggunaan passkey. Untuk pengguna, strategi paling masuk akal adalah: pilih satu ekosistem pengelola kredensial bila sebagian besar perangkat berada dalam satu keluarga, dan gunakan pengelola kata sandi pihak ketiga yang mendukung passkey jika bekerja lintas platform. Di perangkat yang belum punya autentikasi biometrik, manfaat passkey memang berkurang, tetapi itu justru dorongan untuk menjadikan autentikasi biometrik smartphone sebagai standar bagi keamanan digital sehari-hari.