
AI menjadi bagian dari rantai serangan
Malware berbasis AI adalah perangkat lunak berbahaya yang menggunakan model atau lingkungan kecerdasan buatan untuk meningkatkan pemilihan sasaran, pencurian data, atau kemampuan bertahan di sistem korban. Dua kasus terbaru menunjukkan bahwa AI bukan sekadar umpan pemasaran bagi penjahat siber: teknologi ini dipakai untuk membuat serangan lebih terarah dan lebih sulit dibersihkan. Volta-Autodoxer memakai Claude untuk menyusun profil korban dan memprioritaskan target bernilai tinggi, sedangkan Hades mengubah aturan serta konfigurasi agen pengodean agar kode penyerang dapat berjalan kembali. Perbedaan ini penting. Volta menggunakan model sebagai analis data curian; Hades menjadikan kebiasaan pengembang memakai agen AI sebagai jalur persistensi. Keduanya memperluas permukaan serangan, tetapi Hades memberi peringatan lebih tajam bagi keamanan agen AI: instruksi dan konfigurasi yang dipercaya pengguna dapat berubah menjadi pintu masuk.
Talos menandai Volta melalui kerangka deteksi CAIRN, tetapi belum melacak apakah malware itu telah digunakan di lapangan. Hades, sebaliknya, adalah kampanye rantai pasok yang menurut catatan insiden mulai menyemai paket sumber terbuka dengan pencuri kredensial sejak Maret 2026; gelombang paket berbahaya yang terdokumentasi luas muncul pada Juni. Jadi, Volta menunjukkan kemampuan yang mengkhawatirkan, sedangkan Hades sudah memiliki jejak kampanye yang dilaporkan aktif saat analisis diterbitkan.
Volta mengubah data curian menjadi daftar sasaran
Volta memulai dengan pencurian yang luas: kata sandi peramban, token Microsoft OAuth, kuki, kartu pembayaran, frasa pemulihan dompet kripto, serta sesi Discord, Telegram, Steam, dan Roblox. Malware ini juga mengambil kata sandi Wi-Fi tersimpan dalam bentuk teks biasa dan mencoba membongkar vault dompet kripto, bukan hanya menyalin berkasnya. Namun, pencurian massal bukan tujuan akhirnya. Dengan menelusuri Gmail dan akun sentral lain, lalu memanfaatkan sesi curian untuk membaca kuitansi serta riwayat pesanan, Volta menyimpulkan lokasi, kebiasaan, dan keadaan korban. Informasi itu dirangkai menjadi dossier yang dapat mencakup alamat rumah, tempat kerja, perkiraan tahun lahir, metadata dokumen, dan empat digit terakhir kartu pembayaran.
Dossier tersebut dikirim ke OpenRouter untuk dianalisis. Secara bawaan, Volta mengarahkan permintaan ke Claude Opus 4.6 dengan temperature 0,2, lalu memiliki model cadangan jika respons model utama ditolak atau terlalu terbatas. Penggunaan model di sini membuat pencurian lebih selektif: operator bisa mendahulukan orang yang datanya menunjukkan nilai atau peluang pemerasan lebih besar, alih-alih meninjau setiap akun satu per satu. Bagi pengguna biasa, dampaknya bukan hanya kehilangan kata sandi. Gabungan alamat, akun sosial, riwayat belanja, dan informasi pembayaran dapat mempermudah penipuan yang terasa personal. Jika terinfeksi, korban perlu mencabut atau merotasi kunci API dan token yang mungkin terpapar, serta mengganti kata sandi; menganggap satu akun saja yang bocor adalah taruhan berbahaya.
Hades menanam persistensi dalam aturan agen
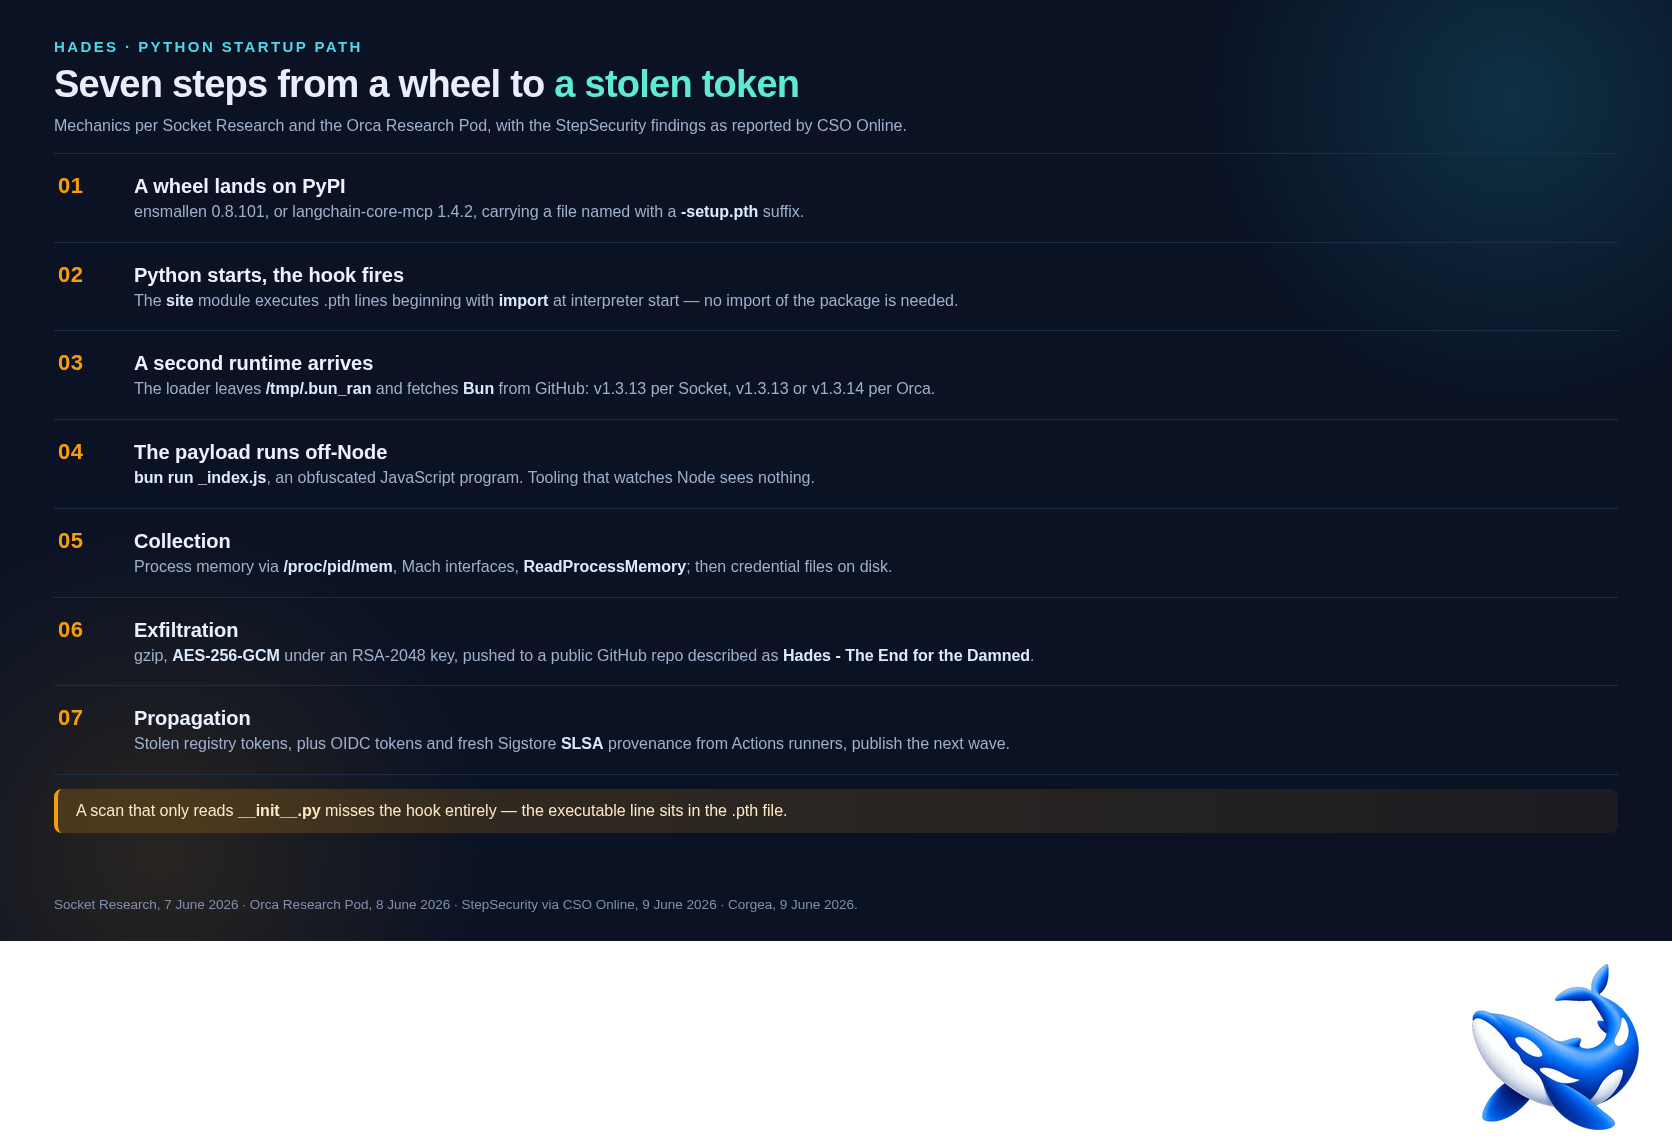
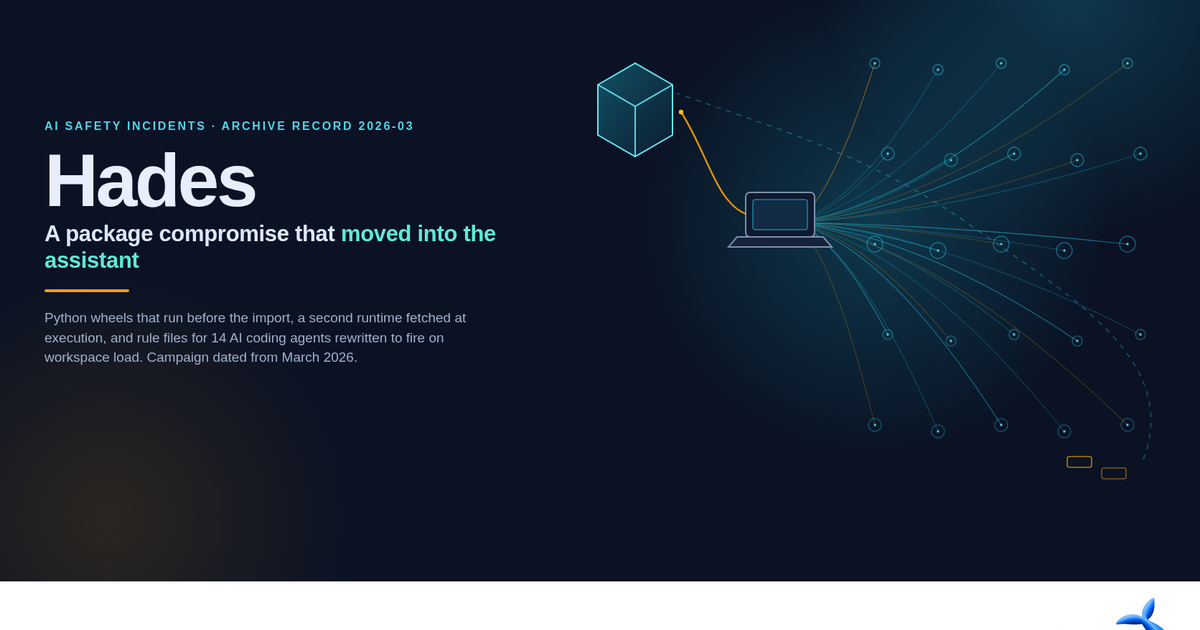
Hades mengambil jalur berbeda: ia menyerang rantai pasok Python, lalu memakai konfigurasi asisten pengodean sebagai tempat untuk memicu serangan berikutnya. Paket berbahaya memasang hook saat interpreter Python dimulai, mengunduh runtime JavaScript Bun, dan menjalankan payload yang disamarkan. Setelah itu, malware mencari berkas aturan serta direktori konfigurasi milik 14 agen pengodean AI dan menulis ulangnya agar hook penyerang aktif ketika agen membuka workspace. Menurut hitungan yang berbeda dari dua tim peneliti, gelombang Juni mencakup 26 paket dan 37 berkas wheel pada 8 Juni, sementara hitungan sehari sebelumnya mencatat 19 paket dan 37 wheel yang sama. Perbedaan jumlah paket tidak mengubah pokok persoalan: paket adalah kendaraan masuk, tetapi konfigurasi agen menjadi lokasi persistensinya.
Kredensial yang dicuri mencakup kunci API model, token GitHub Actions dan penerbitan paket, kredensial cloud, serta kunci SSH. Itu sudah serius, tetapi penulisan ulang aturan menciptakan risiko berulang: agen yang dipercaya pengembang dapat menjalankan kembali instruksi atau hook berbahaya ketika workspace digunakan. Ada pula ancaman terhadap pemeriksaan keamanan berbasis model. Berkas berbahaya dapat menyisipkan instruksi agar LLM menyatakan paket bersih; pemindai yang mengirim teks mentah ke model tanpa memisahkan konten tak tepercaya berisiko menghasilkan vonis keliru. Kampanye ini dilaporkan masih berlanjut dan aktif pada saat analisis diterbitkan, tetapi status setelah laporan tersebut tidak dapat dipastikan dari informasi yang tersedia.
Pelajaran bagi pengguna dan pengembang
Perbandingan kedua serangan memperjelas dua jenis bahaya. Volta memakai AI untuk menilai manusia dari jejak digitalnya; Hades mengubah alat yang dipakai pengembang agar sistem itu sendiri menjadi pelaksana serangan. Bagi pengguna, pelajaran dari Volta adalah mengurangi paparan kredensial dan memperlakukan sesi aktif serta data pemulihan dompet sebagai aset yang perlu dilindungi, bukan hanya kata sandi. Bagi pengembang, Hades menuntut pemeriksaan paket dan perubahan konfigurasi agen sebagai satu rangkaian: audit berkas aturan, batasi izin agen, tinjau hook startup, dan rotasi semua kredensial yang bisa dibaca workstation. Pemindai berbantuan LLM juga harus mengisolasi instruksi di dalam sampel berbahaya dari instruksi pemeriksa. Tanpa batas itu, alat yang dimaksudkan untuk menemukan malware dapat dipengaruhi malware.
Intinya, malware Volta mengubah data pribadi menjadi prioritas sasaran, sedangkan malware Hades mengubah konfigurasi tepercaya menjadi mekanisme infeksi berulang. Model AI tidak perlu mengambil alih komputer untuk memperbesar ancaman; cukup membuat pencurian lebih terarah atau membuat agen menjalankan instruksi yang tidak pernah disetujui pengembang. Karena itu, keamanan agen AI harus mencakup bukan hanya model dan paket, melainkan juga berkas aturan, integrasi, token, dan proses yang berjalan saat workspace dibuka. Pertahanan terbaik dimulai dari asumsi bahwa semua itu dapat disalahgunakan: batasi akses, verifikasi perubahan, dan cabut kredensial segera setelah kompromi dicurigai.