
Satu perangkat yang diretas bisa membuka jalan ke server lain
Keamanan perangkat jaringan mencakup perlindungan router, server, NAS, kamera, dan perangkat lain agar tidak diambil alih atau dipakai sebagai jalur menuju sistem yang lebih penting. Laporan Tailworm menyoroti risiko serius pada Tailscale SSH: di jaringan dengan SSH dan port forwarding aktif, perangkat yang sudah dikuasai penyerang berpotensi memberi akses root ke server lain yang dapat dijangkaunya.
Tailscale SSH mengizinkan pengguna masuk ke server berdasarkan identitas perangkat dan aturan kebijakan jaringan, bukan dengan kata sandi atau kunci SSH pengguna seperti OpenSSH. Masalah yang dilaporkan berkaitan dengan penerusan Unix socket: proses Tailscale yang berjalan dengan hak root dapat membuka atau mengganti kanal tersebut dengan hak istimewa tinggi. Dalam pengujian laboratorium, setiap lompatan diklaim dapat terjadi dalam waktu kurang dari satu detik, tanpa kata sandi, kunci curian, ataupun campur tangan pengguna.
Namun, ini belum menjadi temuan yang telah dikonfirmasi secara terbuka oleh banyak pihak. Peneliti menguji Tailscale 1.104.2 dan Headscale 0.29.5; belum ada patch atau CVE, dan detail teknisnya belum dikonfirmasi oleh Tailscale. Karena itu, admin sebaiknya bertindak hati-hati tanpa menganggap semua instalasi pasti rentan.
Periksa aturan SSH sebelum menunggu perbaikan
Risiko Tailworm bergantung pada kondisi tertentu: penyerang harus lebih dulu menguasai satu perangkat, lalu aturan jaringan harus mengizinkan perangkat itu tersambung melalui SSH ke target dengan port forwarding aktif. Artinya, kebijakan akses yang terlalu luas dapat mengubah satu insiden lokal menjadi masalah lintas server. Jangan biarkan aturan berbasis identitas atau tag membuka akses ke banyak mesin tanpa alasan operasional yang jelas.
- Tinjau kebijakan Tailscale SSH dan batasi setiap aturan pada satu perangkat sumber serta satu target; hapus aturan longgar yang memberi akses ke seluruh identitas atau tag.
- Matikan port forwarding SSH pada sistem yang tidak memerlukannya.
- Aktifkan Tailnet Lock agar penambahan node baru memerlukan tanda tangan, dan pertimbangkan kunci perangkat yang terikat pada perangkat keras.
- Pantau pengumuman resmi dan evaluasi ulang konfigurasi saat informasi teknis atau perbaikan baru tersedia.
Tailscale belum menyarankan semua pengguna mematikan Tailscale SSH dan masih menentukan konfigurasi yang terdampak. Pendekatan paling masuk akal adalah mengurangi hak akses dan jalur yang tidak dibutuhkan, bukan mengambil keputusan seragam tanpa memeriksa penggunaan jaringan sendiri.
Perangkat juga bisa disewakan sebagai proxy residensial
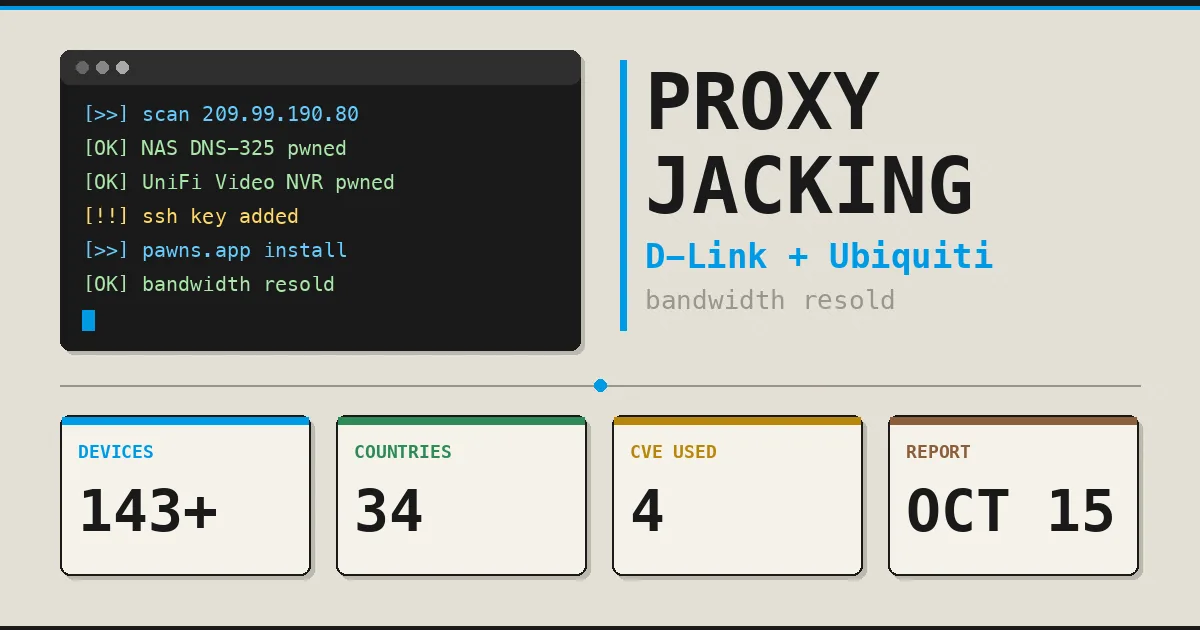
Ancaman kedua bukan pergerakan menuju server, melainkan pembajakan koneksi internet pemilik perangkat. Dalam proxyjacking, penyerang memasang aplikasi agar perangkat korban menjadi titik keluar lalu lintas pihak lain. Alamat IP rumah atau kantor yang nyata membuat proxy residensial bernilai bagi pengguna yang ingin tampak seperti pengunjung biasa di internet.
Sebuah kampanye yang didokumentasikan pada 15 Oktober 2026 melibatkan sedikitnya 143 perangkat di 34 negara, termasuk NAS D-Link dan perekam video Ubiquiti, yang direkrut lewat Pawns.app. Jumlah itu merupakan batas bawah, bukan gambaran pasti skala keseluruhan. Perangkat yang dibobol juga dapat ditinggalkan dengan kunci SSH tambahan, sehingga menghapus aplikasi saja belum tentu menutup akses penyerang.
Sebagian celah yang digunakan dalam kampanye tersebut sudah berumur beberapa tahun: temuan mencakup Log4Shell dari 2021 hingga bug SAP dari 2025. Ini pengingat bahwa celah router dan perangkat jaringan lama bukan risiko teoritis ketika pembaruan tertunda atau produk sudah tidak didukung. Perangkat D-Link tertentu dilaporkan telah mencapai akhir masa dukungan, sehingga pemilik perlu mempertimbangkan penggantian, bukan menunggu firmware yang tidak akan datang.
Tutup akses dari internet dan cari tanda penyusupan
Untuk mengurangi risiko, perlakukan NAS, kamera, dan perekam video sebagai perangkat yang tidak semestinya terbuka langsung ke internet. Jika akses dari luar memang diperlukan, lewatkan melalui VPN. Perbarui firmware Ubiquiti dan perangkat lain yang masih didukung, pasang patch SAP yang relevan, lalu ganti kata sandi bawaan dengan kredensial kuat dan unik. Pembaruan tidak menghapus jejak kompromi yang sudah terjadi, jadi pemeriksaan setelahnya tetap penting.
- Cari kunci SSH terotorisasi yang tidak dibuat oleh tim atau pemilik perangkat.
- Periksa proses dan aplikasi yang tidak dikenal, termasuk Pawns.app.
- Tinjau log untuk koneksi mencurigakan, termasuk kemunculan alamat 209.99.190.80 yang dikaitkan dengan kampanye tersebut.
- Jika menemukan tanda penyusupan, putuskan perangkat dari jaringan, amankan kredensial, dan selidiki cara penyerang masuk sebelum mengembalikannya ke layanan.
Kedua pola serangan menegaskan hal yang sama: perangkat yang tampak kecil dapat menjadi aset penyerang, baik sebagai pijakan menuju server maupun sebagai proxy untuk lalu lintas asing. Pertahanan yang efektif bukan sekadar memasang pembaruan, tetapi juga membatasi akses jarak jauh, menutup aturan yang terlalu luas, dan rutin memeriksa aktivitas yang tidak dikenal.