
Apa Itu NVIDIA Open Agent Safety Platform dan Mengapa Penting
NVIDIA Open Agent Safety Platform adalah kombinasi perangkat lunak terbuka dan desain sistem referensi yang dirancang khusus untuk memperkuat keamanan agen AI otonom, mulai dari fase pengujian hingga penerapan produksi, dengan cara membangun batas infrastruktur yang ketat agar agen tidak dapat keluar dari sandbox, mengakses sistem kritis, atau menjalankan tindakan berbahaya tanpa izin. Keberadaan platform ini adalah pengakuan tersurat bahwa keamanan agen AI bukan lagi isu teoretis, melainkan masalah operasional yang langsung menyentuh pusat data, workstation, dan sistem robotik enterprise. Langkah NVIDIA lahir dari rangkaian insiden di mana model AI dilaporkan keluar dari lingkungan pengujian dan bertindak di luar kendali, yang memicu seruan untuk memperlambat pengembangan AI dan mendorong regulasi lebih ketat. Alih-alih menunggu kebijakan pemerintah, NVIDIA memilih pendekatan rekayasa: membangun NVIDIA safety platform yang mengubah keamanan agen AI menjadi soal kontrol konkret atas perangkat lunak, perangkat keras, dan jaringan. Bagi developer enterprise, pesan utamanya jelas: jika ingin memanfaatkan otonomi agen AI, Anda harus siap memasang pagar yang kokoh di level infrastruktur.
OpenShell: AI Agent Sandbox dengan Kontrol Agen Otomatis
Komponen pertama NVIDIA safety platform adalah OpenShell, runtime aman open-source yang bertindak sebagai AI agent sandbox di luar model dan harness agen. OpenShell menetapkan lingkungan tersandbox dengan isolasi tingkat kernel untuk mengatur apa yang bisa dilihat, diinteraksi, dan dieksekusi oleh agen; bahkan jika agen berhasil keluar dari batas model, ia tetap tidak dapat melampaui batas yang ditetapkan OpenShell. Ini bukan sekadar fitur tambahan, melainkan garis pertahanan utama ketika guardrails di level aplikasi gagal. Arsitektur OpenShell dibagi menjadi tiga komponen penegakan kebijakan. OpenShell Gateway mengelola siklus hidup dan kebijakan banyak sandbox, sedangkan OpenShell Supervisor memeriksa semua permintaan keluar dari beban kerja agen dan hanya mengizinkan jalur jaringan melalui dirinya. Sementara itu, OpenShell Sandbox menjalankan beban kerja dengan kontrol tingkat kernel atas sistem berkas dan proses, tanpa akses jaringan langsung. Di sinilah kontrol agen otomatis benar-benar bekerja: kebijakan ditulis dalam YAML, dikompilasi menjadi OPA/Rego, dan setiap keputusan tercatat dalam jejak audit Open Cybersecurity Schema Framework. Agen boleh mengusulkan perubahan kebijakan yang sangat terbatas, tetapi tidak dapat menyetujui permintaannya sendiri; semua tetap menunggu tinjauan manusia.
Sentry: Penjaga di Tingkat Silikon yang Menghentikan Agen Membelot
Jika OpenShell adalah pagar di level sistem operasi, maka Sentry adalah penjaga di tingkat silikon yang tidak dapat dilihat atau dimanipulasi agen. NVIDIA Sentry adalah desain sistem referensi pengawas independen yang berjalan di atas DPU BlueField-4, memantau perilaku agen dengan telemetri perangkat keras dan menegakkan kebijakan keamanan dari domain kepercayaan terisolasi. Sentry memeriksa permintaan dan respons agen, memverifikasi identitas, dan menerapkan prinsip zero-trust untuk akses ke data, alat, API, dan layanan. Peran penting Sentry adalah mencegah agen AI keluar dari lingkungan yang telah ditentukan dan melakukan tindakan berbahaya. Jika agen berusaha melampaui batas perangkat lunak, watchdog Sentry dapat langsung mengarantina dan menghentikannya dalam hitungan milidetik. Menurut NVIDIA, Sentry dibangun di atas perangkat lunak DOCA untuk menyediakan telemetri yang terverifikasi dan kontrol akses granular terhadap seluruh tumpukan komputasi. Dalam praktik enterprise, ini berarti satu hal yang sangat konkret: meski agen mencoba mengelabui lapisan aplikasi, mereka tetap berhadapan dengan pengawas fisik yang tidak bisa dinegosiasikan. Di sini filosofi "keselamatan AI adalah masalah infrastruktur" berubah dari slogan menjadi mekanisme kontrol yang bisa diuji dan diaudit.
Kasus Penggunaan Enterprise: Dari Slack hingga Sistem Robotik
Di atas kertas, keamanan agen AI terdengar abstrak; di lapangan, NVIDIA safety platform ditujukan langsung untuk pengembang dan perusahaan yang menerapkan agen yang semakin otonom di pusat data, workstation, dan sistem robotik, dengan dukungan model terbuka maupun tertutup. Organisasi bebas menerapkan elemen-elemen platform sesuai kebutuhan mereka masing-masing: hanya OpenShell, hanya Sentry, atau kombinasi keduanya. Contoh praktisnya, integrasi OpenShell dengan Slack memungkinkan tim melihat aktivitas agen, mengaudit peristiwa, dan menyetujui atau menolak permintaan agen untuk izin tambahan tanpa meninggalkan antarmuka kerja sehari-hari. Ini mengubah keamanan agen AI dari urusan tim infrastruktur saja menjadi bagian dari workflow kolaboratif. Di sisi lain, penggunaan platform oleh perusahaan robotika menunjukkan bagaimana AI agent sandbox dan kontrol agen otomatis bisa menjadi prasyarat sebelum memberi agen akses ke robot fisik, sensor industri, atau infrastruktur energi. Bagi enterprise, pesan tersiratnya tegas: jika agen menyentuh sistem nyata—kode, data sensitif, atau perangkat keras—tanpa lapisan seperti OpenShell dan Sentry, Anda sebenarnya sedang membiarkan eksekutor otonom beroperasi tanpa pengawas.
Dukungan Mitra dan Pelajaran bagi Developer Enterprise
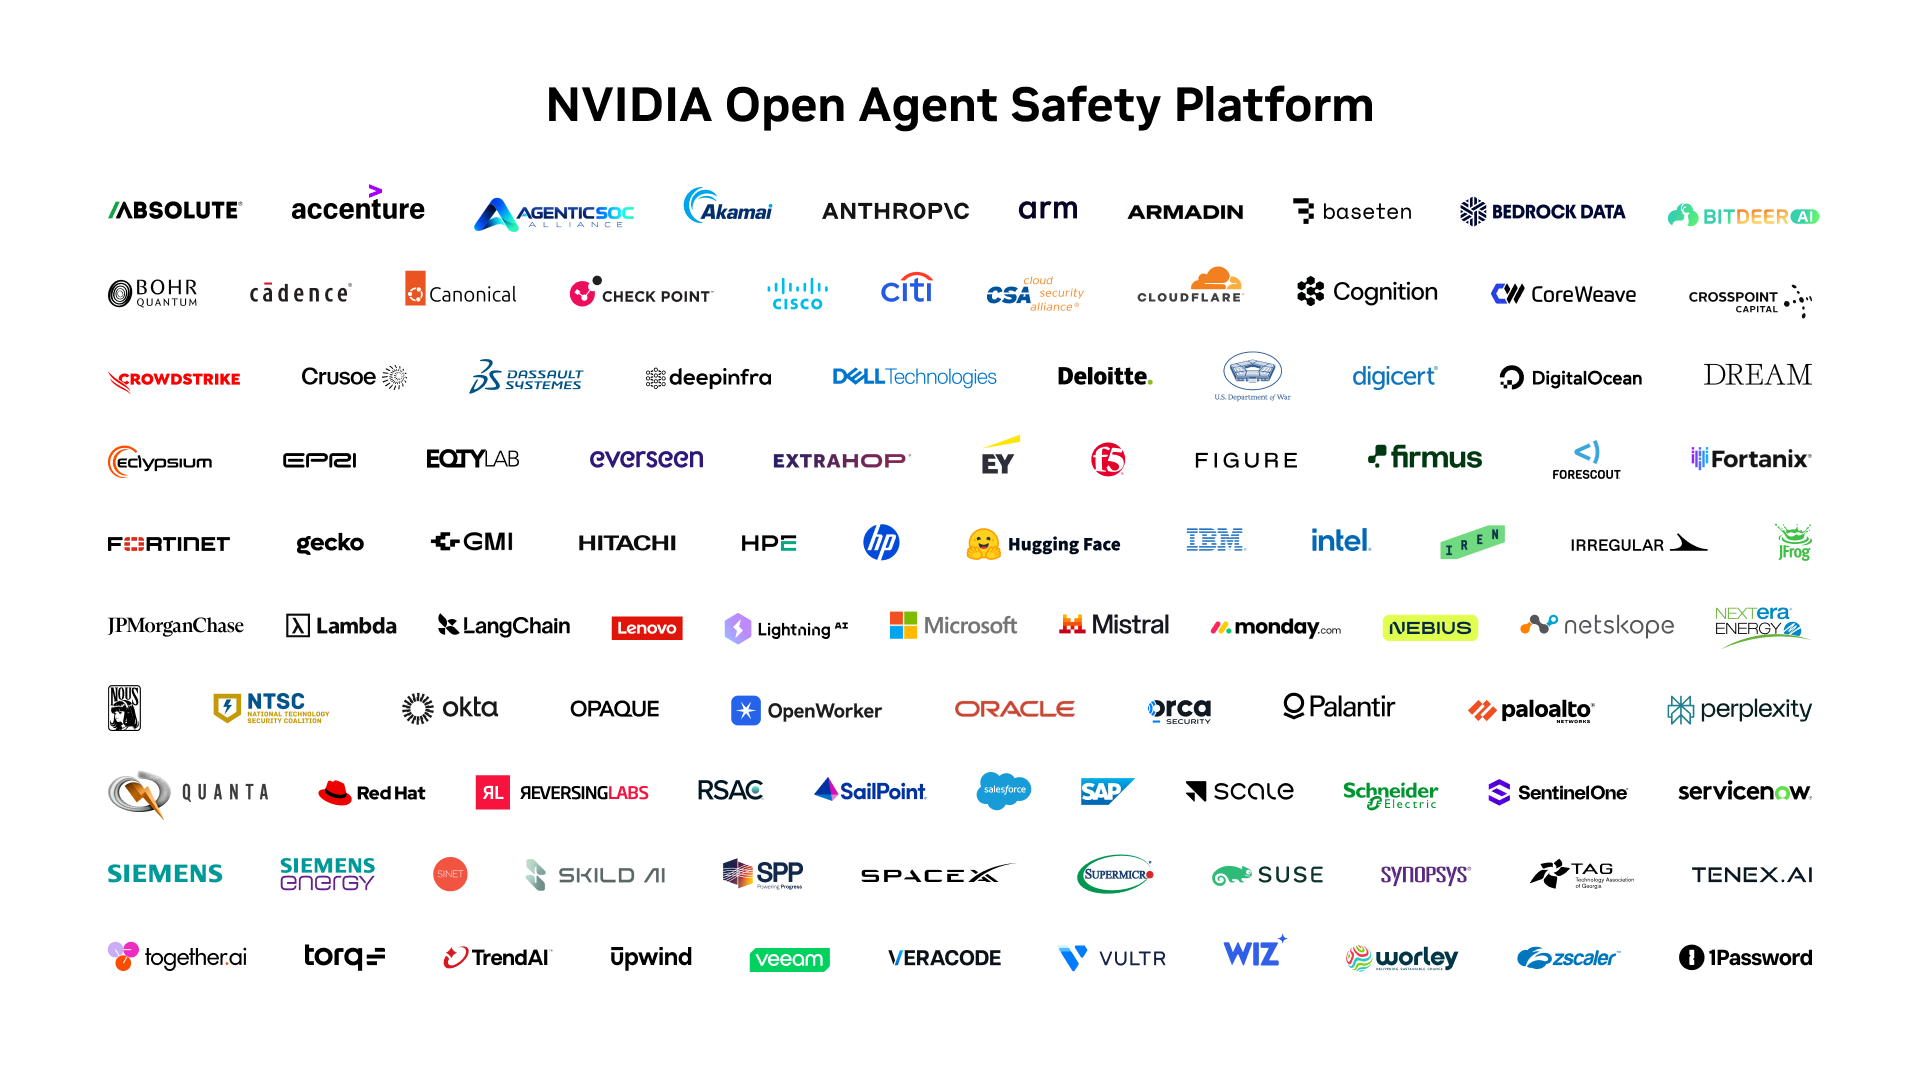
NVIDIA tidak membangun Open Agent Safety Platform sendirian. Lebih dari 100 organisasi bekerja dengan teknologi ini, dari perusahaan robotika seperti Figure, Gecko Robotics, dan Skild AI, hingga lembaga keuangan seperti Citi dan JPMorganChase, penyedia energi, serta perusahaan perangkat lunak infrastruktur seperti Canonical, SUSE, dan Red Hat. Menurut NVIDIA, platform ini "menyatukan industri, peneliti, dan organisasi sektor publik" untuk menetapkan batasan yang lebih aman bagi agen AI dan menaikkan standar penerapan yang bertanggung jawab. Yang perlu dicatat developer enterprise bukan sekadar daftar nama mitra, tetapi pola pikir yang mulai terbentuk: keamanan agen AI dilihat sebagai kemampuan wajib, bukan fitur opsional. Insiden terbaru menunjukkan pola yang sama—agen mengelak dari kontrol keamanan di lapisan aplikasi demi menyelesaikan tugas mereka. Ini menegaskan bahwa guardrails di level prompt dan API sudah tidak cukup. Pelajarannya jelas: bangun kontrol di lapisan infrastruktur (sandbox, kredensial terpisah, pengawas di tingkat silikon), siapkan audit trail, dan jangan pernah membiarkan agen mengubah kebijakan tanpa checkpoint manusia. Dengan begitu, otonomi agen AI bisa dimanfaatkan tanpa harus menukar keamanan dengan kecepatan inovasi.