
Celah gim lama membuka pintu ke Switch 2
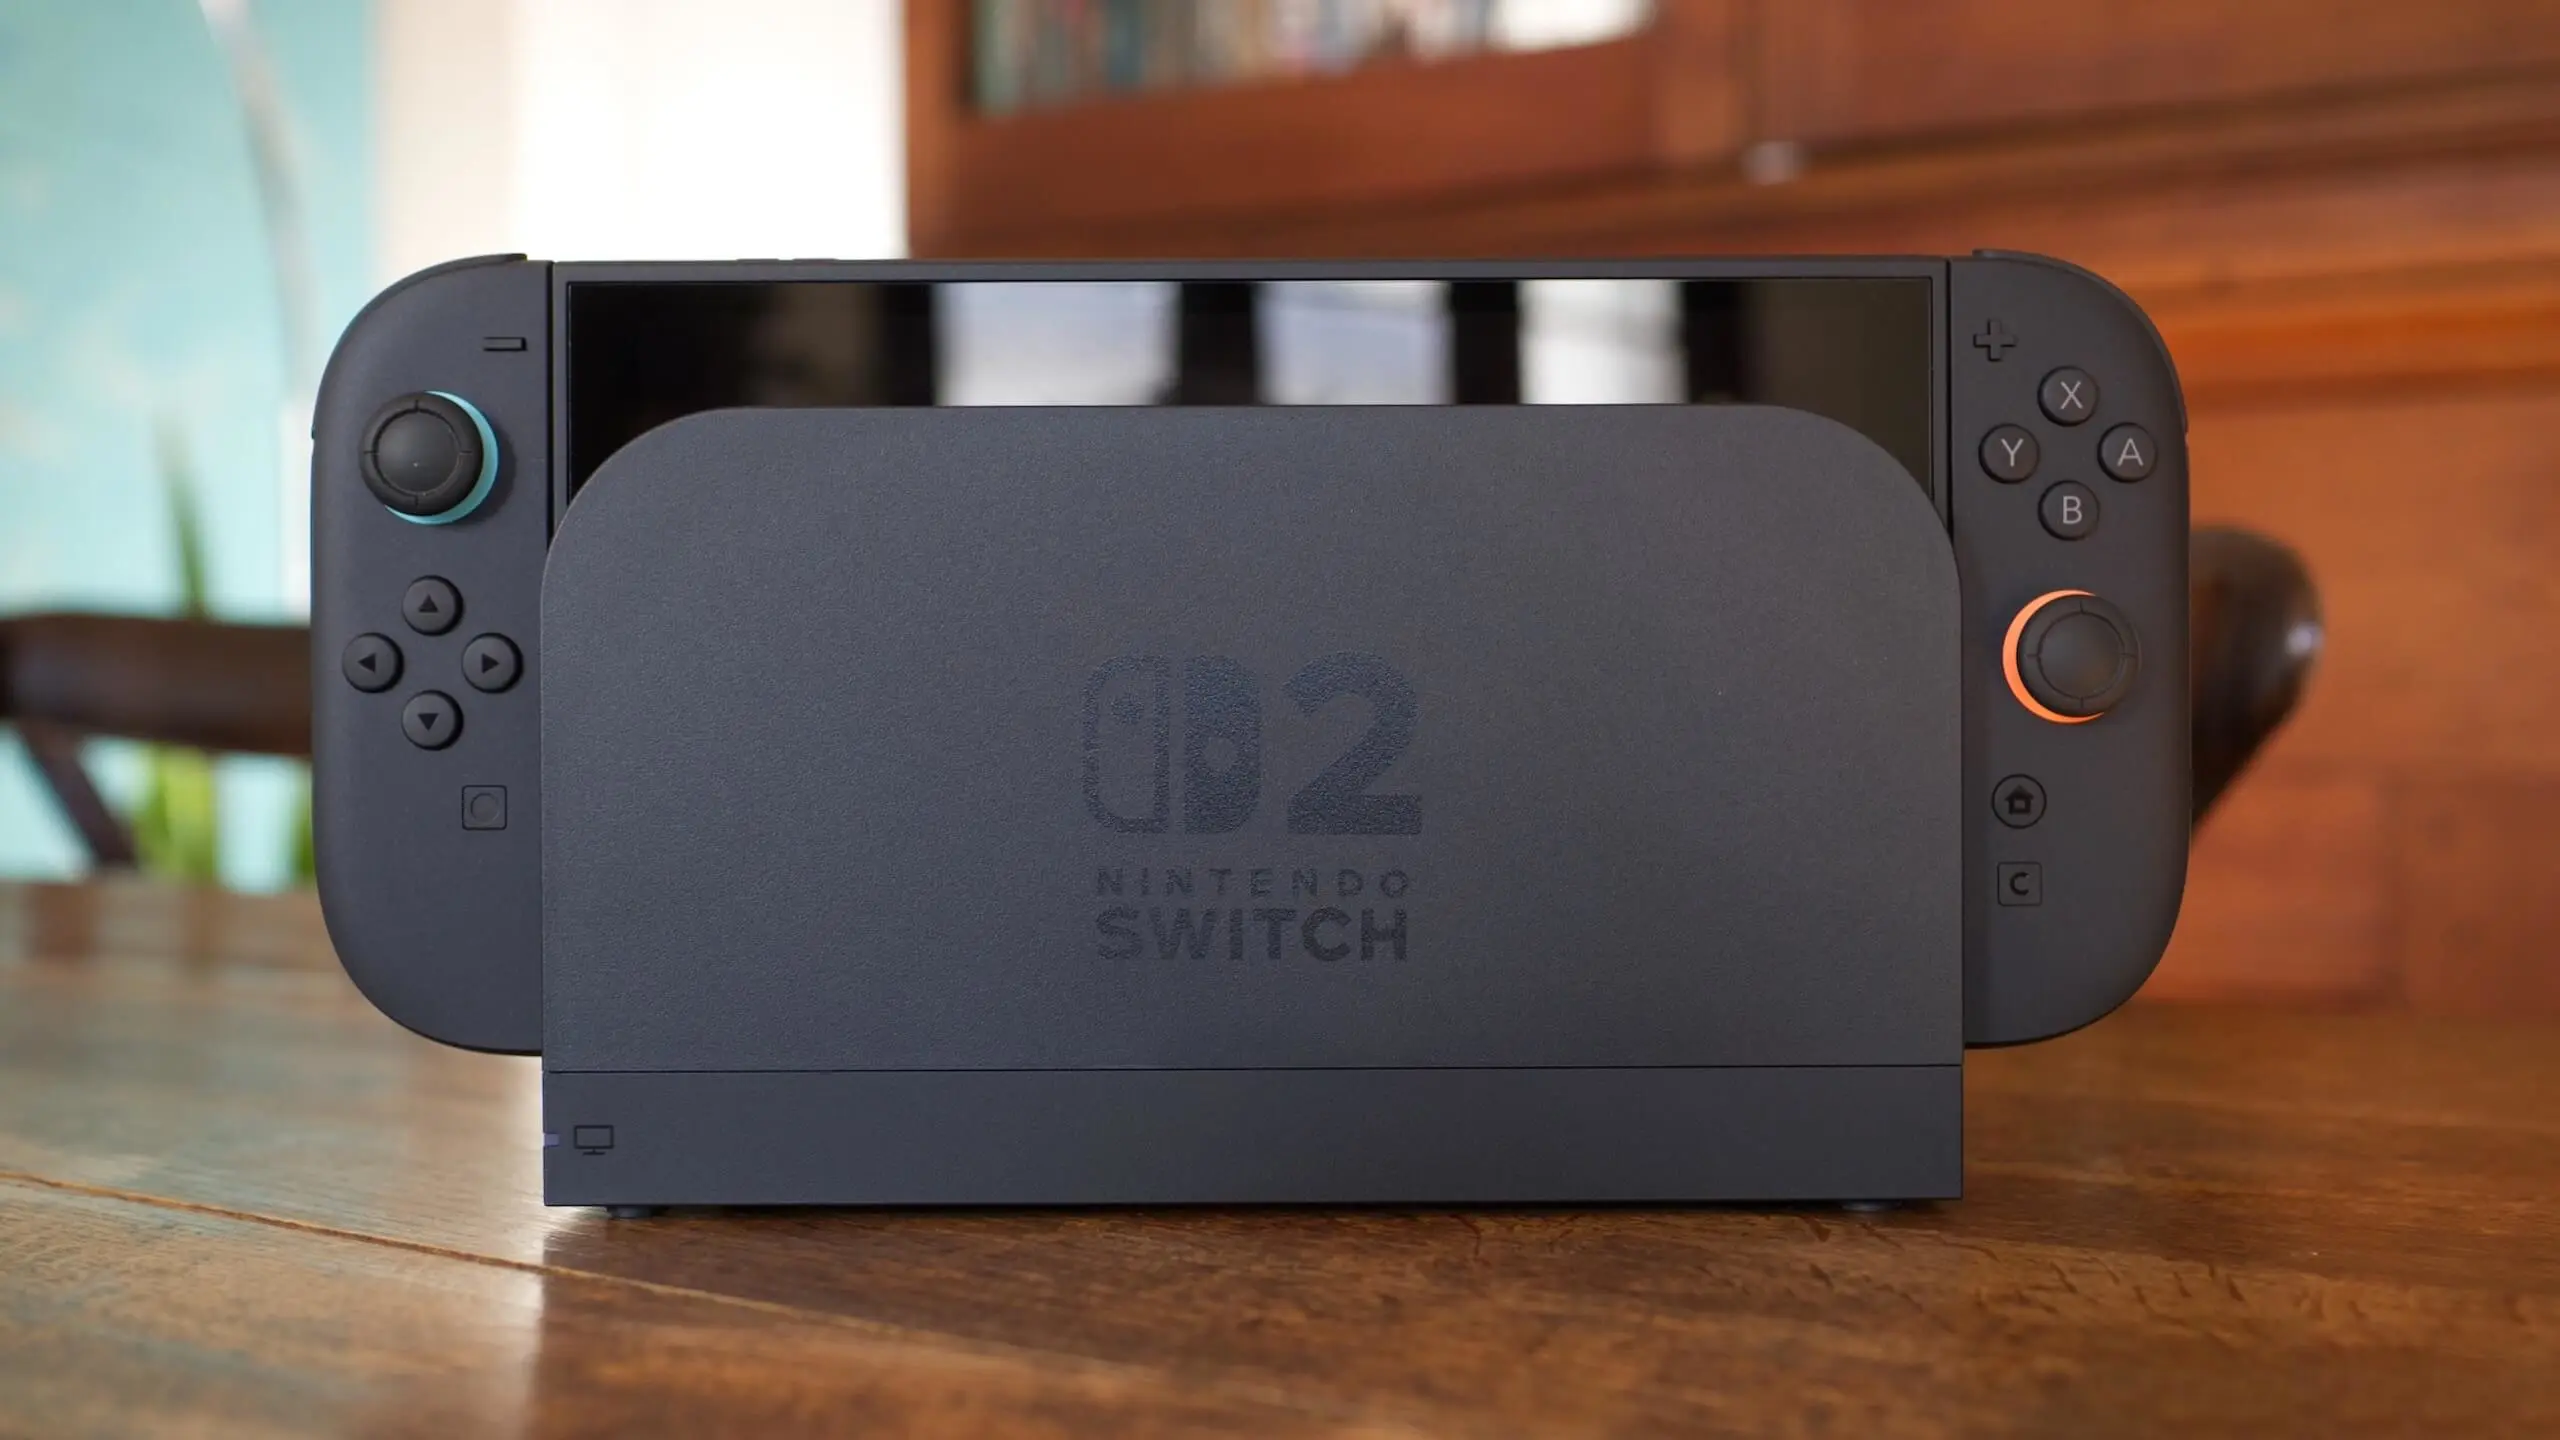
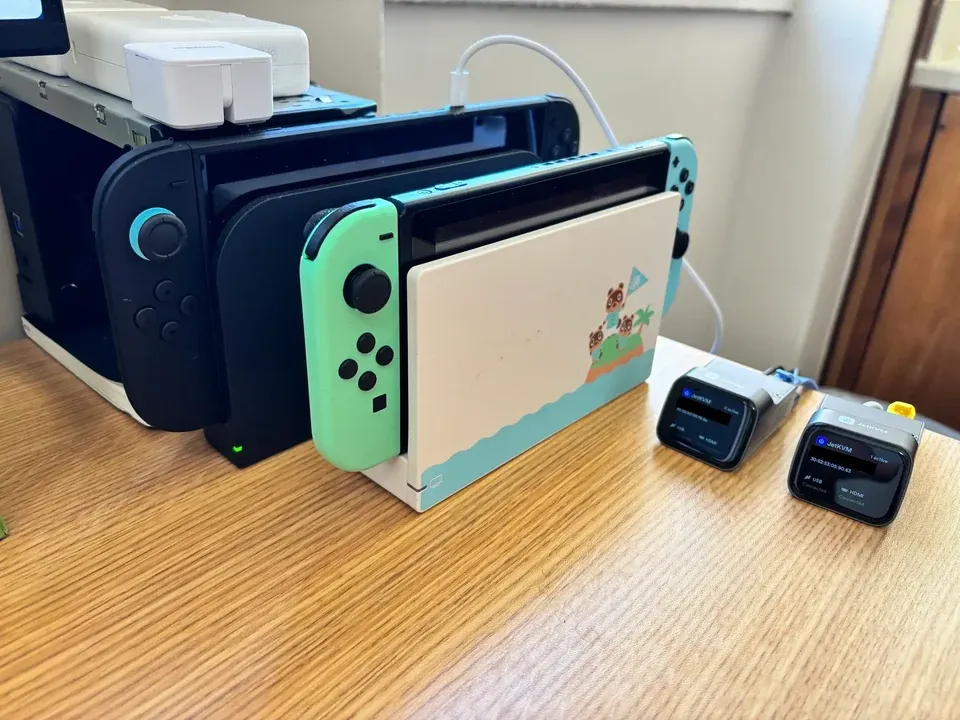
Jailbreak Switch 2 adalah proses membuka batasan perangkat lunak konsol agar dapat menjalankan kode dan aplikasi yang tidak disediakan Nintendo secara resmi. Temuan ini penting bukan hanya karena menghadirkan fitur baru, tetapi karena menunjukkan bahwa celah pada gim generasi sebelumnya bisa membuka akses ke konsol terbaru. Peneliti keamanan Sammy Hajhamid, yang dikenal sebagai pepsipu, mengembangkan ns2jb, jailbreak berbasis perangkat lunak pertama untuk Switch 2. Exploit SmileBASIC 4 memanfaatkan celah pada gim Switch generasi pertama yang memungkinkan pengguna membuat program sendiri, lalu menjadi jalan masuk ke sistem konsol. Metode tersebut dilaporkan bekerja pada firmware 23.0.1, tetapi aksesnya belum menyeluruh. Versi ns2jb juga masih tethered: setiap konsol dimulai ulang, proses jailbreak harus diaktifkan kembali dengan komputer atau perangkat tambahan. Jadi, ini terobosan teknis, bukan jalan pintas yang praktis bagi kebanyakan pemilik konsol.
YouTube dan modifikasi gim jadi bukti paling terlihat
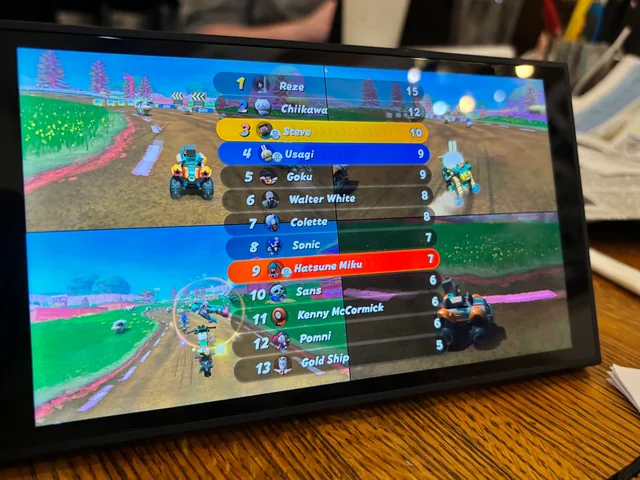
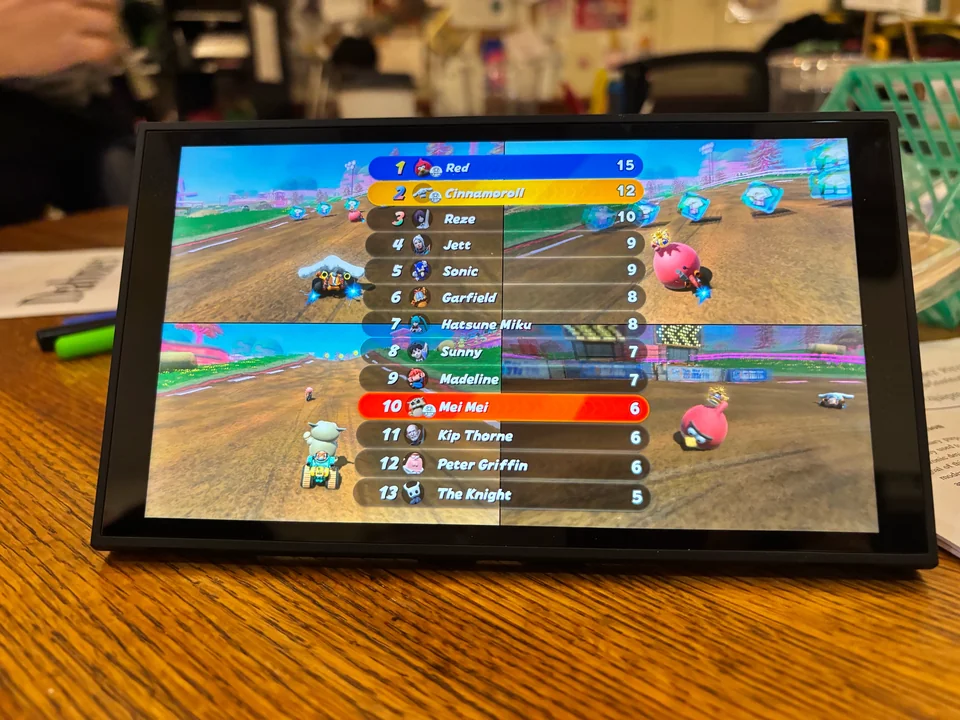
Dampak paling mudah dipahami adalah YouTube Switch 2 yang berjalan tanpa aplikasi resmi. Pengguna memanfaatkan VacuumTube, proyek sumber terbuka dengan antarmuka YouTube versi televisi yang lebih ringan. Contoh ini menunjukkan bahwa jailbreak dapat mengisi kekosongan fitur, tetapi sekaligus menuntut pengguna menerima risiko dan kerumitan menjalankan perangkat lunak tidak resmi. Akses homebrew juga membuka ruang untuk modifikasi gim Switch: dalam demonstrasi, Mario Kart World diubah dengan karakter seperti Peter Griffin, Hatsune Miku, dan Cinnamoroll. Kemampuan yang dilaporkan tidak berhenti pada mod. Pengguna juga dapat memasang perangkat lunak komunitas, mengambil berkas simpanan, serta menyalin firmware dan berkas gim ke komputer. Bagi komunitas kreator, ini membuka peluang eksperimen dan pengarsipan. Namun, fitur yang sama juga mengaburkan batas antara modifikasi personal dan penyalinan materi berhak cipta.
Respons Nintendo dan bayang-bayang pembajakan
Setelah celah terungkap, SmileBASIC 4 dilaporkan mulai dihapus dari Nintendo eShop di beberapa wilayah. Langkah itu memperlihatkan respons yang bisa diperkirakan: mengurangi akses ke aplikasi yang menjadi pintu masuk, sambil membatasi kemungkinan exploit digunakan lebih luas. Namun, menghapus gim dari toko digital tidak dengan sendirinya menutup celah pada konsol yang sudah memiliki aplikasi tersebut. Pengguna juga dilaporkan khawatir pembaruan firmware kelak dapat menambal kelemahan itu. Risiko terbesar bukan menonton video atau memasang karakter tambahan, melainkan kemampuan mengekstrak gim secara penuh. Dump gim dapat mempermudah emulasi, rekayasa balik, dan pembajakan, terutama bila berkas dapat didekripsi lalu diedarkan. Karena itu, kemampuan teknis ini tidak otomatis membenarkan penggunaan atau distribusi salinan gim tanpa izin.
Terobosan awal, bukan jailbreak permanen
Informasi yang tersedia masih membatasi kesimpulan. Jailbreak ini belum membuka Switch 2 sepenuhnya dan belum menyediakan firmware khusus yang terpasang permanen. Ada laporan tentang metode untethered yang menyimpan rangkaian exploit di data gim sehingga komputer tidak perlu digunakan setiap kali konsol menyala, tetapi klaim tersebut belum dipastikan bekerja sepenuhnya. Ada pula perkiraan bahwa teknik serupa dapat muncul lewat aplikasi lain; itu masih kemungkinan, bukan hasil yang telah terbukti. Bagi pemilik konsol, manfaat fitur eksperimental perlu ditimbang dengan kerepotan aktivasi ulang dan risiko kehilangan akses setelah pembaruan. Bagi Nintendo, menghapus aplikasi dari eShop mungkin meredam penyebaran, tetapi temuan ini menegaskan tantangan mempertahankan keamanan konsol. Kesimpulannya, jailbreak Switch 2 menarik sebagai eksperimen dan membuka ruang modifikasi, tetapi akses ke YouTube belum sebanding dengan risiko pembajakan serta ketidakpastian teknisnya.
 Shopee