
Latihan Siber TNI ADF: Dari Baluran ke Medan Perang Digital Kawasan
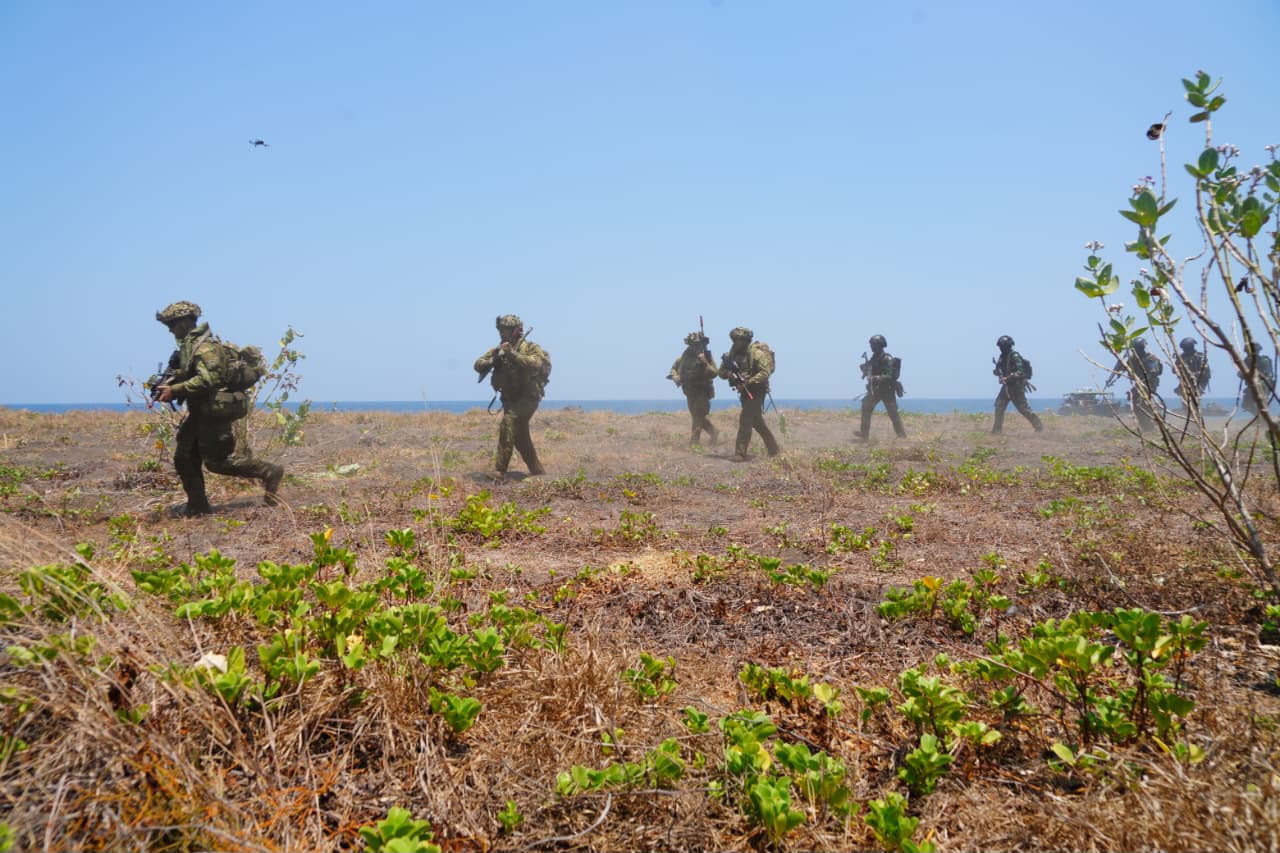
Latihan siber TNI ADF dalam Latgabma Keris Woomera adalah simulasi perang digital terpadu yang menguji ketahanan jaringan, prosedur penanganan retasan, dan koordinasi lintas angkatan bersenjata untuk menghadapi ancaman terhadap infrastruktur dan pertahanan jaringan digital militer di era serangan siber modern yang semakin kompleks. Latihan ini bukan sekadar agenda teknis, melainkan pernyataan sikap: pertahanan kawasan tidak lagi ditentukan hanya oleh kapal, tank, dan pesawat, tetapi oleh kemampuan melindungi server, log, dan sistem operasi yang menopang komando tempur. Dengan menjadikan Baluran sebagai “medan perang” digital, kedua militer mengirim sinyal bahwa keamanan siber militer kini ditempatkan setara dengan pertahanan konvensional. Ini langkah tepat, karena tanpa jaringan yang aman, keunggulan senjata fisik bisa lumpuh dalam hitungan menit.
Red Team vs Blue Team: Menguji Pertahanan Jaringan Digital Secara Nyata
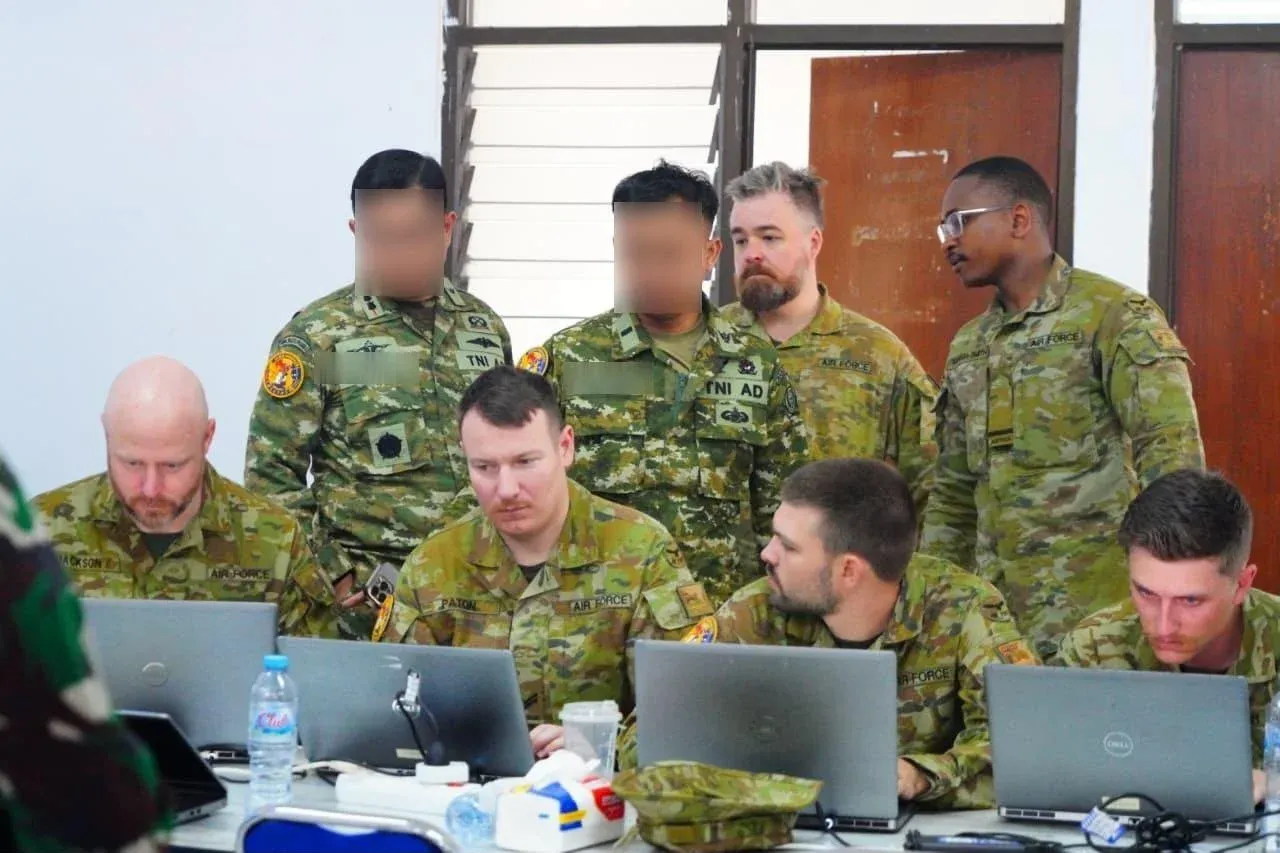
Pada Latgabma Keris Woomera, TNI mengambil peran sebagai penyerang melalui Red Team, sementara ADF bertindak sebagai Blue Team yang mempertahankan jaringan. Pembagian ini penting: pertahanan jaringan digital yang kuat hanya bisa dibuktikan ketika ada lawan yang aktif mencari celah, bukan lewat audit statis di atas kertas. Prajurit TNI mensimulasikan taktik penetrasi, mulai dari identifikasi kerentanan Windows, eskalasi hak akses, hingga upaya pengambilalihan direktori jaringan. Di sisi lain, tim ADF dipaksa berpikir seperti operator SOC modern: membaca log, mengenali indikator kompromi, dan memutus jaringan secara terkendali sebelum kerusakan meluas. Pendekatan Red Team–Blue Team ini menunjukkan bahwa kedua militer memahami satu hal: di dunia siber, latihan yang lembut tidak akan menghasilkan pertahanan yang tangguh.
DFIR dan Standar Operasional: Dari Insiden ke Pemulihan Sistem
Yang menarik dari latihan siber TNI ADF ini adalah penekanan pada Digital Forensics and Incident Response (DFIR) sebagai tulang punggung keamanan siber militer. ADF Blue Team tidak hanya diminta menahan serangan, tetapi juga membuktikan kemampuan investigasi: menganalisis log, mengidentifikasi indikator kompromi, dan menelusuri aktivitas mencurigakan secara sistematis. Ini mencerminkan pergeseran penting: pertahanan jaringan digital bukan lagi soal “blokir dan lupa”, melainkan siklus penuh dari deteksi, respons, hingga pemulihan sistem. Evaluasi oleh Joint Cyber Command/Exercise Control dengan standar GO/NO-GO menambah lapisan disiplin: setiap prosedur insiden diuji, bukan diasumsikan berjalan. Latihan seperti ini mendorong kedua angkatan bersenjata mengadopsi standar operasional yang lebih ketat, dan pada akhirnya menaikkan bar keamanan siber militer di tingkat regional.
Interoperabilitas dan Pesan Strategis Keris Woomera
Latihan pertahanan siber dalam Keris Woomera jelas diarahkan untuk memperkuat interoperabilitas dan kerja sama pertahanan kedua militer. Namun dampaknya melampaui hubungan bilateral: ketika dua angkatan bersenjata menyelaraskan prosedur insiden, standar log, dan cara merespons retasan, mereka secara tidak langsung membangun kerangka keamanan siber militer kawasan. Melalui latihan ini, TNI dan ADF berharap mematangkan kesiapan deteksi, respons insiden, dan interoperabilitas demi stabilitas pertahanan regional. Pesan strategisnya tegas: siapa pun yang mencoba mengganggu infrastruktur digital pertahanan tidak akan berhadapan dengan satu jaringan terisolasi, melainkan ekosistem yang saling terhubung dan terlatih. Di era ancaman siber modern, Keris Woomera menunjukkan bahwa solidaritas digital antar militer bisa menjadi faktor penangkal yang sama kuatnya dengan aliansi senjata konvensional.