
AI mengubah kecepatan serangan
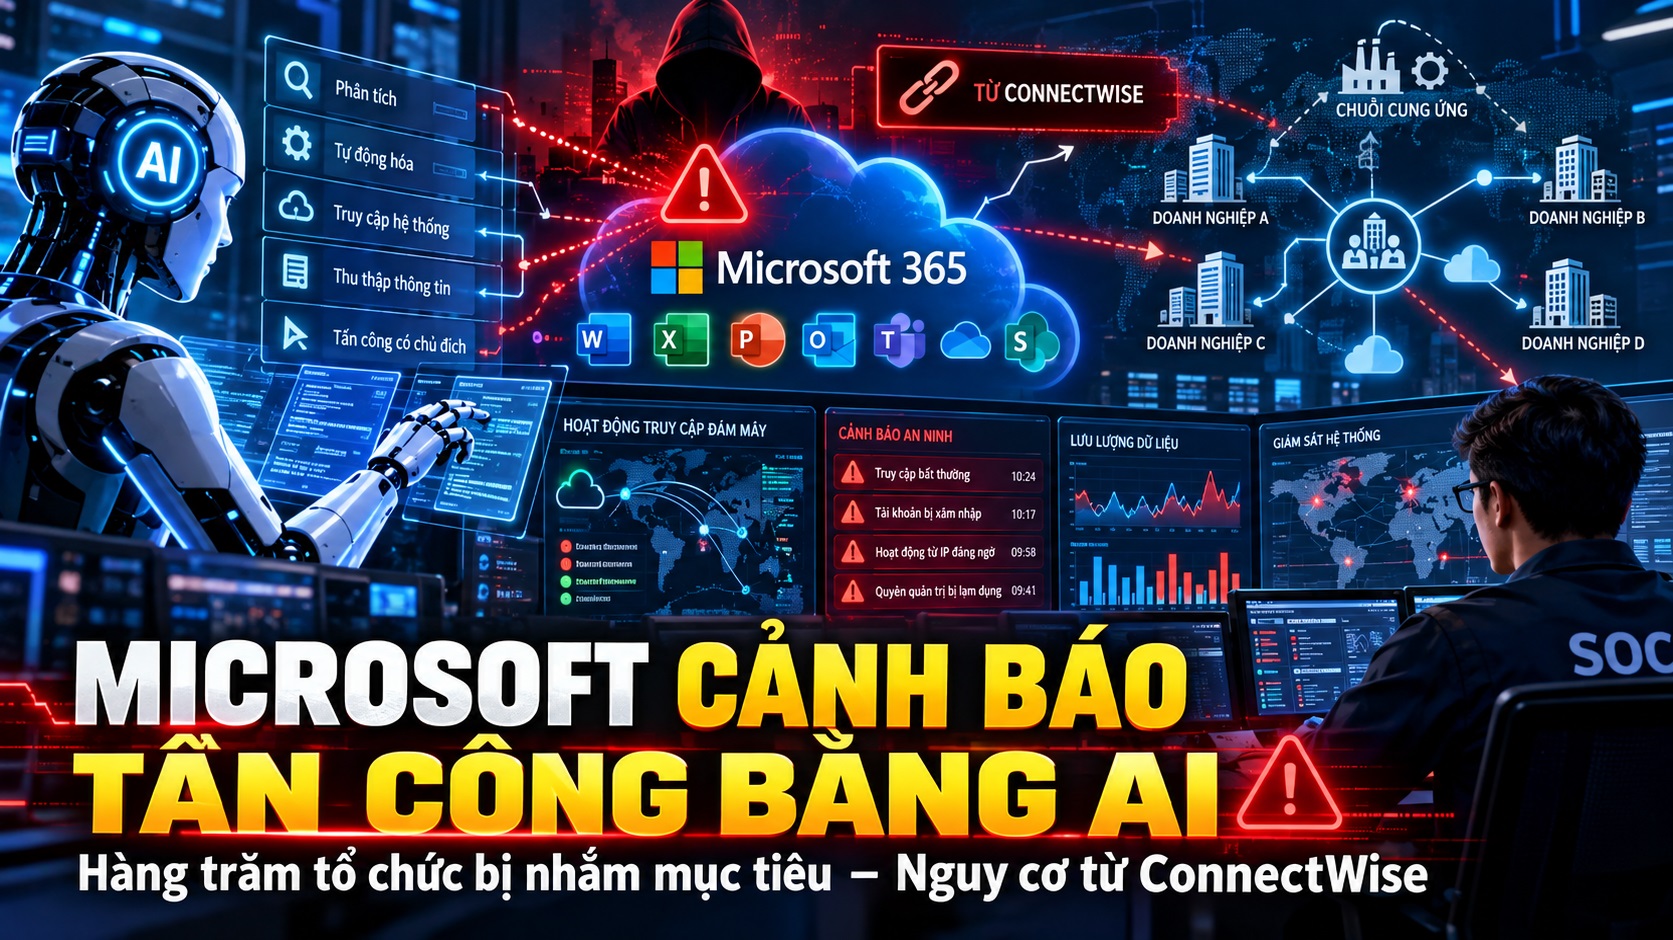
Serangan AI enterprise adalah operasi siber yang memakai kecerdasan buatan untuk mengotomatisasi rangkaian tugas, dari pengintaian hingga penyalahgunaan akses, sehingga penyerang dapat bergerak lebih cepat dengan campur tangan manusia yang lebih sedikit. Dalam kampanye ini, kelompok Storm-0940 menggunakan framework agentic ARTEX, perangkat sumber terbuka yang dirancang untuk menjalankan pengujian penetrasi secara otomatis. Perangkat tersebut membantu mengatur langkah serangan berurutan, bukan sekadar memindai sistem. Dampaknya terlihat pada kecepatannya: beberapa organisasi mengalami akses istimewa kurang dari tiga jam setelah mulai ditargetkan. Lebih dari 2.250 tenant Microsoft 365 menjadi sasaran upaya masuk menggunakan kredensial aplikasi ConnectWise yang dicuri. Angka target itu bukan berarti seluruh tenant berhasil ditembus; cakupan kompromi secara keseluruhan belum dipastikan. Namun, kecepatan dan skala tersebut cukup untuk membantah anggapan bahwa otomasi hanya menambah volume peringatan. Bagi tim keamanan, waktu antara deteksi dan respons kini menjadi bagian penting dari Microsoft 365 keamanan.
Rantai pasok dan izin aplikasi jadi titik rawan
Pintu masuk yang dilaporkan bukan kata sandi karyawan semata, melainkan kredensial aplikasi ConnectWise yang memiliki akses ke lingkungan Microsoft 365 pelanggan. Layanan pencadangan pihak ketiga dapat diberi izin untuk menangani data dan bekerja tanpa pengguna harus masuk setiap kali. Jika kredensial aplikasi itu disalahgunakan, hubungan kepercayaan yang sudah disetujui dapat menjadi jalur masuk ke banyak tenant. Inilah alasan serangan rantai pasok perlu diperlakukan sebagai risiko identitas dan izin, bukan hanya persoalan perangkat lunak. Aktivitas serangan memang tidak seragam. Microsoft mencatat serangan password spraying yang mencapai sekitar 2.900 upaya per menit pada puncaknya, tetapi upaya tersebut gagal. Sebaliknya, identitas aplikasi yang dicuri memungkinkan akses ke tenant melalui autentikasi aplikasi, tanpa proses masuk interaktif pengguna. Pemisahan ini penting: pemblokiran login mencurigakan tetap diperlukan, tetapi tidak cukup jika aplikasi tepercaya memiliki izin berlebihan atau aktivitasnya luput dari pemantauan. Pertahanan siber AI harus mencakup identitas mesin, aplikasi OAuth, dan akses vendor.
Langkah yang perlu dilakukan tim keamanan
Perusahaan yang memakai ConnectWise Cloud Backup atau SkyKick sebaiknya memperlakukan insiden ini sebagai alasan untuk memeriksa aplikasi yang terhubung, bukan menunggu bukti bahwa tenant sendiri telah disusupi. Mulailah dengan mempertahankan bukti dan membatasi akses yang berisiko secara terukur. Menghapus jejak sebelum pemeriksaan dapat menyulitkan penentuan lingkup kompromi, sementara membiarkan koneksi yang dicurigai tetap aktif memberi penyerang kesempatan mempertahankan akses.
- Simpan log masuk, riwayat audit, serta bukti terkait sebelum melakukan perubahan yang tidak dapat dibatalkan.
- Jaga koneksi aplikasi terdampak tetap nonaktif hingga instruksi pemulihan formal diterbitkan, lalu tinjau aktivitas bulan ini jika log tersedia.
- Periksa aplikasi terintegrasi dan cari perubahan izin atau aktivitas yang tidak biasa pada akun serta direktori.
- Cabut izin yang tidak diperlukan, ganti kredensial yang mungkin disalahgunakan, dan periksa akun maupun aplikasi lain yang dapat dipakai untuk mempertahankan akses.
Urutan ini menyeimbangkan pengumpulan bukti dengan pembatasan risiko. Untuk kesiapan jangka panjang, tim juga perlu menetapkan pemilik untuk setiap aplikasi terintegrasi dan jalur eskalasi yang memungkinkan keputusan dibuat dalam hitungan menit, bukan setelah berulang kali berpindah antarunit.
Pemulihan bertahap bukan alasan untuk lengah
Per tanggal 21 Oktober, ConnectWise menyatakan telah memulai pemulihan layanan secara bertahap setelah mengubah informasi autentikasi dan melakukan pemeriksaan keamanan. Pemulihan diperkirakan berlangsung beberapa hari, sementara Microsoft menyarankan pelanggan mempertahankan koneksi aplikasi terdampak dalam keadaan nonaktif sampai ada instruksi pemulihan formal. Artinya, kembalinya layanan tidak otomatis membuktikan setiap tenant aman atau seluruh akses lama sudah terkendali. Peristiwa ini bukan bukti bahwa AI menciptakan teknik serangan yang sepenuhnya baru. Ancaman utamanya adalah kemampuan framework agentic ARTEX mempercepat teknik yang sudah dikenal dan mengoordinasikan banyak langkah dengan sedikit intervensi manusia. Karena itu, pertahanan yang bergantung pada tinjauan manual berkala akan tertinggal. Perusahaan perlu menggabungkan pencatatan yang dapat ditelusuri, pemeriksaan izin aplikasi, dan respons insiden yang cepat. Kesimpulannya tegas: perlakukan aplikasi tepercaya sebagai identitas berhak akses, batasi izinnya, dan siapkan tim untuk bertindak sebelum jendela tiga jam berlalu.