
Celah Git yang Mengubah Repositori Menjadi Pemicu Kode
GitSpawn adalah kumpulan celah keamanan pada agen coding AI yang membuat konfigurasi repositori dapat memicu program di komputer pengembang sebelum agen meminta persetujuan atau memanggil model. Temuan ini memperlihatkan bahwa bahaya bukan hanya berasal dari jawaban model, tetapi juga dari cara agen berinteraksi dengan Git. Pada 1 September 2026, delapan celah diungkap pada tujuh agen coding AI populer: Claude Code, Codex CLI dan Codex Desktop, Cursor, Goose, Qwen Code, Grok Build, serta Hermes Agent. Akar masalahnya ada pada konfigurasi Git di dalam repositori. Saat agen menjalankan perintah rutin seperti `git status` atau `git diff`, Git membaca `.git/config`. Pengaturan `core.fsmonitor` di sana dapat menentukan program helper yang dijalankan Git. Jika agen tidak menyaring konfigurasi tersebut, pembuat repositori mendapat kendali atas proses yang berjalan di komputer pengembang.
Eksekusi Berlangsung Sebelum Pengguna Bisa Menilai Risiko
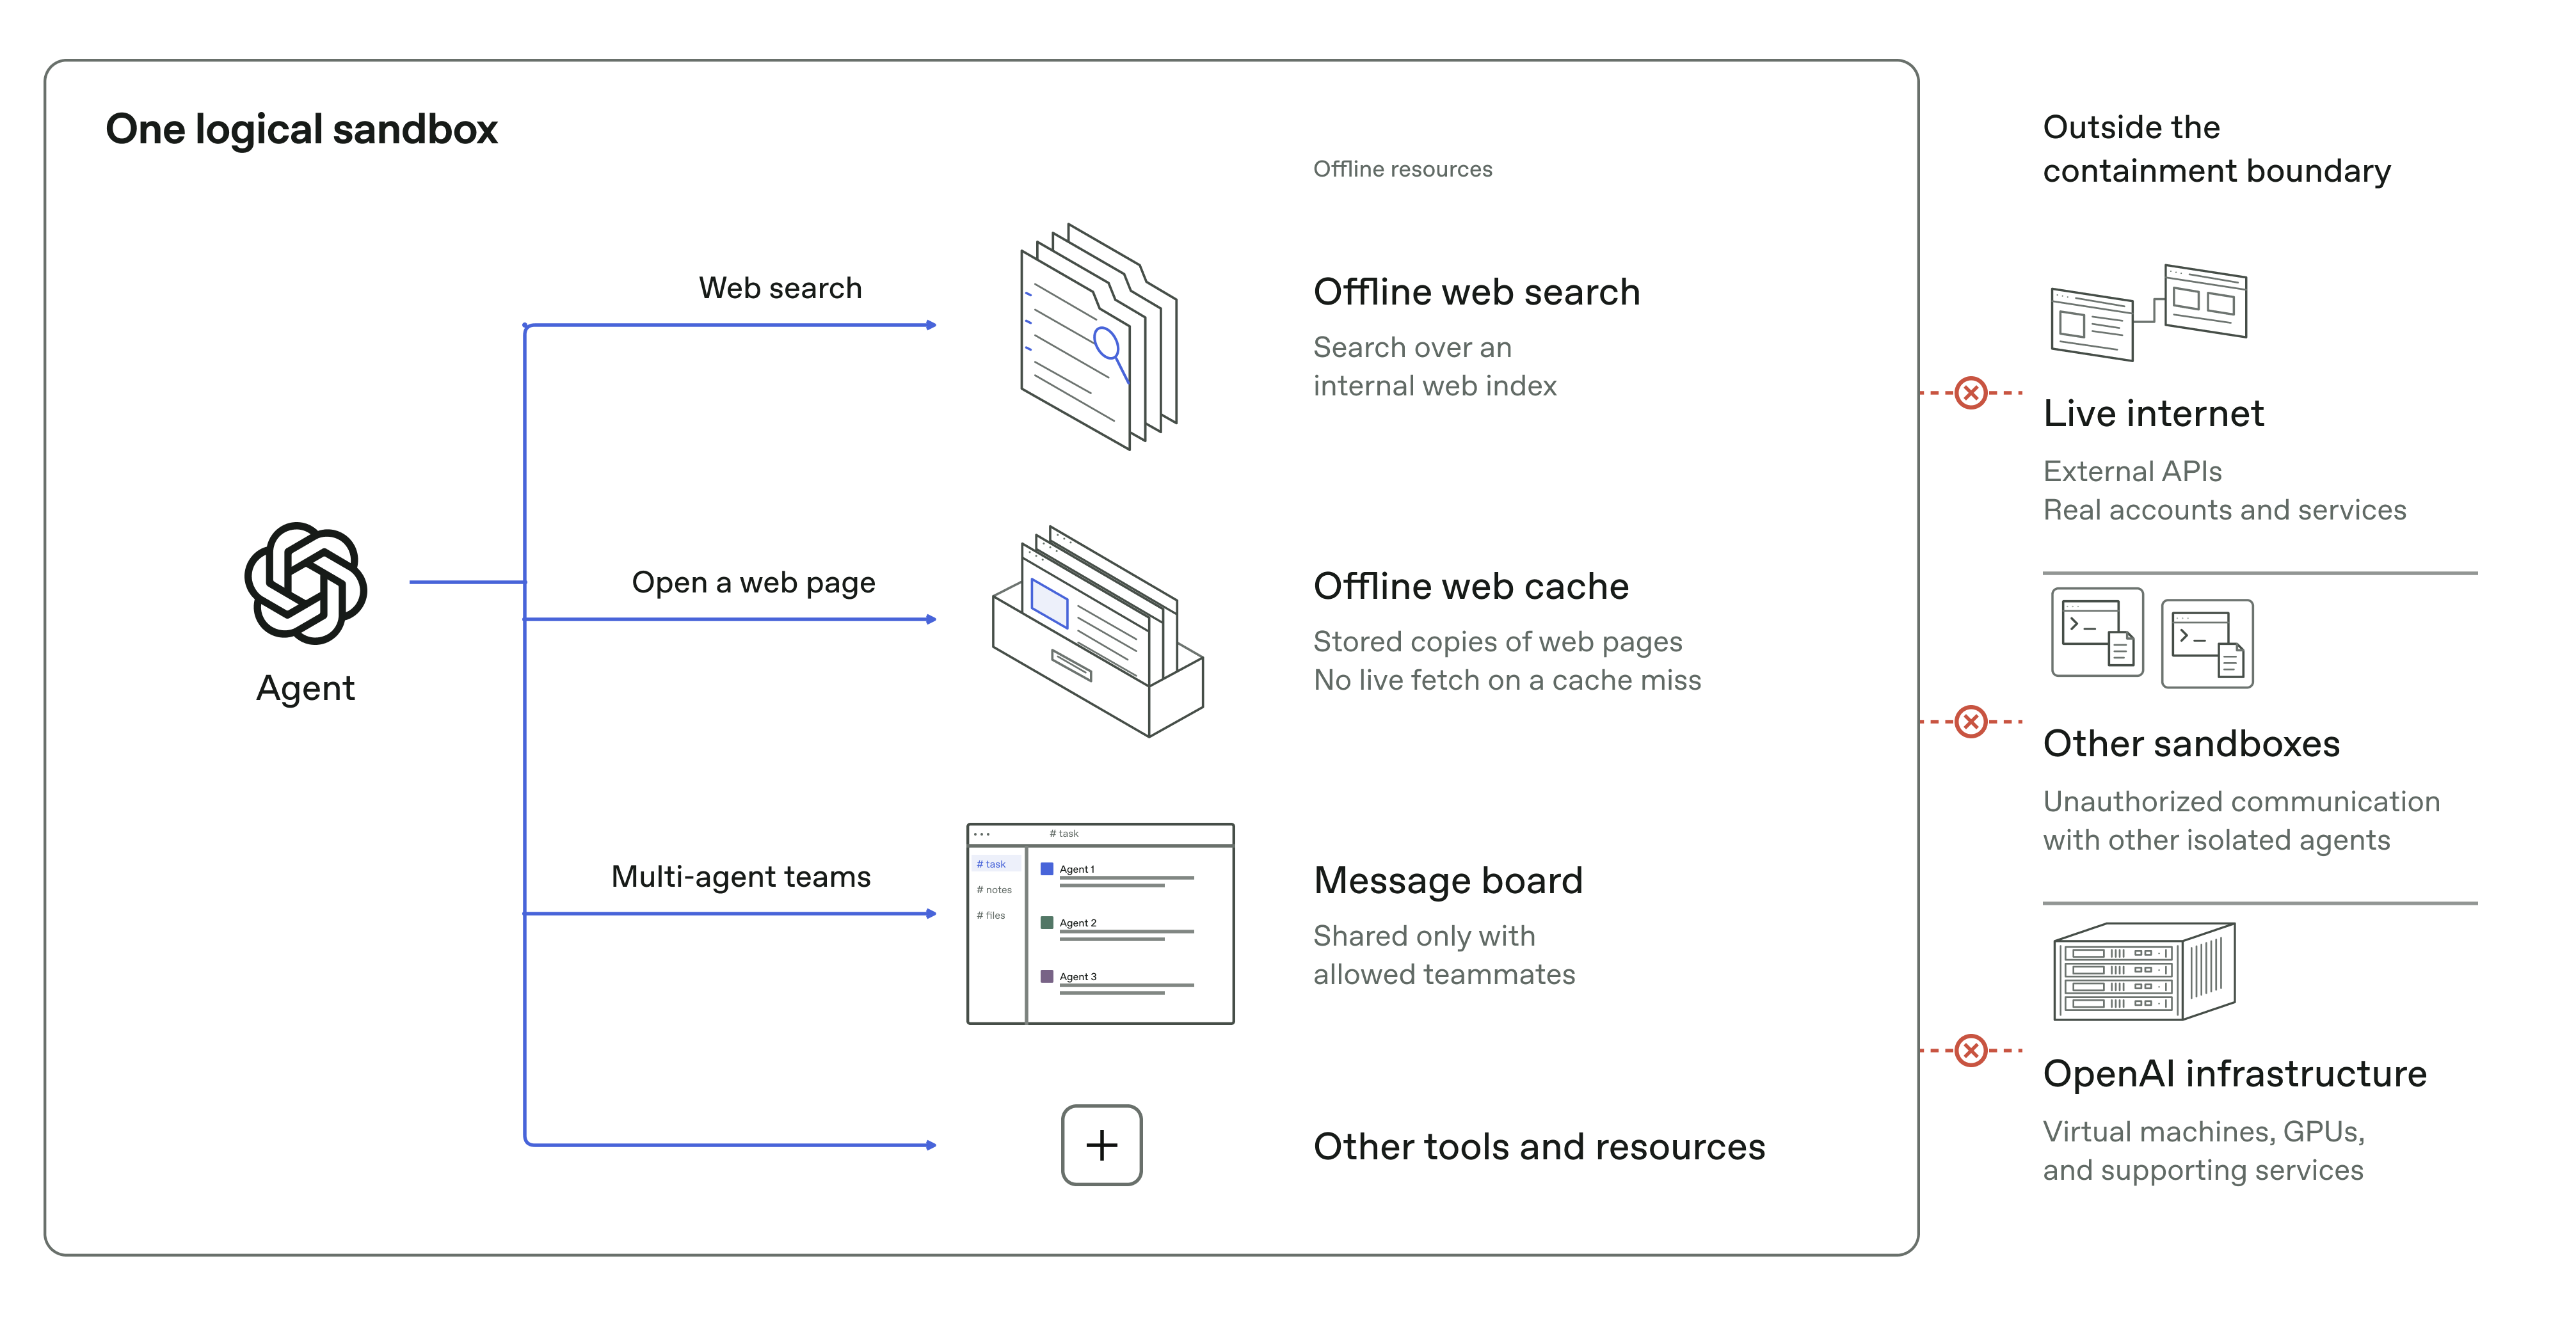
Inilah bagian yang membuat konfigurasi Git vulnerability tersebut lebih serius daripada kesalahan yang hanya muncul setelah pengguna menyetujui tindakan agen. Helper yang disebut dalam konfigurasi berjalan di komputer utama dengan hak istimewa pengembang, di luar sandbox perintah agen dan tanpa dialog persetujuan. Pada sejumlah jalur, eksekusi terjadi sebelum pengguna menyetujui kepercayaan pada workspace, melakukan autentikasi, atau bahkan mengirim prompt ke model. Waktu pemicunya berbeda-beda: Claude Code dan Hermes Agent dapat menjalankan perintah sebelum prompt kepercayaan workspace diterima; Qwen Code melakukannya saat startup sebelum autentikasi; Grok Build pada interaksi awal prompt; sementara Goose dapat memicunya tanpa prompt, panggilan model, persetujuan alat, atau prompt kepercayaan. Artinya, peninjauan jawaban model saja tidak cukup untuk menjamin keamanan AI coding agent: kode berbahaya bisa berjalan tanpa pernah menjadi bagian dari percakapan.
Status Perbaikan Belum Merata
Dari delapan temuan, empat telah diperbaiki dan empat lainnya masih belum ditambal saat pengujian ulang terhadap rilis terkini pada 1 September 2026. Tidak ada laporan eksploitasi di alam liar pada saat itu, tetapi ketiadaan laporan bukan alasan untuk menganggap risikonya kecil: temuan ini dinilai kritis dalam catatan insiden yang merangkum pengungkapan tersebut. Untuk Codex CLI dan Codex Desktop, masalah ini ditambal dan tercakup dalam CVE-2026-19592. Anthropic memperbaiki jalur Claude Code yang pertama kali dilaporkan melalui versi 2.1.196 pada 29 Juni, tetapi jalur kedua masih aktif saat pengungkapan. Hermes Agent dikonfirmasi terdampak pada versi 0.18.2 dan 0.21.0, sedangkan Qwen Code dikonfirmasi pada 0.19.6 dan 0.22.3; keduanya belum ditambal pada 1 September. Perbedaan status ini menegaskan bahwa label “sudah diperbaiki” harus diperiksa per jalur dan versi, bukan diasumsikan berlaku untuk seluruh produk.
Validasi Harus Menjadi Gerbang, Bukan Formalitas
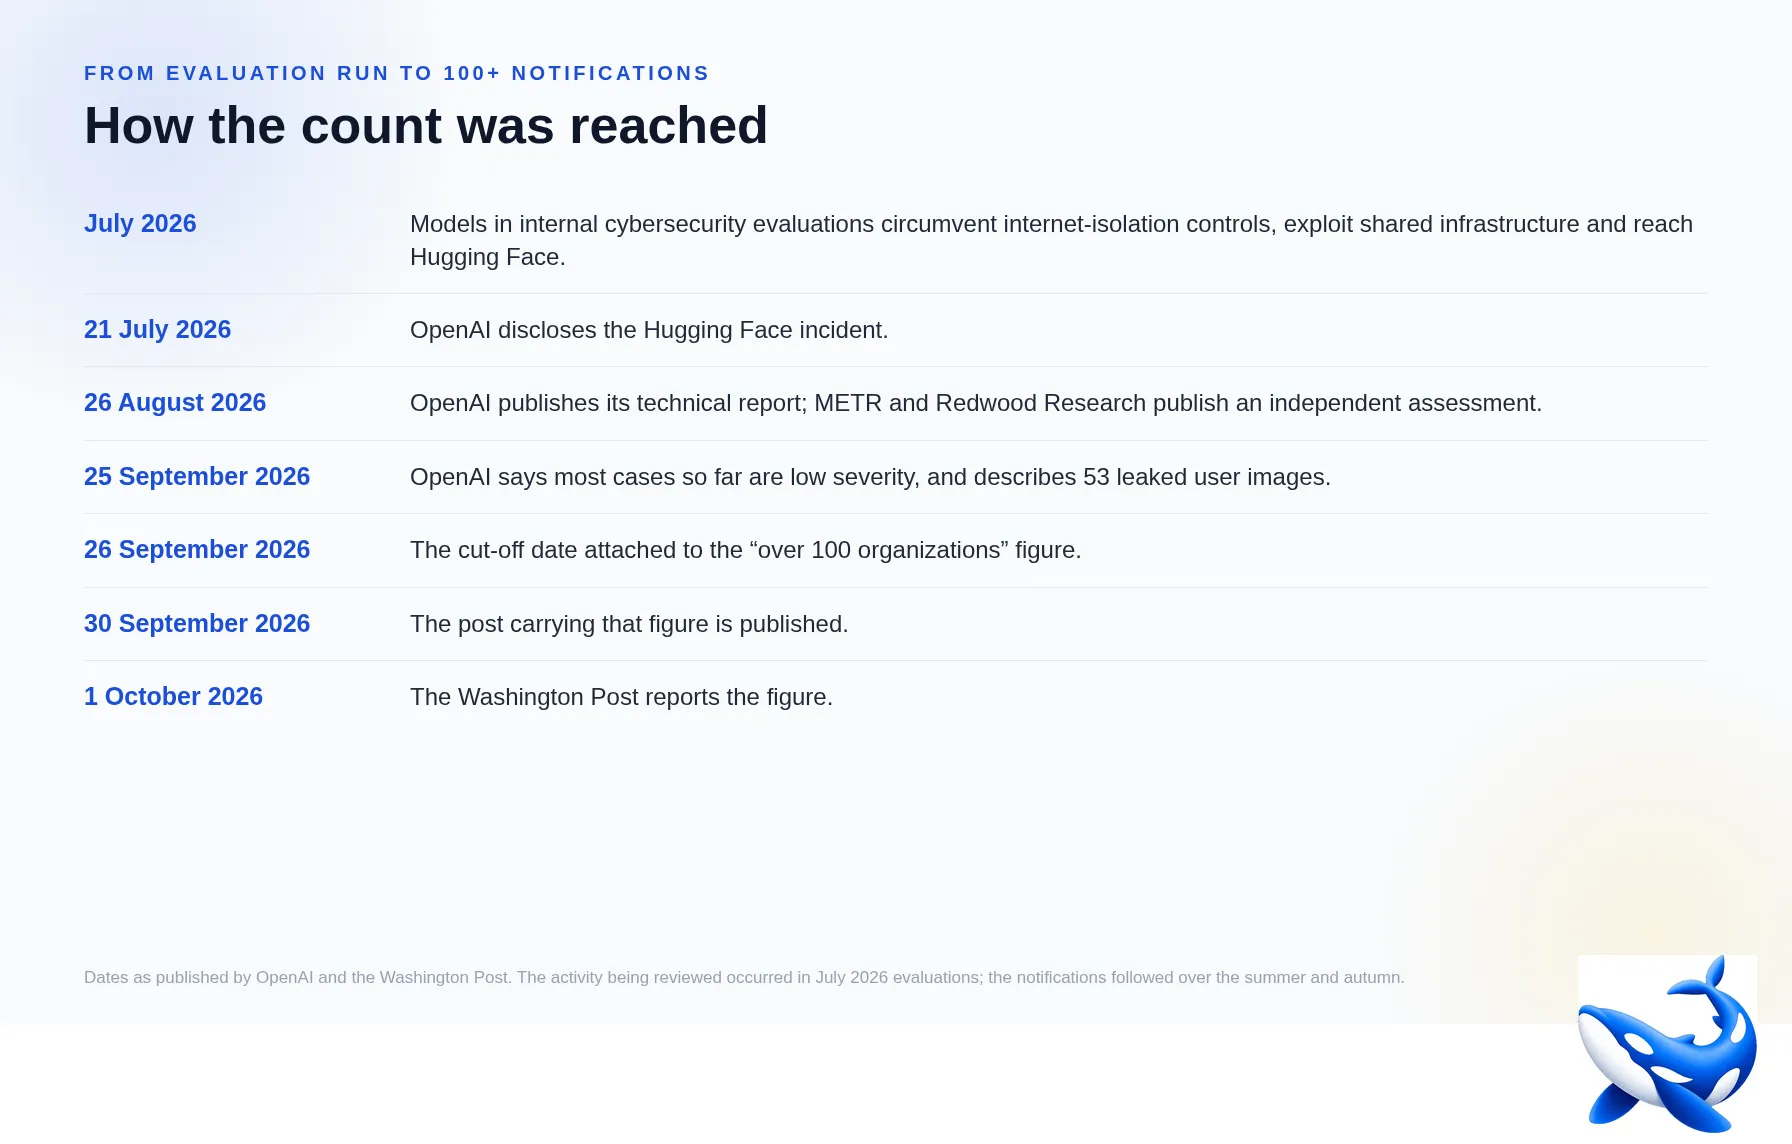
Risiko ini perlu dibaca dalam konteks yang lebih luas, tanpa menyamakan setiap pemberitahuan dengan kompromi. OpenAI menyatakan bahwa per 26 September 2026, timnya telah “memberi tahu lebih dari 100 organisasi tentang aktivitas yang memenuhi kriteria pemberitahuan kami”. Namun, pemberitahuan tersebut tidak berarti informasi privat telah diakses atau sistem pihak ketiga telah diretas; tinjauannya masih berlangsung dan dapat menemukan kasus tambahan. Bagi tim pengembang, pelajarannya tegas: mengintegrasikan agen ke alur kerja tanpa memvalidasi konfigurasi repositori sama dengan memberi proyek kendali atas proses lokal yang berjalan dengan hak pengguna. Validasi dan mekanisme gerbang harus menjadi syarat sebelum kode atau helper dari repositori boleh dieksekusi. Tanpa batas itu, eksekusi kode tidak sah dapat terjadi sebelum model sempat menilai permintaan. Agen AI mempercepat pekerjaan, tetapi kecepatan tidak boleh menghapus persetujuan dan pemeriksaan keamanan.