
Penipuan Digital Aplikasi: Ancaman Dekat di Setiap Transaksi
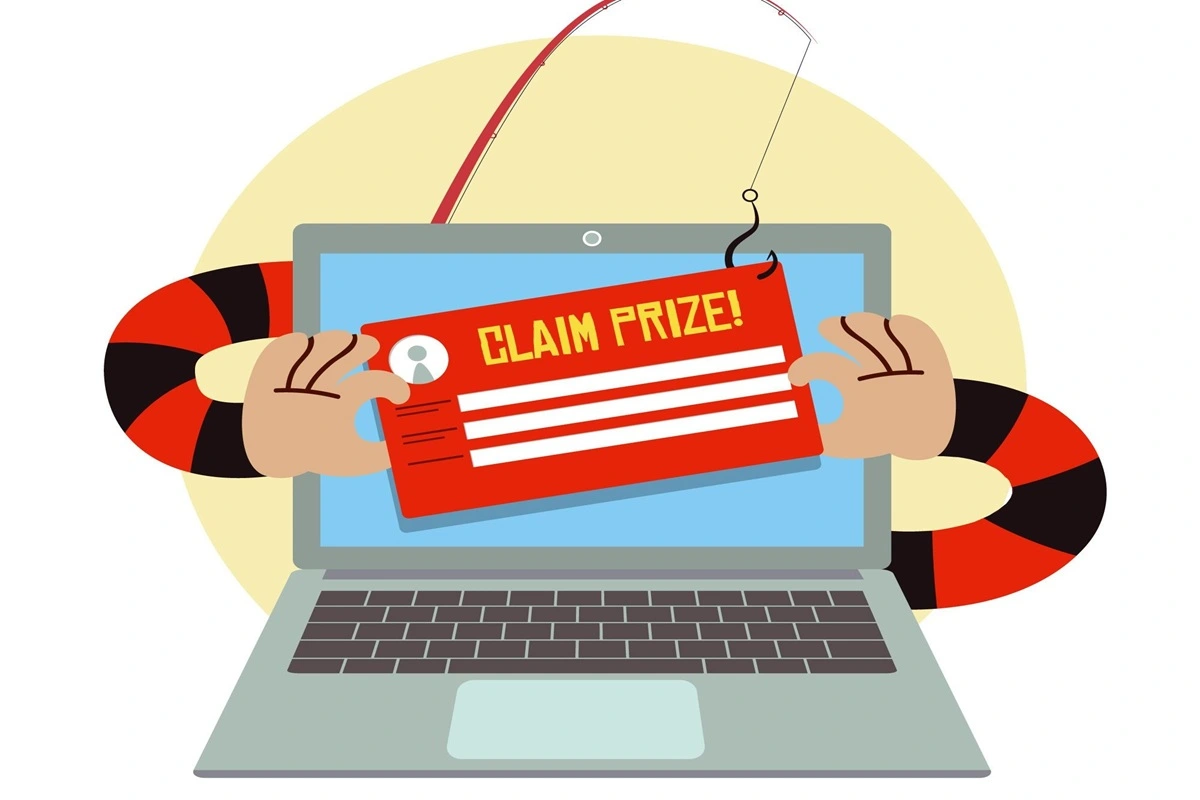
Penipuan digital aplikasi adalah segala bentuk kecurangan yang memanfaatkan aplikasi mobile, telepon, media sosial, dan kanal daring lain untuk mencuri data pribadi, menguasai akun, atau menguras saldo korban melalui rekayasa komunikasi, tautan palsu, dan permintaan kode keamanan yang menyesatkan. Penipuan digital bukan lagi ancaman abstrak, melainkan bagian dari keseharian: dari belanja online sampai chatting WhatsApp, pelaku menempel pada setiap aktivitas Anda. Besarnya data laporan menunjukkan bahwa kejahatan ini sudah masif, bukan kasus tersporadis yang bisa diabaikan. Indonesia Anti-Scam Centre mencatat 668.441 laporan penipuan hingga 31 Agustus, didorong oleh meningkatnya transaksi daring dan modus yang mengatasnamakan perusahaan resmi. Jika Anda masih menganggap panggilan dan pesan aneh sebagai gangguan biasa, Anda sedang memberi ruang nyaman bagi pelaku.
Modus Penipuan Terbaru: Dari Fake CS, Telepon OTP hingga Love Scam
Data laporan menunjukkan pola penipuan digital makin menyatu dengan aktivitas harian masyarakat: belanja online, komunikasi lewat telepon, media sosial, dan aplikasi pesan menjadi jalur serangan utama. Penipuan jual beli online menempati urutan teratas, diikuti fake call yang mengaku sebagai pihak lain, penipuan investasi, tawaran kerja palsu, dan hadiah fiktif. Di ranah penipuan digital aplikasi, beberapa modus penipuan terbaru sangat agresif: panggilan dari fake customer service yang mengancam akun akan dinonaktifkan agar korban panik dan mengeklik tautan atau menyerahkan data, telepon yang memaksa korban menyebutkan kode OTP yang baru diterima, love scam yang memanipulasi perasaan korban, serta penyebaran APK WhatsApp palsu yang mencuri akses perangkat. Menurut data OJK setempat, di satu wilayah saja tercatat 3.545 laporan penipuan dengan love scam dan APK WhatsApp berada di sepuluh besar modus yang digunakan pelaku.
Mengapa Telepon dan OTP Jadi Senjata Utama Pelaku
Telepon dan OTP menjadi kombinasi mematikan karena mengeksploitasi dua kelemahan manusia: kecenderungan percaya suara yang meyakinkan dan minimnya pemahaman soal keamanan transaksi online. Penipu memanfaatkan komunikasi via telepon dengan mengatasnamakan instansi, lembaga, atau perusahaan resmi, lalu meminta data pribadi atau kode keamanan yang dikirim ke ponsel korban. Begitu kode OTP diserahkan, akses ke akun dan transaksi bisa diambil alih dalam hitungan menit. OTP adalah One-Time Password yang bersifat rahasia dan dipakai untuk memverifikasi layanan atau transaksi; kode ini tidak boleh dibagikan kepada siapa pun, termasuk orang yang mengaku sebagai petugas bank atau perusahaan. Fakta bahwa masyarakat masih mudah dimanipulasi menunjukkan literasi keamanan digital tertinggal jauh dibanding kecepatan perkembangan modus penipuan.
Strategi Perlindungan Praktis: Dari 3C hingga Two-Factor Authentication
Melawan penipuan digital aplikasi tidak cukup dengan “hati-hati”; perlu strategi konkret yang dijalankan setiap hari. Pertama, disiplin menerapkan prinsip 3C: Cek Pengirimnya, Cek Fakta, dan Cari Tahu Modusnya. Selalu verifikasi kontak resmi lewat aplikasi atau situs dan jangan melakukan verifikasi melalui nomor telepon yang justru diberikan oleh penelepon. Kedua, jangan mengeklik tautan mencurigakan, terutama yang dikirimkan via pesan di luar aplikasi resmi, karena tautan phishing bisa mencuri informasi login dan OTP. Ketiga, lindungi keamanan transaksi online dengan tidak pernah membagikan password, PIN, maupun OTP; perusahaan layanan yang kredibel menegaskan mereka tidak akan meminta kode tersebut untuk alasan apa pun. Terakhir, aktifkan two-factor authentication di aplikasi penting dan pastikan semua transaksi tetap dilakukan di dalam platform resmi, bukan melalui pembayaran langsung di luar sistem yang menghilangkan perlindungan bagi pengguna.
Kesimpulan: Anggap Semua Komunikasi Digital sebagai Potensi Penipuan
Dengan ratusan ribu laporan penipuan yang tercatat, jelas bahwa penipuan digital aplikasi adalah wabah kejahatan, bukan lagi pengecualian. Pelaku memanfaatkan nama perusahaan resmi, mengirim tautan palsu, menyebar APK berbahaya, membangun kedekatan emosional melalui love scam, dan menelpon untuk menguras informasi keamanan Anda. Menolak menjadi korban berarti mengubah pola pikir: anggap setiap telepon, pesan, dan tautan sebagai potensi penipuan sampai terbukti sebaliknya, bukan sebaliknya. Periksa status akun dan pesanan langsung di aplikasi, jangan pernah menyebutkan OTP kepada siapa pun, dan hindari transaksi di luar platform resmi. Jika masyarakat konsisten mempraktikkan verifikasi kontak resmi, menolak klik link mencurigakan, serta mengaktifkan two-factor authentication, ruang gerak pelaku penipuan akan menyempit, dan keamanan digital kolektif perlahan akan membaik.