
Mengapa PHP 8.5.12 Bukan Sekadar Update Rutin
PHP 8.5.12 adalah rilis keamanan terbaru yang menambal dua kerentanan eksekusi kode jarak jauh (RCE) berskor CVSS 9,2 yang mempengaruhi hampir seluruh generasi runtime PHP dari versi 5.4 hingga 8.5.11, sehingga menjadikannya pembaruan wajib bagi siapa pun yang menjalankan situs atau aplikasi berbasis PHP di server produksi. Rilis PHP 8.5.12 pada 21 Oktober membawa 90 perbaikan di 29 komponen, termasuk Core, Opcache, PDO, DOM, dan SOAP, sekaligus patch resmi untuk CVE-2026-109618 dan CVE-2026-109619. Fakta bahwa detail celah keamanan bocor sebelum patch tersedia berarti penyerang sudah punya bahan untuk menyerang server yang belum diperbarui. Ini bukan lagi isu teknis yang bisa ditunda; ini adalah risiko langsung terhadap data pelanggan, kredensial admin, dan integritas infrastruktur yang ditopang PHP.
Mengenal Dua Kerentanan CVE PHP Kritis dan Skala Dampaknya
Dua celah keamanan PHP RCE yang tercatat sebagai CVE-2026-109618 dan CVE-2026-109619 adalah kerentanan inti runtime yang memungkinkan penyerang tanpa autentikasi menjalankan kode di server dan membaca data memori sistem. Keduanya diberi skor CVSS 9,2 dengan label Kritis, artinya cukup satu permintaan berbahaya untuk membajak server, melumpuhkan layanan, atau mengubah data sensitif. Kerentanan pertama berakar pada penanganan kondisi kehabisan memori (out-of-memory) ketika data permintaan baru diinisialisasi sebagian, sedangkan yang kedua terkait status internal yang masih hidup setelah memori dibebaskan (use-after-free). Jangkauan dampaknya masif: versi warisan PHP 5.4 hingga rilis terbaru 8.5.11 sama-sama rentan, dan PHP adalah tulang punggung jutaan situs, termasuk CMS populer seperti WordPress dan Drupal. Mengabaikan update berarti membiarkan penyerang menjadikan server Anda batu loncatan untuk serangan lanjutan ke jaringan internal.
Versi Aman dan Strategi Update di Lingkungan Enterprise
Tim pengembang PHP telah merilis tambalan resmi di empat cabang aktif: PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Prinsipnya jelas: tetap di cabang yang sudah dipakai dan naikkan ke patch terakhir tanpa berganti versi mayor, sehingga risiko kompatibilitas lebih terkendali. Semua versi di bawah rilis tersebut, termasuk 8.5.11 ke bawah dan seluruh lini 5.4 sampai 8.1, berada di zona bahaya karena tidak memuat perbaikan dua kerentanan CVE PHP kritis ini. Di lingkungan enterprise, menunda update sama dengan menerima kemungkinan eskalasi dari insiden kecil menjadi kompromi total domain, terutama ketika PHP menjalankan aplikasi inti seperti portal pelanggan atau sistem internal. Langkah praktisnya: audit versi PHP di semua node, backup sistem, rencanakan window maintenance, lalu update engine PHP di setiap server atau kontainer, dan verifikasi dengan php -v sambil ingat bahwa versi CLI bisa berbeda dari versi yang melayani web.
Panduan Update PHP untuk WordPress dan Hosting Populer
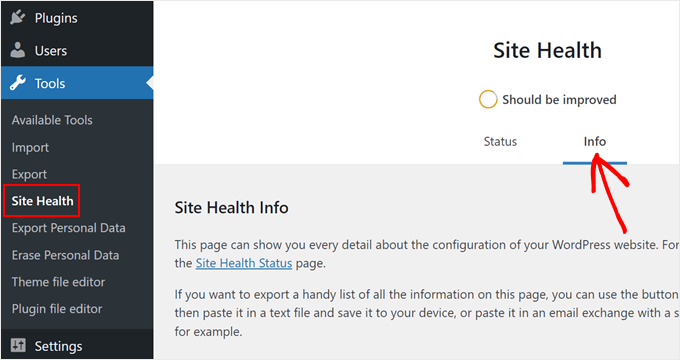
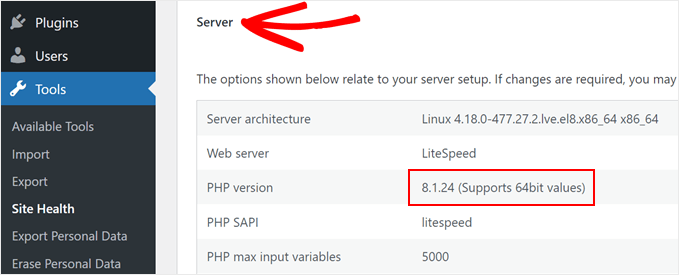
Bagi pemilik situs WordPress, kuncinya adalah memahami bahwa update PHP WordPress tidak terjadi dari dashboard WordPress, melainkan di level hosting. Mengupdate core, plugin, atau tema tidak mengubah versi PHP; engine PHP berjalan di server hosting dan harus diubah dari akun hosting atau melalui tim support. Langkah praktis: masuk ke dashboard admin WordPress, buka Tools » Site Health, lalu tab Info, dan lihat bagian Server untuk mengetahui versi PHP yang aktif. Situs hanya aman jika menampilkan PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35, atau rilis lebih baru dalam seri yang sama. Jika versi lebih rendah, backup situs, masuk ke panel hosting (cPanel, panel kustom, atau antarmuka lain), cari pengaturan versi PHP di menu Websites atau serupa, lalu ganti ke rilis patch yang direkomendasikan. Jika pengaturan tidak ditemukan, minta tim hosting mengganti versi PHP ke rilis yang sudah ditambal.
Langkah Setelah Update: Verifikasi, Deteksi Intrusi, dan Kebiasaan Sehat
Menginstal PHP 8.5.12 atau rilis patch lain menghentikan serangan baru, tetapi tidak otomatis mengusir penyerang yang sudah masuk sebelum update. Karena detail eksploit sempat bocor sebelum patch tersedia, ada kemungkinan server sudah disusupi jika sebelumnya menjalankan versi rentan. Setelah update, verifikasi keberhasilan dengan mengecek versi PHP dari Site Health di WordPress dan dari baris perintah menggunakan php -v, sambil sadar bahwa keduanya bisa berbeda jika konfigurasi CLI dan web terpisah. Lalu, periksa tanda intrusi: akun admin asing, file yang berubah tanpa penjelasan, atau skrip yang tidak dikenal di direktori publik. Jika ada indikasi, ikuti panduan pembersihan situs yang terkompromi dan pertimbangkan audit keamanan menyeluruh. Ke depan, jadikan update PHP rutin sebagai kebiasaan: tetap di versi yang didukung, pantau advisory keamanan, dan anggap penundaan patch sebagai keputusan bisnis yang berisiko, bukan pilihan teknis yang netral.