
Tautan publik, risiko yang tidak terlihat
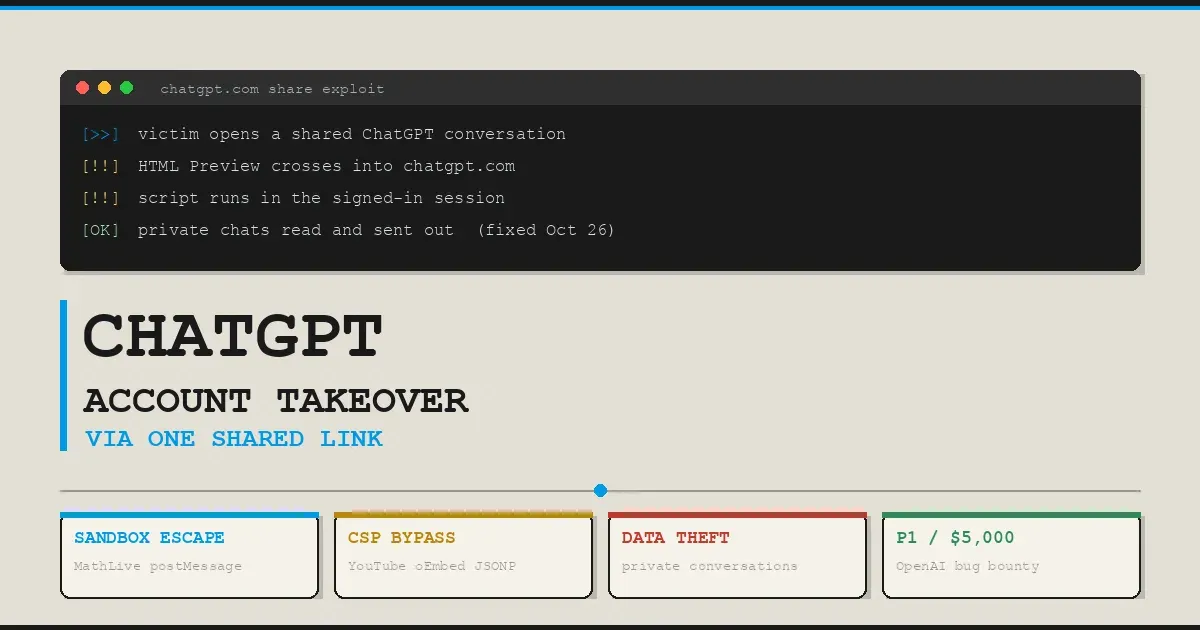
Celah keamanan ChatGPT adalah kelemahan pada aplikasi atau fitur yang memungkinkan pihak lain melakukan tindakan di luar tujuan normalnya, termasuk mengakses data yang seharusnya tetap privat. Peneliti menemukan tautan ChatGPT publik yang dapat menjalankan kode penyerang di sesi korban yang sudah masuk, membaca daftar percakapan, membuka chat pribadi yang tidak pernah dibagikan, lalu mengirimkan isinya ke server eksternal. Ini bukan risiko yang menuntut korban memasang aplikasi atau menempelkan kode: dalam demonstrasi akhir, membuka tautan saja cukup. Karena itu, anggapan bahwa tautan percakapan hanya menampilkan isi yang sengaja dibagikan tidak lagi aman sebagai aturan umum. Privasi obrolan dapat bergantung pada bagaimana halaman memproses konten tertanam, bukan hanya pada pengaturan berbagi pengguna.
Rantai serangan menggabungkan grafik, pratinjau HTML, komunikasi antarb jendela browser, dan aturan keamanan yang meloloskan skrip tertentu. Konten pratinjau yang semestinya terisolasi dapat mengirim pesan ke halaman utama; pesan itu diterima tanpa pemeriksaan asal yang memadai. Setelah HTML berbahaya masuk ke halaman, skrip memperoleh kewenangan sesi ChatGPT dan dapat memanggil API terautentikasi. Demonstrasi dilakukan sebagai bukti konsep di lingkungan uji, dan tidak ada indikasi serangan tersebut digunakan terhadap pengguna nyata. Itu kabar yang menenangkan, tetapi bukan alasan untuk mengabaikan pelajarannya: fitur-fitur yang aman secara terpisah bisa menjadi jalur serangan saat digabungkan.

Perbaikan sudah diterapkan, tetapi ancaman tidak berhenti
OpenAI menutup celah tautan pada 26 Oktober 2026, memberi kasus itu tingkat prioritas P1, dan memberikan hadiah kepada tim peneliti yang melaporkannya. Perbaikan diterapkan pada kedua versi situs, sehingga pengguna tidak perlu melakukan tindakan khusus untuk menerima tambalan tersebut. Tim MathLive juga mengubah validasi asal pesan dan memblokir tata letak khusus yang datang dari jendela lain. Respons ini layak diapresiasi, namun tambalan tidak menjadikan setiap tautan ChatGPT otomatis aman untuk selamanya. Risiko dapat muncul dari komponen dan fitur yang berbeda, sehingga keamanan perlu dinilai sebagai proses berkelanjutan, bukan satu kotak yang dicentang.
Kasus lain yang ditemukan Check Point Research memperlihatkan sisi berbeda dari masalah ini: prompt injection dapat digunakan untuk melewati perlindungan, mengekstraksi data sensitif, dan berpotensi menyebarkan malware. OpenAI kemudian memperkuat Lockdown Mode ChatGPT setelah peneliti menemukan cara mengakali proteksinya. Mode opsional ini ditujukan bagi pengguna yang menangani informasi sangat sensitif. Saat aktif, fitur ini membatasi koneksi ke layanan eksternal dan dapat membatasi atau menonaktifkan penjelajahan web langsung, Deep Research, Agent Mode, serta unduhan berkas. Pembatasan itu berguna, tetapi bukan jaminan bahwa risiko dari seluruh aplikasi, konektor, dan lingkungan operasional lenyap.
Cara mengurangi risiko saat memakai ChatGPT
Kebiasaan paling praktis tetap sederhana: periksa siapa yang mengirim tautan dan pastikan alamatnya sesuai sebelum membukanya, termasuk jika tautan mengarah ke chatgpt.com. Jangan menganggap tampilan percakapan yang akrab sebagai bukti bahwa kontennya aman. Hindari memasukkan informasi rahasia ke layanan atau percakapan yang tidak diperlukan, dan berhati-hatilah saat meminta AI memproses materi dari sumber yang tidak tepercaya. Prompt injection dapat menyembunyikan instruksi di dalam konten yang tampak biasa, seperti email, lalu mendorong agen membuka atau membocorkan data. Untuk organisasi, peneliti menganjurkan peningkatan visibilitas atas penggunaan AI dan kendali terhadap paparan data sensitif, sambil menilai aplikasi, runtime, konektor, serta komponen di sekitar model sebagai bagian dari permukaan serangan.
Jika pekerjaan melibatkan informasi berisiko tinggi, pertimbangkan Lockdown Mode ChatGPT dan pahami fungsi yang akan dibatasi sebelum mengaktifkannya. Gunakan mode tersebut sebagai lapisan pengurangan risiko, bukan sebagai izin untuk membuka tautan sembarangan atau memasukkan data apa pun. Pastikan pula fitur dan kebijakan keamanan yang tersedia sesuai dengan kebutuhan kerja; pembatasan akses eksternal dapat mengurangi peluang kebocoran melalui alat, tetapi tidak menggantikan pemeriksaan sumber dan tata kelola data. Untuk bug tautan yang dilaporkan, OpenAI menyatakan perbaikannya sudah aktif dan pengguna tidak perlu melakukan apa pun. Kewaspadaan tetap relevan karena insiden berbeda dapat memanfaatkan jalur berbeda.
Kesimpulan: jangan samakan tautan biasa dengan tautan aman
Temuan ini menunjukkan bahwa ancaman terhadap ChatGPT tidak hanya berasal dari jawaban model atau perintah yang terlihat. Sebuah tautan yang tampak biasa pernah dapat menjadi jalan masuk ke sesi terautentikasi dan mengancam privasi obrolan, sementara prompt injection lain mendorong penguatan Lockdown Mode ChatGPT. Tambalan OpenAI dan perubahan pada komponen terkait menutup celah yang dilaporkan, tetapi pelajaran utamanya lebih luas: keamanan ChatGPT bergantung pada seluruh rangkaian fitur yang saling berinteraksi. Periksa asal tautan, batasi paparan data sensitif, dan aktifkan perlindungan yang sesuai dengan kebutuhan. Keamanan yang baik bukan soal panik terhadap setiap tautan, melainkan tidak memberikan kepercayaan otomatis hanya karena tautan itu terlihat resmi.