
Alarm Besar: 89% Perusahaan Tertinggal dari Serangan AI
Kesiapan menghadapi serangan siber berbasis AI adalah kemampuan organisasi untuk mencegah, mendeteksi, dan merespons ancaman yang semakin cepat, otomatis, dan kompleks menggunakan kombinasi teknologi cerdas, proses yang matang, serta budaya keamanan yang kuat di seluruh level, bukan sekadar pemasangan alat keamanan konvensional di jaringan dan perangkat mereka.
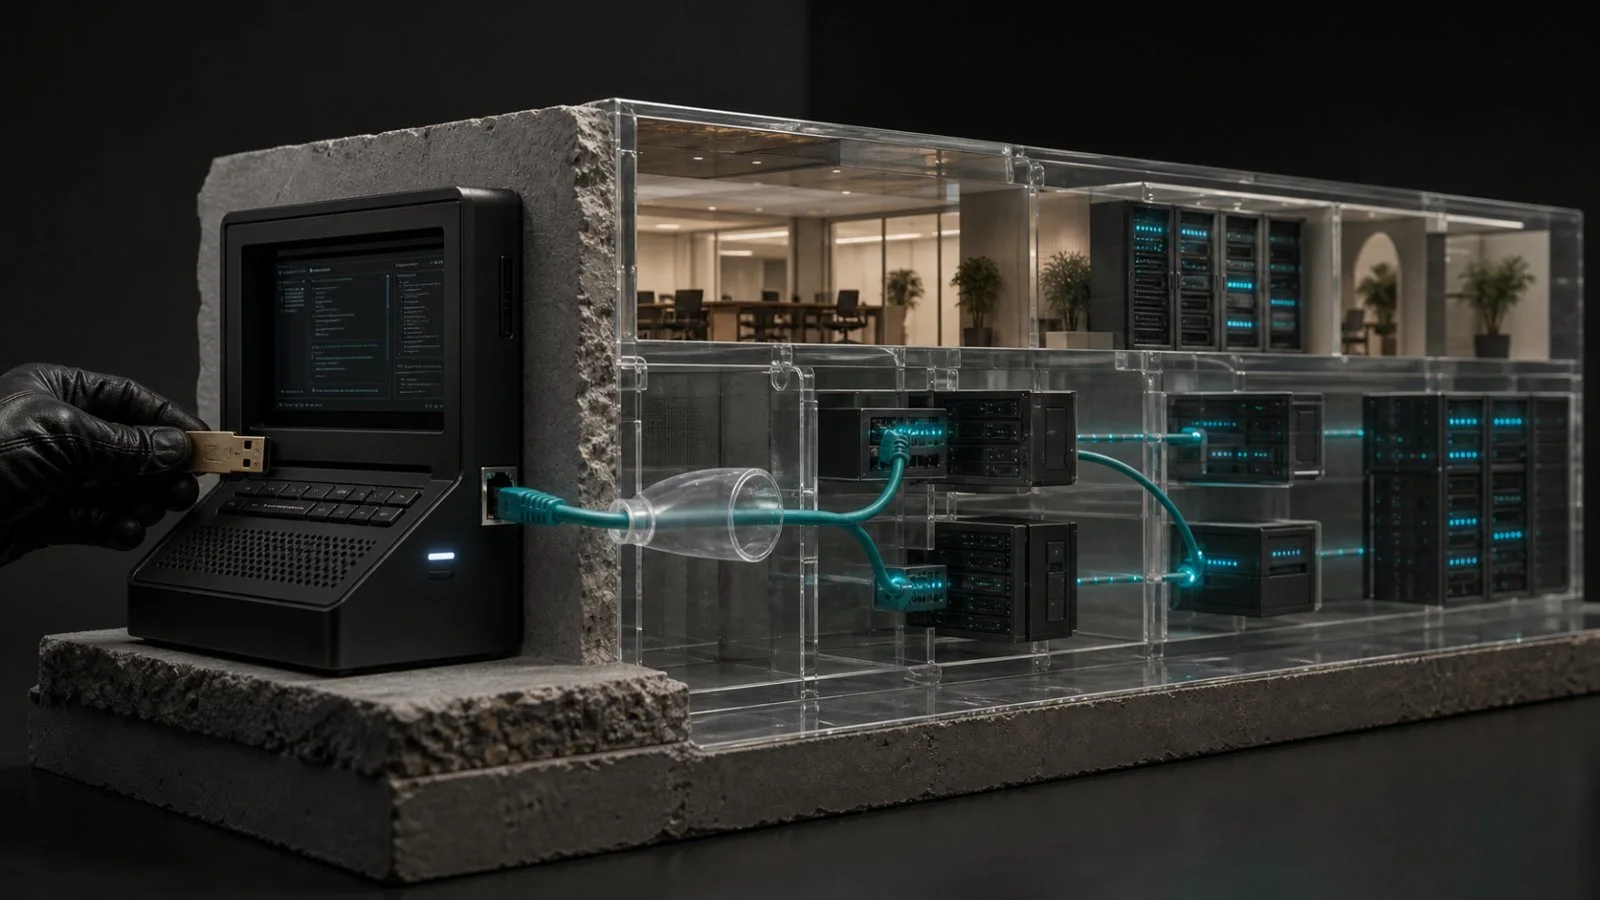
Fakta bahwa 89% perusahaan belum siap menghadapi serangan siber bukan sekadar statistik; ini adalah tanda bahwa dunia usaha sedang kalah cepat dari penyerang yang sudah memanfaatkan kecerdasan buatan untuk mempercepat dan mempermurah biaya serangan. Saat Head of Consulting PT Ensign InfoSecurity Indonesia, Adithya Nugraputra, menegaskan bahwa adopsi AI oleh penyerang berkembang sangat cepat, ia sesungguhnya sedang mengatakan: model pertahanan tradisional sudah kedaluwarsa. Exclusive Media Briefing Ensign Cyber Threat Landscape Report 2026 memperlihatkan bahwa seluruh 10 model AI yang diuji mampu memperoleh akses awal ke jaringan uji, dan 90% di antaranya menembus data sensitif. Ini bukti lapangan, bukan simulasi teoretis.
Masalahnya, banyak manajemen yang masih memandang keamanan siber sebagai isu teknis, bukan risiko bisnis. Padahal, semakin luas ekosistem digital, semakin lebar pula permukaan serangan yang siap dieksploitasi oleh serangan siber berbasis AI yang bekerja tanpa lelah 24/7.
AI Mengubah Peta Serangan: Murah, Cepat, dan Sulit Dideteksi
Serangan siber berbasis AI menghapus dua batas klasik kejahatan digital: kebutuhan keahlian tinggi dan biaya operasi yang besar. Pelaku kini dapat menggunakan model AI yang tersedia luas untuk menyusun serangan phishing yang sangat meyakinkan, mengotomatisasi pencarian celah, hingga menembus sistem dalam hitungan menit, bukan lagi hari atau minggu. Serangan phishing berbasis AI bahkan dapat mencapai tingkat keberhasilan klik hingga 54% dengan biaya 95% lebih rendah dibanding metode tradisional.
Dalam pengujian pada jaringan universitas yang dikendalikan, seluruh model AI yang diuji berhasil mendapat akses awal ke jaringan, dan 90% mencapai data sensitif. Ini menunjukkan bahwa AI canggih telah menurunkan hambatan teknis bagi penyerang: siapa pun yang punya niat dan sedikit modal dapat menyewa tool, membeli kredensial dari initial access broker, lalu membiarkan agen AI bekerja mengeksekusi serangan tanpa banyak intervensi manusia.
Lebih berbahaya lagi, serangan siber berbasis AI diprediksi akan makin canggih dan sulit dilacak, dengan agen AI yang mampu menemukan, mengeksploitasi, dan memonetisasi kelemahan secara otonom. Jika perusahaan tetap mengandalkan manual review log dan tim kecil SOC, mereka pada dasarnya sedang bertarung melawan mesin dengan tangan kosong.
Dari Bertahan ke Mengimbangi: AI sebagai Tulang Punggung Pertahanan
Jika penyerang memakai AI, satu-satunya respons rasional adalah mengimbangi dengan sistem keamanan AI perusahaan yang mampu bekerja dalam skala dan kecepatan yang sama. AI dalam pertahanan keamanan siber bukan aksesori, melainkan mesin utama yang menggerakkan deteksi ancaman otomatis, analisis, dan respons insiden secara real-time. AI dapat membaca pola perilaku jaringan, mengenali login mencurigakan, akses data besar yang tidak lazim, hingga aktivitas aplikasi yang menyimpang, lalu menandai atau memblokirnya sebelum berubah menjadi pelanggaran besar.
Integrasi AI ke dalam operasi keamanan memungkinkan pemantauan sistem, analisis log, dan pelaporan insiden berjalan otomatis, sementara tim keamanan fokus pada investigasi strategis dan pengambilan keputusan. "AI menawarkan kemampuan deteksi ancaman yang lebih cepat dan akurat, mampu menganalisis data dalam jumlah besar secara real-time untuk mengidentifikasi pola mencurigakan". Ketika otomatisasi berbasis AI diterapkan secara konsisten dalam pencegahan, biaya insiden dapat ditekan signifikan melalui pengurangan dampak pelanggaran dan waktu pemulihan yang lebih singkat.
Namun AI bukan peluru perak. Adithya mengingatkan bahwa faktor manusia tetap bagian penting dalam pertahanan siber; password lemah dan kelengahan pengguna masih menjadi pintu masuk favorit penyerang. Disinilah kombinasi AI + literasi keamanan karyawan menjadi garis pertahanan yang lebih realistis daripada berharap satu alat menyelesaikan semua masalah.
Langkah Implementasi Praktis: Dari Audit hingga Tata Kelola AI
Mengadopsi AI ke dalam pertahanan keamanan siber bukan soal membeli tools paling mahal, tetapi membangun arsitektur pertahanan yang jelas. Langkah pertama adalah evaluasi kebutuhan dan kerentanan: identifikasi area paling kritis, seperti perlindungan identitas, endpoint, atau keamanan cloud, di mana deteksi ancaman otomatis akan memberikan dampak terbesar. Dari sana, barulah memilih solusi AI yang sanggup terintegrasi dengan XDR atau SIEM yang sudah ada agar visibilitas ancaman menyatu, bukan terpecah di banyak dashboard.
Langkah berikutnya adalah melatih model AI dengan data berkualitas, mengintegrasikannya dengan operasi keamanan harian, lalu menetapkan tata kelola AI dan kebijakan keamanan yang jelas. Organisasi perlu mendefinisikan penggunaan AI yang dapat diterima, prosedur eskalasi, serta cara mengelola bias atau salah deteksi. Penerapan tata kelola ini harus dibarengi investasi pada pelatihan staf, agar analis mampu memahami dan mengkritisi output AI, bukan sekadar menerimanya mentah-mentah.
Country Head Indonesia Ensign InfoSecurity, Suryo Pratomo, menegaskan bahwa semakin luas ekosistem digital, semakin luas permukaan serangan yang harus diawasi. Artinya, tanpa integrasi dan tata kelola yang matang, bahkan AI terbaik sekalipun akan tenggelam dalam kompleksitas sistem yang tidak tertata.
Dampak ke Pengguna dan Mengapa Menunda Adopsi AI Adalah Kesalahan
Bagi pengguna sehari-hari, konsekuensi kesenjangan keamanan ini sangat nyata: akun yang diambil alih, data pribadi yang bocor, dan layanan yang tiba-tiba lumpuh karena serangan. Suryo mengingatkan bahwa pengguna perlu perhatian khusus saat berhadapan dengan pesan, tautan, atau komunikasi digital yang tampak meyakinkan namun berpotensi serangan. Ketika penyerang memakai AI untuk mempersonalisasi phishing, satu klik ceroboh bisa membuka jalan bagi agen AI yang siap menjelajah seluruh jaringan perusahaan.
Di sisi lain, penerapan AI pada sistem keamanan siber perusahaan bukan lagi pilihan, tetapi keharusan untuk menghadapi ancaman yang terus berkembang. AI dalam pertahanan keamanan siber membantu menghemat biaya operasional melalui otomatisasi, mempercepat respons insiden hingga belasan persen, dan mengurangi dampak pelanggaran karena serangan dihentikan lebih dini. Pasar AI untuk keamanan siber sendiri diproyeksikan tumbuh pesat, yang berarti perusahaan yang menunda akan semakin tertinggal dari pesaing yang sudah memodernisasi pertahanannya.
Kesimpulannya tegas: ketika 89% perusahaan belum siap, masalah utamanya bukan kekurangan teknologi, tetapi keberanian dan kemauan untuk mengadopsi sistem keamanan AI perusahaan secara serius. Menunda sama dengan memberi waktu tambahan bagi penyerang untuk menyempurnakan serangan siber berbasis AI mereka.