
Ancaman Siber Berbasis AI: Dari Layanan Palsu ke Infrastruktur Korporasi
Ancaman siber berbasis AI adalah serangan digital yang memanfaatkan atau meniru teknologi kecerdasan buatan—mulai dari layanan AI palsu, manipulasi model Large Language Model, hingga agen AI berbahaya—untuk menembus, mengontrol, atau merusak sistem perusahaan secara terkoordinasi dengan kecepatan dan skala yang jauh lebih sulit dideteksi dibanding serangan konvensional. Fenomena ini bukan lagi skenario futuristik, melainkan realitas pahit bagi bisnis yang menikmati manfaat AI tanpa menyeimbangkannya dengan keamanan yang memadai. Ketika AI dipakai di hampir setiap lapisan operasi, penyerang ikut masuk ke ekosistem yang sama: dari rantai pasok model, plugin, sampai skrip eksternal. Jika perusahaan tetap berpikir bahwa memasang AI di lingkungan internal otomatis aman, mereka pada dasarnya memberi penyerang panggung kosong untuk beraksi.
Ledakan Serangan Menyamar sebagai Layanan AI: Data Kaspersky dan Titik Rawan Bisnis
Data terbaru menunjukkan bahwa ancaman siber berbasis AI sudah sampai fase industri. Kaspersky mencatat lebih dari 60 persen serangan siber global terjadi di kawasan Asia Pasifik, menjadikannya hotspot risiko bagi perusahaan yang agresif mengadopsi AI. Lebih mengkhawatirkan lagi, secara global tercatat lebih dari 92.000 serangan berbahaya yang menyamarkan diri sebagai layanan AI hanya dalam paruh pertama 2026. Angka ini menunjukkan satu hal: penyerang paham betul bahwa label “AI” memancing rasa percaya, sekaligus rasa penasaran. Di banyak organisasi, AI diintegrasikan ke proses bisnis tanpa audit keamanan yang serius. Asumsi keliru bahwa menyimpan LLM secara internal sudah cukup aman dibantah keras oleh fakta bahwa kode berbahaya masih bisa disusupkan melalui bobot model, plugin AI, maupun skrip luar. Bisnis yang mengabaikan celah ini sedang bermain lotre dengan operasional dan reputasinya sendiri.
Solusi MDR AI ESET: Respons Enam Menit atau Menunggu 24 Hari
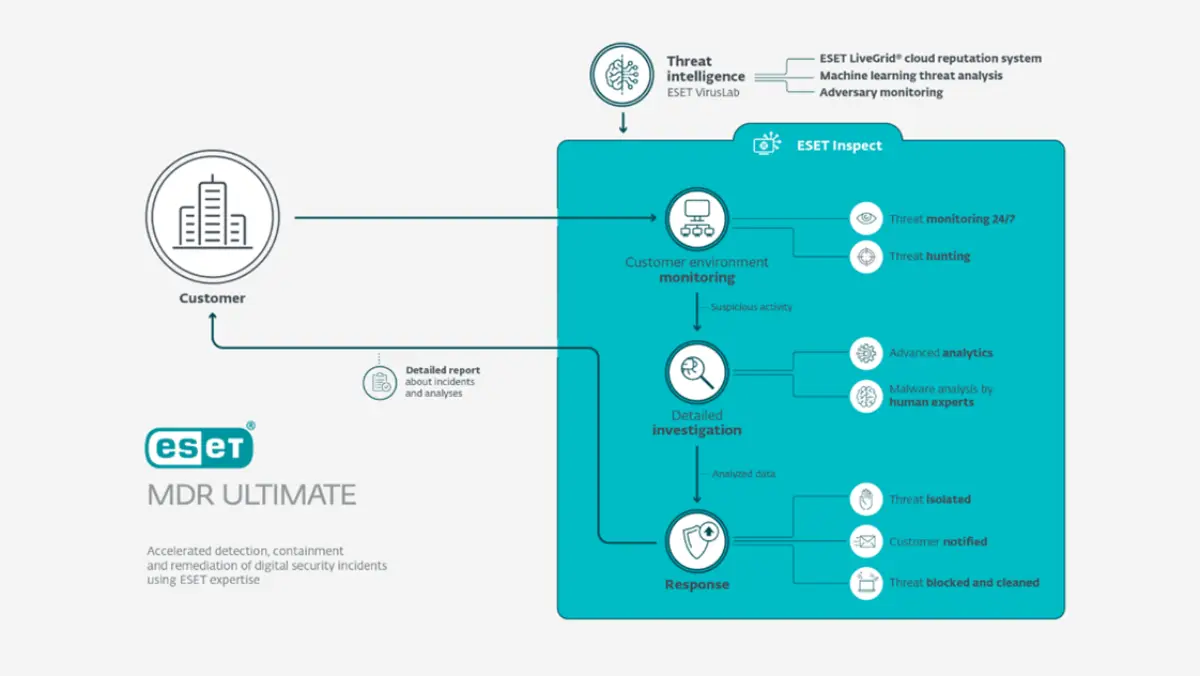
Di tengah situasi genting, ESET merilis layanan ESET MDR berbasis kecerdasan buatan yang menargetkan waktu respons super cepat: enam menit dari deteksi hingga tindakan insiden. Kontrasnya brutal jika dibandingkan dengan rata-rata global, di mana organisasi butuh hingga 24 hari untuk menyadari bahwa mereka sedang diretas. Pada skala serangan modern, 24 hari sama saja menyerahkan seluruh ekosistem data ke penyerang. Layanan MDR AI seperti ini bukan kemewahan, tetapi koreksi atas realitas bahwa tim TI internal tidak bisa siaga 24/7. ESET MDR memantau dan mengisolasi serangan secara mandiri ketika tim teknologi tidak bertugas, menggabungkan algoritma otomatis dengan lebih dari 100 pemburu ancaman profesional di level global. Di satu sisi, organisasi mendapat pertahanan otomatis yang selalu aktif; di sisi lain, staf teknologi dibebaskan dari beban analisis manual yang melelahkan dan rawan salah baca.
Kaspersky AI Protect dan Kebutuhan Keamanan Siber Spesifik untuk Infrastruktur AI
Kaspersky merespons gelombang ancaman ini dengan meluncurkan Kaspersky AI Protect (KAIP) untuk memperluas keamanan siber Asia Pasifik. Solusi ini secara eksplisit dirancang bukan hanya untuk serangan tradisional, tetapi untuk ancaman yang menargetkan infrastruktur AI: LLM, basis pengetahuan RAG, hingga platform orkestrasi agen AI. Dalam praktiknya, KAIP dapat terintegrasi dengan portal dan aplikasi web, server proxy, NAS, serta gateway email perusahaan. Artinya, perusahaan tidak dipaksa membongkar arsitektur teknologi yang sudah ada; perlindungan AI masuk ke dalam sistem yang sedang berjalan. Pendekatan ini menjawab kelemahan mendasar banyak organisasi yang terlalu fokus pada endpoint dan perimeter jaringan, sementara komponen AI seperti file bobot LLM dan keterampilan agen AI nyaris dibiarkan tanpa pengawasan. Di sini terlihat jelas: tanpa visibilitas terhadap lapisan AI, keamanan siber Asia Pasifik hanya tampak kuat di permukaan.
Mengapa Bisnis Harus Memilih Deteksi Cepat Berbasis AI, Bukan Sekadar Firewall
Regulasi ketat seperti Undang-Undang Perlindungan Data Pribadi menuntut perusahaan memiliki sistem mitigasi yang tangguh, tetapi kepatuhan dokumen tidak otomatis berarti aman. Dalam era ancaman siber berbasis AI, pertanyaan utamanya bergeser: seberapa cepat organisasi mendeteksi dan mengisolasi serangan yang menyamar sebagai layanan AI, bukan sekadar seberapa banyak kebijakan tertulis yang mereka punya. Solusi MDR AI dengan respons menit seperti ESET MDR dan solusi keamanan spesifik untuk infrastruktur AI seperti Kaspersky AI Protect menggambarkan garis baru pemisah antara perusahaan yang bertahan dan yang tumbang. Perusahaan yang masih mengandalkan firewall tradisional tanpa lapisan analitik AI dan respons otomatis sebenarnya memilih "menunggu untuk kalah". Kesimpulannya jelas: jika bisnis ingin memanfaatkan AI untuk keuntungan kompetitif, mereka wajib memanfaatkan AI juga untuk pertahanan. Di era serangan terkoordinasi, kecepatan deteksi bukan fitur tambahan, melainkan inti strategi bertahan hidup.