
Mengapa Keamanan AI di Tempat Kerja Harus Dimulai dari Kebijakan Satu Halaman
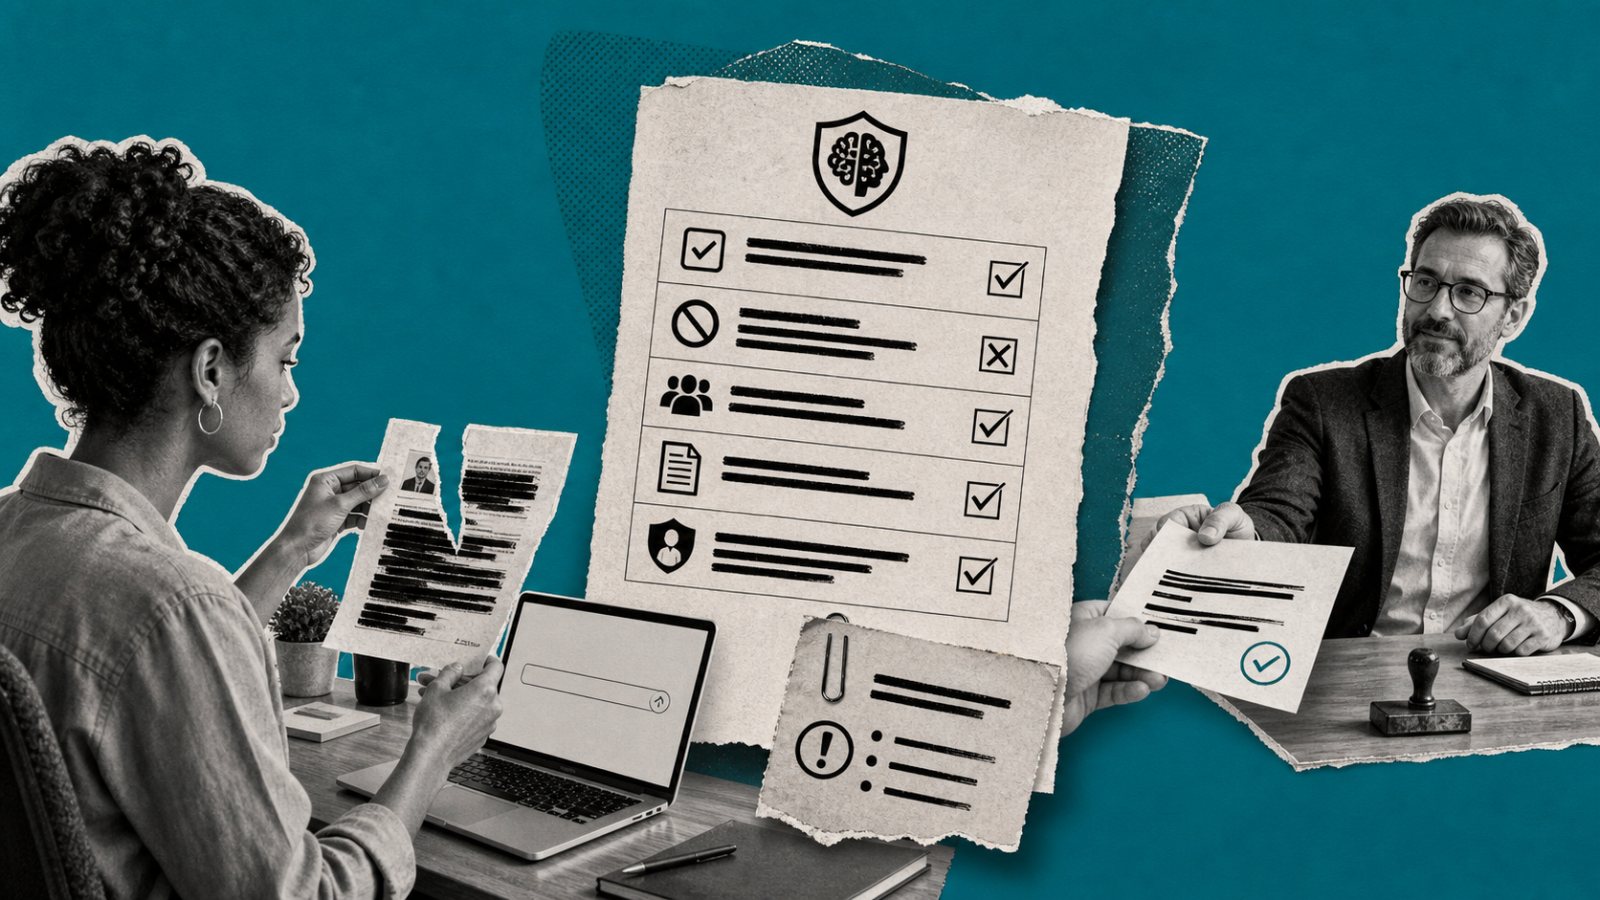
Keamanan AI di tempat kerja adalah serangkaian aturan, kontrol akses, dan prosedur review manusia yang dirancang untuk mencegah kebocoran data sensitif dan keputusan otomatis tanpa pengawasan ketika organisasi mengintegrasikan chatbot atau alat AI ke dalam proses sehari-hari. Fokusnya bukan menolak AI, melainkan memastikan setiap penggunaan punya batasan jelas atas data, izin teknis, dan tanggung jawab manusia sebelum sistem dijalankan secara luas. Inti persoalannya: banyak tim berlari memanfaatkan AI tanpa kerangka kerja keamanan, lalu kaget ketika data klien atau keputusan HR ikut muncul di prompt. Pendekatan yang waras adalah membangun "data protection framework" yang minimal tapi tegas. Sebuah kebijakan AI satu halaman yang memandu semua orang tentang ruang lingkup, alat yang boleh dipakai, data terlarang, dan kewajiban review manusia sudah cukup untuk menurunkan risiko secara nyata. Dokumen ini menerjemahkan penilaian hukum, privasi, dan keamanan menjadi aturan operasional yang mencegah keluaran AI mengambil alih keputusan manusia tanpa kontrol.
Mendesain Kebijakan Otorisasi AI Satu Halaman yang Benar-Benar Dipakai Orang
Kebijakan AI minimal yang efektif bukan laporan tebal, melainkan satu halaman yang menjawab tiga pertanyaan praktis: "Apa yang boleh saya lakukan? Siapa yang menyetujui? Ke mana saya melapor kalau ada masalah?". Kerangka paling ringkas adalah tujuh kontrol: cakupan, alat yang diizinkan, data yang dilarang, penggunaan yang boleh, tingkat persetujuan, review manusia, dan respons insiden. Mulai dari inventaris: daftar dulu aktivitas di mana tim sudah atau ingin memakai AI—meringkas dokumen, menyiapkan teks, menganalisis spreadsheet, menulis kode, melayani pelanggan, mendukung rekrutmen, dan seterusnya. Untuk tiap aktivitas, catat tujuan, jenis data, penerima hasil, dan potensi dampak bila AI salah atau mengungkapkan data. Bagian "data terlarang" harus sangat eksplisit: jangan masukkan kredensial, API key, rahasia dagang, kode non-publik, dokumen rahasia, atau data pribadi ke layanan AI umum. Di sisi lain, pasal "verifikasi" harus mewajibkan pengguna mengecek fakta, perhitungan, sumber, kerahasiaan, hak cipta, dan bias; serta mencatat alat, tujuan, kategori data, nama reviewer, dan keputusan akhir. Di sinilah keamanan AI tempat kerja mulai terasa: setiap orang tahu garis batas konkret, bukan slogan abstrak.
Mengonfigurasi Kit MCP–ChatGPT: Kontrol Akses Harus Lebih Ketat daripada Prompt
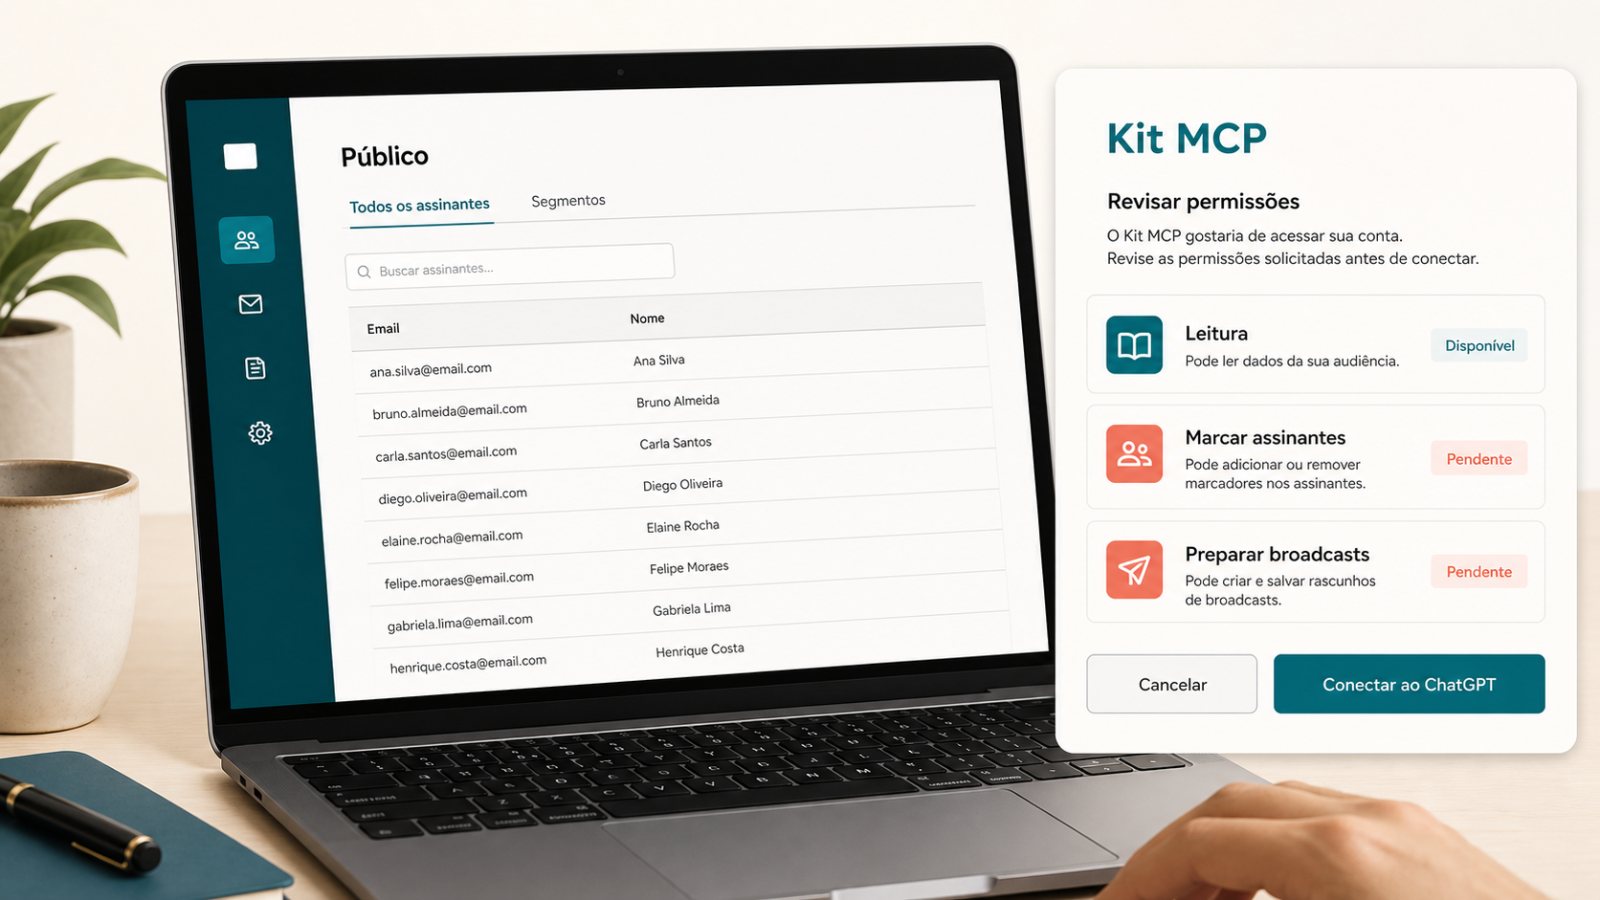
Begitu AI menyentuh sistem operasional, terutama melalui integrasi seperti Kit MCP dengan ChatGPT, permainan berubah dari sekadar prompt menjadi kontrol akses yang serius. Untuk memakai Kit MCP, Anda menambahkan endpoint remote sebagai aplikasi kustom, mengotorisasi akun via OAuth, lalu meninjau alat yang ditemukan. Di titik ini, keamanan ditentukan oleh seberapa disiplin Anda dalam "permission management AI". Aturan berani tapi sehat: mulai koneksi dengan izin baca saja, karena server dapat mengakses data nyata dan menyediakan alat yang bisa menandai pelanggan, mengedit konten, dan menyiapkan pengiriman. Saat mode pengembang diaktifkan dan app kustom dibuat dengan alamat server yang benar serta login OAuth ke akun Kit yang tepat, setiap aksi yang terdeteksi harus ditinjau satu per satu. Jika tersedia kontrol granular, nonaktifkan semua alat tulis yang tidak relevan dengan tugas yang direncanakan. Spesifikasi resmi otorisasi MCP menetapkan minimisasi cakupan sebagai prinsip dasar bagi klien dan server. Artinya, jangan buka akses hanya karena suatu alat "mungkin berguna nanti"; ketika ada tugas baru, ajukan permintaan izin baru yang lebih sempit. Ini adalah kontrol akses ChatGPT yang dewasa: koneksi AI dianggap sebagai akses ke operasi daftar, bukan sekadar percakapan ramah.
Log Perubahan, Incident Tracking, dan Kerangka Perlindungan Data yang Dapat Diaudit
Tanpa jejak yang rapi, tidak ada compliance. Setiap integrasi AI yang bisa membaca atau menulis ke sistem produksi membutuhkan log operasi yang terpisah dari percakapan. Log tersebut harus mencatat tanggal dan waktu, akun yang digunakan, alat yang dipanggil, filter yang diterapkan, jumlah data yang diharapkan, hasil yang dilaporkan, penanggung jawab persetujuan, dan prosedur pembalikan, tanpa menyalin data pribadi yang tidak perlu. Di level organisasi, incident tracking perlu alur yang jelas: komunikasikan, klasifikasikan, tahan dampaknya, jaga bukti, nilai kasusnya, beri tahu pihak terkait bila perlu, dan perbaiki. Pendekatan ini bisa disejajarkan dengan fungsi dalam AI Risk Management Framework: Govern, Map, Measure, dan Manage. Fungsi "Govern" mengatur pemilik kebijakan, alat yang diizinkan, tanggung jawab, pelatihan, dan kriteria pengecualian; "Map" memetakan kasus penggunaan, jenis data, siapa yang terdampak, konteks, dan konsekuensi kegagalan; "Measure" menguji ketepatan, keamanan, privasi, bias, dan efektifnya kontrol; "Manage" mengatur tingkat persetujuan, blokir, respons insiden, dan keputusan apakah penggunaan AI dilanjutkan, dibatasi, atau dihentikan. Di sinilah data protection framework tidak hanya indah di slide, tetapi nyata di audit.
Menjaga Review Manusia sebagai Pagar Terakhir Sebelum Deployment
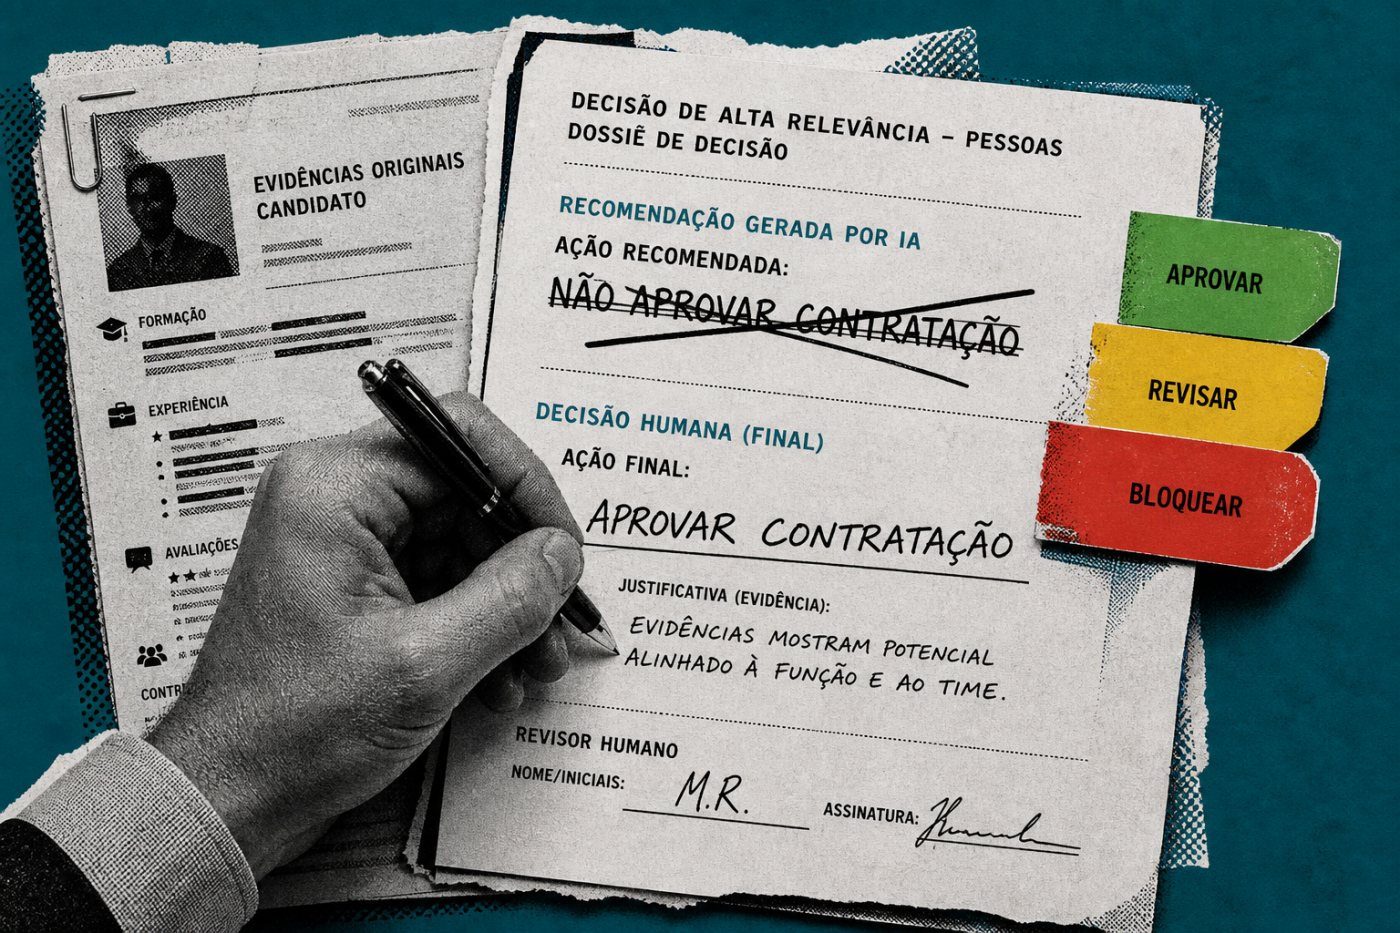
Tak peduli seberapa canggih kontrol teknis, keamanan AI tempat kerja runtuh kalau organisasi menyerahkan keputusan inti kepada mesin tanpa manusia. Kebijakan yang sehat menegaskan bahwa keluaran AI tidak boleh sendirian memutuskan rekrutmen, pemutusan kerja, promosi, kredit, manfaat, kesehatan, keselamatan, akses layanan, atau hak-hak lain. Penggunaan di area sensitif ini harus berbentuk proyek resmi dengan penanggung jawab manusia yang punya wewenang penuh untuk menolak rekomendasi AI. Review manusia bukan sekadar klik "approve". Reviewer harus memahami konteks, memeriksa sumber, mengenali keterbatasan alat, dan punya mandat untuk tidak setuju. Dalam integrasi teknis seperti Kit MCP, kriteria akhirnya sederhana namun tegas: koneksi hanya boleh menyimpan kemampuan yang dibutuhkan untuk satu tugas terdefinisi, dengan review manusia sebelum perubahan, catatan yang bisa diverifikasi, dan jalur pembalikan yang jelas. Untuk menghentikan integrasi, cabut klien di pengaturan MCP Kit dan hapus atau nonaktifkan app di ChatGPT; kombinasi ini sekaligus memblokir penggunaan normal dan membatalkan otorisasi yang disimpan layanan. Kesimpulannya: AI boleh membantu, tetapi manusia harus tetap menjadi garda terakhir yang memegang keputusan.