
Ancaman yang tidak memerlukan ketukan
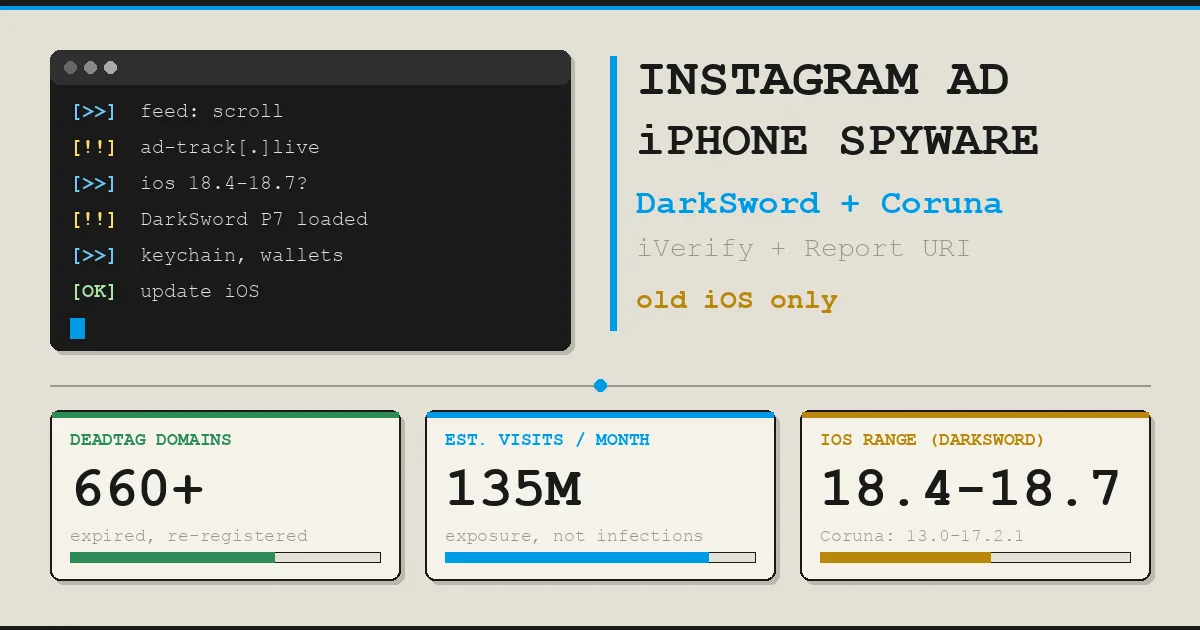
DarkSword adalah rangkaian eksploit yang dapat memasang spyware pada iPhone dengan memanfaatkan kerentanan iOS lama ketika perangkat membuka halaman atau memuat materi iklan berbahaya. Dalam insiden yang dilaporkan, sebuah iklan bertema Piala Dunia di feed Instagram dimuat dari domain ad-track[.]live dan menginfeksi iPhone seorang karyawan klien perusahaan keamanan, tanpa pengguna menyentuh iklan itu. Ini bukan alasan untuk menganggap setiap iklan Instagram sebagai ancaman, tetapi juga bukan risiko yang bisa diabaikan: pada kasus tersebut, menggulir feed saja sudah cukup. Para peneliti menyebut pola ini “half-click”; istilah “tanpa klik” tepat untuk insiden Instagram yang dilaporkan, bukan untuk setiap jalur infeksi DarkSword.
Kasus tersebut membuktikan eksploitasi aktif, tetapi cakupannya belum diketahui. Laporan yang tersedia tidak menyebut jumlah iklan atau pengguna yang terdampak, sehingga belum ada dasar untuk menyimpulkan bahwa serangan ini menyebar luas. Sikap yang masuk akal adalah menganggap iPhone yang belum diperbarui berisiko, tanpa menyamakan satu kasus terkonfirmasi dengan infeksi massal.
Versi iOS yang perlu diperiksa
Temuan peneliti membedakan dua perangkat eksploit: DarkSword varian P7 ditujukan pada iOS 18.4 hingga 18.7, sedangkan Coruna tercatat menyerang iOS 13.0 hingga 17.2.1. Karena itu, risiko tidak terbatas pada satu versi iPhone atau satu kampanye iklan. DarkSword iOS adalah bagian dari rangkaian serangan yang lebih lama, bukan ancaman yang baru muncul bersama iklan Instagram.
Untuk iOS 26 dan 27, para peneliti menemukan adaptasi yang disiapkan penyerang, tetapi sebagian besar kodenya dinilai belum berfungsi. Itu bukan jaminan bahwa versi tersebut kebal; temuan ini hanya berarti bukti yang tersedia belum menunjukkan eksploit yang berfungsi penuh pada versi itu. Jangan menunda pembaruan hanya karena perangkat menjalankan versi yang lebih baru dari rentang serangan yang terkonfirmasi.
Perbedaan versi ini penting karena istilah spyware iPhone sering membuat berbagai serangan tampak sama. Padahal, temuan tentang Coruna dan DarkSword merujuk pada kit dan rentang iOS yang berbeda. Langkah terbaik tetap memasang update iOS yang ditawarkan Apple, bukan mencoba menilai keamanan perangkat dari versi lama yang sudah tidak menerima perlindungan terbaru.
Lakukan pembaruan dan amankan akun
Apple telah menambal eksploit DarkSword, sehingga tindakan paling mendesak bagi pemilik iPhone yang masih menjalankan iOS 18 adalah memasang versi terbaru yang tersedia untuk perangkat mereka. Jangan menunggu tanda-tanda aneh: spyware dapat bekerja tanpa interaksi yang terlihat, sementara pembaruan menutup celah yang sudah diketahui.
- Buka pengaturan pembaruan perangkat dan instal versi iOS yang ditawarkan Apple. Pastikan pembaruan selesai, lalu periksa kembali bahwa perangkat menjalankan versi tersebut.
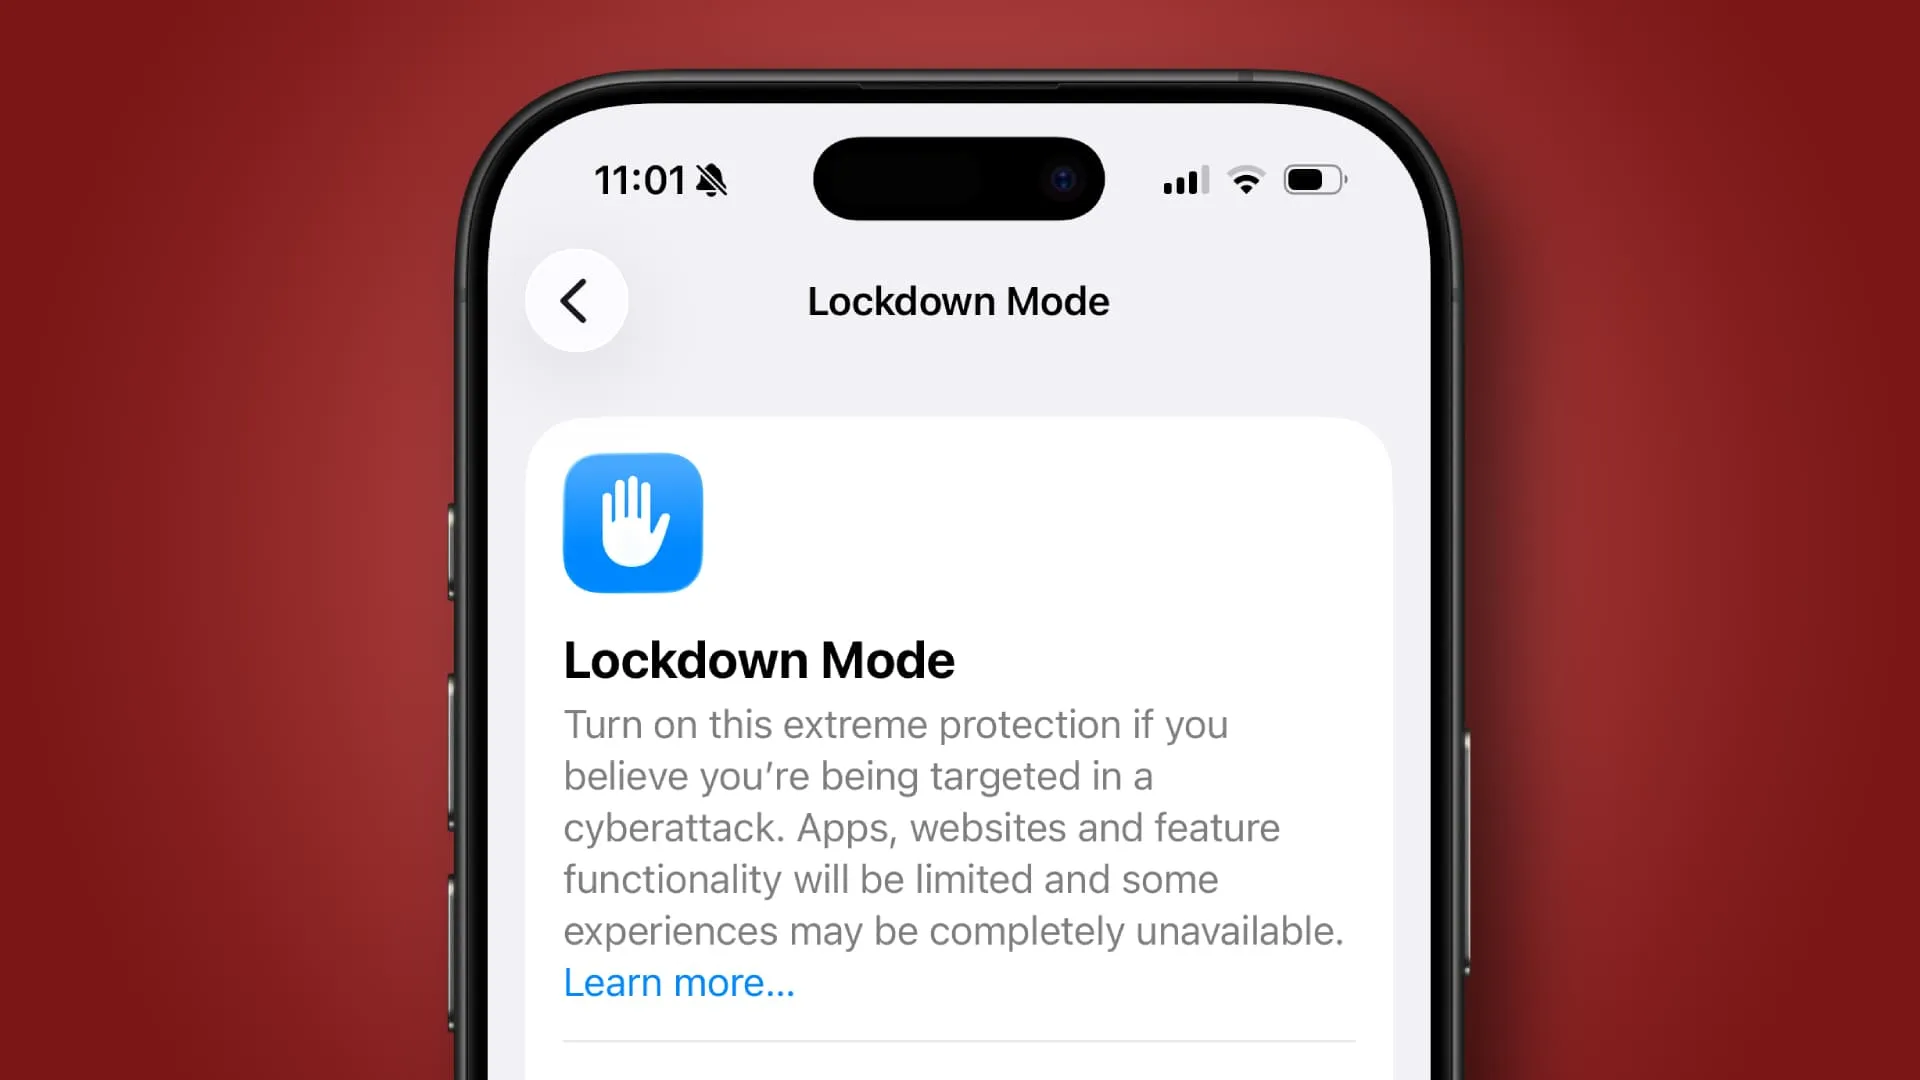
- Aktifkan Lockdown Mode jika menghadapi risiko tinggi atau membutuhkan pembatasan tambahan terhadap fungsi yang dapat dieksploitasi.
- Jika mencurigai infeksi, pindai perangkat dengan iVerify Basic dan mulai ulang iPhone, sesuai saran peneliti.
- Ganti kata sandi yang tersimpan di Keychain. Jika menyimpan aset kripto, pindahkan dana ke dompet baru dengan frasa pemulihan baru.
Perlindungan akun sama pentingnya dengan memperbaiki perangkat. Laporan menyebut data seperti kata sandi, catatan, foto, berkas, dan informasi dompet kripto sebagai sasaran varian P7. Jika ada alasan kuat untuk mencurigai kompromi, jangan menganggap perubahan kata sandi dari perangkat yang mungkin terinfeksi sudah cukup; prioritaskan pembaruan dan amankan akun serta aset dari perangkat yang dipercaya.
Jangan samakan dengan notifikasi spyware Apple
Serangan DarkSword melalui iklan berbeda dari notifikasi ancaman Apple yang dikirim kepada pengguna di 110 negara. Peringatan Apple berkaitan dengan dugaan mercenary spyware yang menyasar individu tertentu, seperti jurnalis, aktivis, diplomat, dan tokoh politik; serangan semacam itu dapat memakai eksploit tanpa klik, tetapi menyasar target secara selektif. Sebaliknya, operasi distribusi yang dikaitkan dengan DeadTag digambarkan menebar jaring lebih lebar dan berorientasi pada pencurian finansial. Menurut laporan, infeksi DeadTag tidak otomatis memicu notifikasi Apple.
Jadi, tidak menerima peringatan dari Apple bukan bukti bahwa iPhone pasti aman. Notifikasi tersebut bukan sistem pemberitahuan untuk setiap spyware atau setiap infeksi. Iklan Instagram berbahaya yang dilaporkan menunjukkan mengapa pengguna tetap perlu memasang update iOS dan menanggapi dugaan kompromi dengan serius, meskipun tidak memperoleh peringatan khusus.
Kesimpulannya, risiko paling jelas berada pada perangkat dengan versi iOS rentan yang belum diperbarui. Satu kasus tidak membuktikan serangan massal, tetapi jalur infeksi tanpa ketukan membuat pembaruan tak layak ditunda. Perbarui iPhone sekarang, gunakan Lockdown Mode bila sesuai, dan amankan kredensial serta dompet kripto jika ada indikasi perangkat telah terinfeksi.